 CS
 English
 Български
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funkce
Vše, co Shieldix dělá
Plugin Shieldix chrání váš web WordPress sám. Shieldix Cloud přidává Shieldix AI, společný seznam útočníků a jeden panel pro všechny vaše weby.
Pro jednotlivé weby WordPress s PHP 7.4 nebo novějším; sítě multisite nejsou podporovány.
Firewall
Kontroluje požadavky a zastaví útoky dříve, než dorazí na váš web.
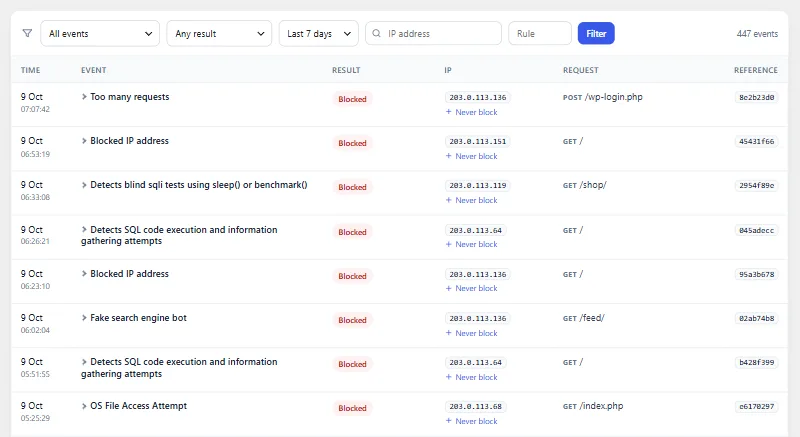
Běží před WordPressem
Se zapnutou rozšířenou ochranou firewall kontroluje každý požadavek dříve, než se načte WordPress a vaše pluginy; jinak se spouští brzy jako plugin must-use.
OWASP Core Rule Set
Požadavky se kontrolují podle OWASP Core Rule Set 4.29 na úrovni paranoie 1 a požadavek se zablokuje, když pravidla, kterým odpovídá, dohromady dosáhnou prahu.
Režim učení
Během prvních 7 dní firewall pouze zaznamenává, co by zablokoval, abyste to mohli zkontrolovat dříve, než začne blokovat.
Limity požadavků
Adresa, která pošle více než 240 požadavků za minutu, se zablokuje. Blokace trvá 10 minut.
Limity pro vyhledávání, REST a 404
Nepřihlášení návštěvníci mají nižší limity pro vyhledávání a volání REST API a omezeny jsou i opakované požadavky na neexistující stránky.
Falešní roboti vyhledávačů
Návštěvníci, kteří se vydávají za Googlebot nebo Bingbot, ale nepřicházejí z rozsahů adres zveřejněných společnostmi Google a Microsoft, jsou blokováni.
Země
Když je váš web za Cloudflare, můžete blokovat návštěvníky ze zemí, které zvolíte.
Zdroj adresy návštěvníka
Zvolte, odkud se adresa návštěvníka bere: z přímého spojení, z Cloudflare, nebo z X-Real-IP či X-Forwarded-For od důvěryhodných proxy.
Obsah editorů
Požadavek přihlášeného uživatele, který odpovídá pravidlům jen kvůli odesílaným hodnotám, se pozdrží, dokud WordPress uživatele nerozpozná: uživatelé, kteří smějí publikovat nefiltrované HTML, projdou, takže jejich vlastní obsah se neblokuje, a všichni ostatní jsou blokováni jako obvykle.
Nikdy neblokovat
Adresy, které přidáte do seznamu „Nikdy neblokovat“, firewall na vašem webu propustí.
Nouzový vypínač
Jeden řádek ve wp-config.php vypne Shieldix v jakémkoli režimu, i když se nedostanete na nástěnku.
Při chybě propouští
Pokud samotný firewall narazí na vnitřní chybu, požadavek projde a chyba se zaznamená, takže porucha ve Shieldix nevyřadí váš web z provozu.
Stránka blokace s označením
Zablokovaný návštěvník uvidí krátkou stránku s referenčním číslem, které můžete vyhledat v protokolu událostí.
Soubory a zranitelnosti
Najde změněné a podezřelé soubory a upozorní vás na známá slabá místa.
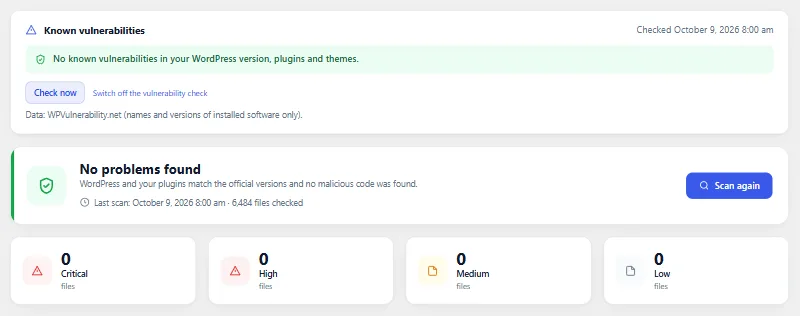
Oficiální kontrolní součty
Jádro WordPressu a pluginy z WordPress.org se porovnávají s oficiálními kontrolními součty, takže změněné a přidané soubory jsou hned vidět.
Signatury web shellů
Malá sada úzce zaměřených vzorů hledá kód známých web shellů a zadních vrátek.
PHP v uploads
Soubory PHP ve složce uploads, kam nepatří, jsou nahlášeny.
Denní skenování
Skenování běží jednou denně po malých krocích a lze jej kdykoli spustit; nález, který ignorujete, se znovu neozve, dokud se soubor nezmění.
Obnova originálů
Změněný soubor jádra nebo pluginu lze nahradit jeho oficiální kopií z WordPress.org, která se nejprve ověří podle kontrolního součtu.
Karanténa
Podezřelé soubory lze přesunout do karantény a pak obnovit nebo trvale smazat; wp-config.php a samotný Shieldix jsou před tím chráněny.
Známé zranitelnosti
Pokud souhlasíte, verze WordPressu, vašich pluginů a šablon se kontrolují v databázi WPVulnerability.net a po aktualizacích znovu.
Uzavřené pluginy
Jednou denně se Shieldix ptá WordPress.org, zda tam některý z vašich pluginů nebyl uzavřen, což znamená, že už z WordPress.org nedostává aktualizace.
Posílení zabezpečení
Uzavírá běžné cesty dovnitř. Každé opatření vysvětluje, co dělá, a lze je znovu vypnout.
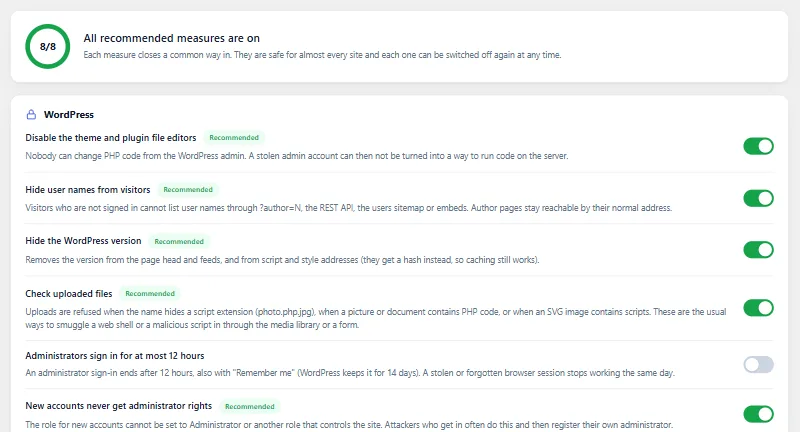
Zabezpečení jedním kliknutím
Jedno tlačítko zapne doporučená opatření a karta Posílení zabezpečení ukazuje, která jsou zapnutá.
Editory souborů
Vypne editory souborů šablon a pluginů na nástěnce.
XML-RPC
Vypněte XML-RPC, nebo jej nechte zapnuté a odmítejte system.multicall, které do jednoho požadavku zabalí mnoho volání.
Výčet uživatelů
Nepřihlášení návštěvníci nemohou zjišťovat uživatelská jména přes adresy autorů, REST API, mapu webu s uživateli ani vložený obsah (embeds).
Skrytá verze WordPressu
Verze WordPressu se neuvádí ve zdrojovém kódu stránek ani v adresách souborů.
Hesla aplikací
Povolte hesla aplikací všem, jen administrátorům, nebo nikomu.
Bezpečná role nových účtů
Role přidělovaná novým účtům nemůže mít oprávnění na úrovni administrátora, ani když se nastavení změní přímo v databázi.
Kontrola nahrávání
Nahrání se odmítne, když název souboru skrývá příponu skriptu, když se kód PHP najde v souboru, který žádný mít nemá, nebo když obrázek SVG obsahuje skripty.
Bezpečnostní hlavičky
Přidává X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy a Cross-Origin-Opener-Policy, s HSTS jako samostatnou volbou.
Pravidla serveru s automatickým vrácením
Na Apache pravidla v .htaccess chrání soubory jako wp-config.php, vypínají výpis složek a zastavují PHP v uploads; pokud web přestane odpovídat, vrátí se zpět. Na nginx dostanete odpovídající pravidla ke zkopírování.
Dvoufázové přihlášení s oficiálním pluginem
Shieldix do WordPressu nepřidává vlastní dvoufázové přihlášení: pomůže vám nainstalovat oficiální plugin Two Factor a ukáže, kteří administrátoři jej nemají nastavený.
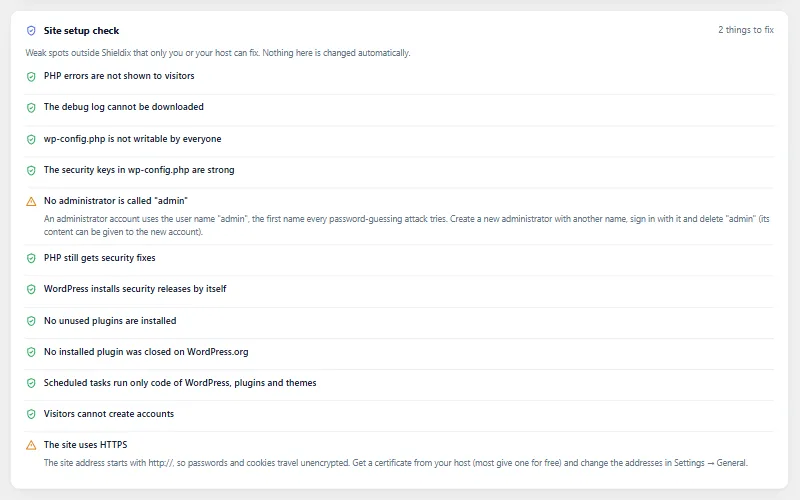
Kontrola nastavení webu
Kontrola, která nic nemění: ladicí výstup zobrazený návštěvníkům, veřejný debug.log, oprávnění wp-config.php, slabé klíče, uživatel jménem admin, stará verze PHP, vypnuté automatické aktualizace, neaktivní pluginy, otevřená registrace a HTTPS.
Reakce a dohled
Jednejte rychle, když je něco špatně, a sledujte, co se mění v zákulisí.
Nouzové uzamčení
Jedno tlačítko odhlásí všechny, zruší hesla aplikací, vymění bezpečnostní klíče WordPressu a ostatním administrátorům nastaví nové náhodné heslo s odkazem pro obnovení.
Relace administrátorů
Zjistěte, kde jsou administrátoři přihlášeni, ukončete relaci a pokud chcete, omezte přihlášení administrátorů na 12 hodin.
Odchozí spojení
Zaznamenává vnější servery, které WordPress, pluginy a šablony kontaktují přes funkce HTTP WordPressu, ukazuje, kdo které volání provedl, a když se objeví nový server, může vám poslat e-mail.
Hlídání skrytého kódu
Každou hodinu se kontrolují změny drop-inů, pluginů must-use a zavaděče firewallu a chybějící nebo změněný zavaděč Shieldix se vrátí na místo.
Naplánované úlohy
Každou hodinu se u naplánovaných úloh dohledá soubor, který je spouští, a úlohy, jejichž kód pochází z uploads, z eval nebo zvenčí WordPressu, se označí.
Protokol aktivit
Po dobu 30 dní uchovává přihlášení, neúspěšná přihlášení a změny pluginů, šablon, uživatelů, rolí, hesel, e-mailových adres a klíčových nastavení.
Buďte v obraze
Vězte, co se stalo, aniž byste museli každý den otevírat nástěnku.
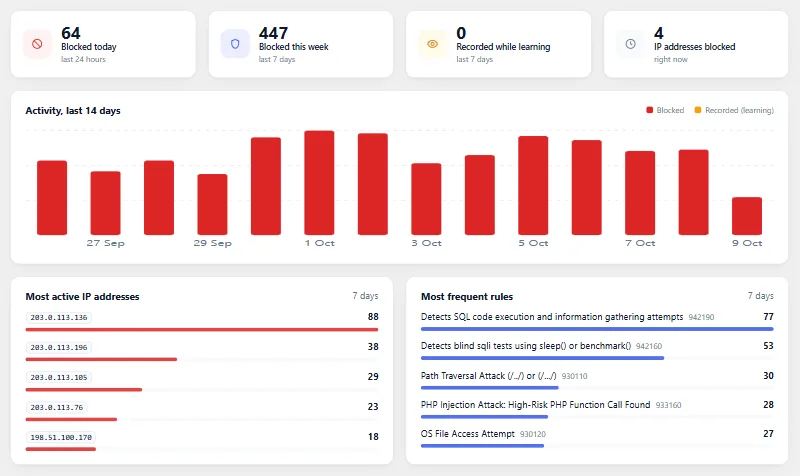
Přehled
Přehled Shieldix ukazuje počty za posledních 24 hodin a 7 dní, graf posledních 14 dní, nejčastější adresy a pravidla a aktivní blokace s tlačítkem Odblokovat.
Protokol událostí
Zablokované a zaznamenané požadavky s pravidlem a adresou, s filtry a podrobnostmi, uchovávané 30 dní.
Upozornění e-mailem
E-maily o útocích nad prahem, chybách firewallu, konci režimu učení, nových administrátorech, přihlášeních administrátorů z nové adresy, novém hesle aplikace, důležitých změnách nastavení, nálezech skenování a známých zranitelnostech, o deaktivaci Shieldix nebo odmítnutí privilegované role pro nové účty a o novém vnějším serveru (ve výchozím stavu vypnuto), nejvýše 10 e-mailů za hodinu.
Týdenní zpráva
Jeden krátký e-mail týdně: co firewall zablokoval, co ještě vyžaduje pozornost a které aktualizace čekají.
Stav webu
Kontroly firewallu, skenování souborů, známých zranitelností a posílení zabezpečení se zobrazují na obrazovce Stav webu ve WordPressu, každá s odkazem na místo, kde se dá problém opravit.
Widget na nástěnce
Krátký souhrn na nástěnce WordPressu s těmito kontrolami a počtem zablokovaných útoků.
Pro vývojáře a agentury
Pracujte z příkazové řádky a přenášejte nastavení mezi weby.
WP-CLI
Z příkazové řádky zkontrolujete stav, změníte režim, odblokujete nebo povolíte adresy, spustíte skenování či nouzové uzamčení, importujete a exportujete nastavení a připojíte Shieldix Cloud.
Import a export
Přeneste nastavení Shieldix na jiný web jako jeden soubor.
Nástroje ochrany soukromí
Navržený text pro vaše zásady ochrany osobních údajů a podpora nástrojů WordPressu pro export a výmaz osobních údajů.
28 jazyků
Plugin je k dispozici v angličtině a 27 dalších jazycích.
Shieldix Cloud
Připojte své weby ke Shieldix Cloud, pouze se souhlasem administrátora.
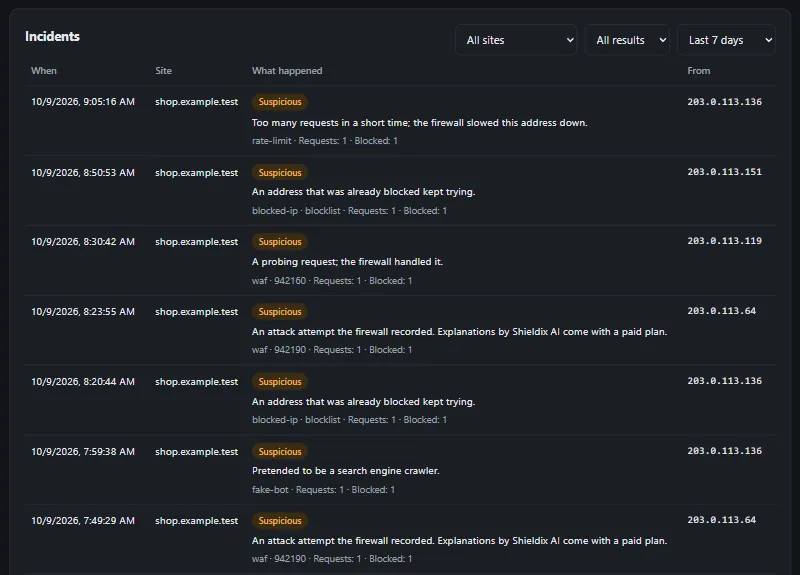
Shieldix AI
U placených tarifů Shieldix AI prověřuje závažné incidenty firewallu a srozumitelně, v jazyce vašeho účtu, vysvětlí, co se stalo.
Automatické blokace
Když si je jistá, Shieldix AI zablokuje útočící adresu na tomto webu na 24 hodin. Denně zablokuje nejvýše 20 adres na web, a nikdy adresu serveru, na kterém běží vaše weby, soukromou adresu ani adresu ze seznamu „Nikdy neblokovat“.
Společný seznam útočníků
Adresa se dostane na společný seznam útočníků, když ji nahlásí 3 různé účty, nebo když Shieldix AI s vysokou jistotou vyhodnotí útok z ní jako naléhavý. Hlášení se počítají, pokud přijdou během 24 hodin. Připojené weby s placeným tarifem blokují adresu ze seznamu v režimu ochrany, zpočátku na 24 hodin. Pokaždé, když se adresa vrátí, zůstane na seznamu déle, nejvýše 7 dní.
Jeden panel pro všechny weby
Vaše weby, incidenty a vysvětlení, seznam „Nikdy neblokovat“, váš tarif a kredity AI na jednom místě.
Dvoufázové přihlášení
Panel Shieldix Cloud žádá kód z ověřovací aplikace při každém přihlášení a znovu před citlivými změnami.
Kredity AI
Nejprve se čerpají analýzy zahrnuté ve vašem tarifu, poté předplacené kredity AI; když dojde obojí, Shieldix AI se pozastaví a plugin dál chrání váš web.
E-maily z Cloudu
Shieldix Cloud vám pošle e-mail o naléhavých incidentech a o těch, které Shieldix AI ponechá na vás. E-mail o pozastavení Shieldix AI přijde nejvýše jednou za 24 hodin.
Podepsané odpovědi
Každá odpověď ze Shieldix Cloud je podepsána pomocí Ed25519 a plugin přijímá pouze odpovědi, jejichž podpis je platný.
Automatické odpojení
Pokud Shieldix Cloud web už nerozpozná, plugin se sám odpojí a smaže svá místní data Shieldix Cloud.
Data pod vaší kontrolou
Nic se neodesílá, dokud administrátor web nepřipojí a nesouhlasí; odpojit se můžete kdykoli a svůj účet můžete v panelu exportovat nebo smazat.
Chraňte svůj WordPress ještě dnes
Vyberte tarif pro svůj web a připojte jej během několika minut.