 FR
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Fonctionnalités
Tout ce que fait Shieldix
L’extension Shieldix protège seule votre site WordPress. Shieldix Cloud y ajoute Shieldix AI, la liste partagée des attaquants et un seul panneau pour tous vos sites.
Pour les sites WordPress individuels avec PHP 7.4 ou plus récent ; les réseaux multisites ne sont pas pris en charge.
Pare-feu
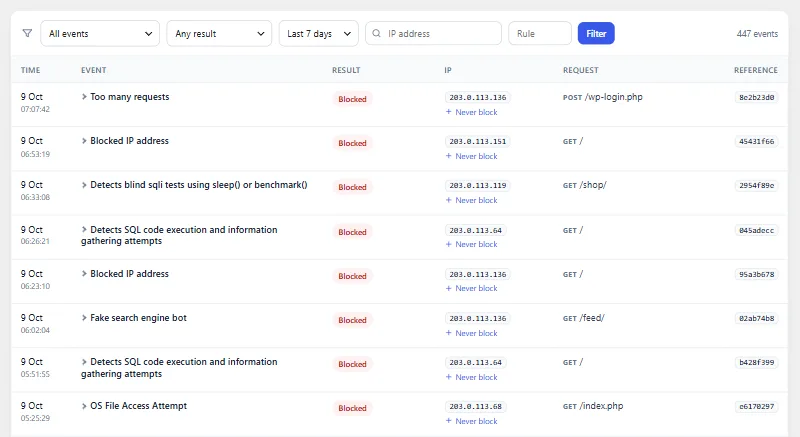
Contrôle les requêtes et arrête les attaques avant qu’elles n’atteignent votre site.
S’exécute avant WordPress
Avec la protection étendue activée, le pare-feu contrôle chaque requête avant le chargement de WordPress et de vos extensions ; sinon, il démarre tôt en tant qu’extension indispensable.
OWASP Core Rule Set
Les requêtes sont contrôlées avec l’OWASP Core Rule Set 4.29 au niveau de paranoïa 1, et une requête est bloquée lorsque les règles qu’elle déclenche atteignent le seuil.
Mode apprentissage
Pendant les 7 premiers jours, le pare-feu se contente d’enregistrer ce qu’il bloquerait, afin que vous puissiez le vérifier avant que le blocage ne commence.
Limites de requêtes
Une adresse qui envoie plus de 240 requêtes par minute est bloquée. Le blocage dure 10 minutes.
Limites de recherche, REST et 404
Les visiteurs non connectés ont des limites plus basses pour les recherches et les appels à la REST API, et les requêtes répétées vers des pages inexistantes sont aussi limitées.
Faux robots de moteurs de recherche
Les visiteurs qui se présentent comme Googlebot ou Bingbot mais ne proviennent pas des plages d’adresses publiées par Google et Microsoft sont bloqués.
Pays
Lorsque votre site est derrière Cloudflare, vous pouvez bloquer les visiteurs des pays de votre choix.
Source de l’adresse du visiteur
Choisissez d’où provient l’adresse du visiteur : la connexion directe, Cloudflare, ou X-Real-IP ou X-Forwarded-For de proxys de confiance.
Contenu des éditeurs
Une requête d’un utilisateur connecté qui ne déclenche des règles que sur les valeurs qu’elle envoie est mise en attente jusqu’à ce que WordPress connaisse l’utilisateur : les utilisateurs autorisés à publier du HTML non filtré passent, afin que leur propre contenu ne soit pas bloqué, et tous les autres sont bloqués comme d’habitude.
Ne jamais bloquer
Les adresses que vous ajoutez à la liste « Ne jamais bloquer » passent le pare-feu de votre site.
Coupe-circuit
Une ligne dans wp-config.php désactive Shieldix dans tous les modes, même lorsque vous ne pouvez pas accéder au tableau de bord.
Ouverture en cas d’erreur
Si le pare-feu lui-même rencontre une erreur interne, la requête passe et l’erreur est enregistrée : une panne de Shieldix ne met donc pas votre site hors service.
Page de blocage avec référence
Un visiteur bloqué voit une courte page avec un numéro de référence que vous pouvez rechercher dans le journal des événements.
Fichiers et vulnérabilités
Trouve les fichiers modifiés et suspects et vous signale les failles connues.
Sommes de contrôle officielles
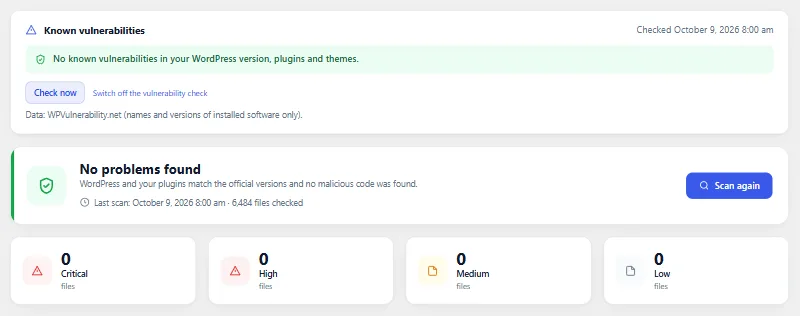
Le cœur de WordPress et les extensions de WordPress.org sont comparés à leurs sommes de contrôle officielles, ce qui fait ressortir les fichiers modifiés et ajoutés.
Signatures de web shells
Un petit ensemble de motifs précis recherche le code de web shells et de portes dérobées connus.
PHP dans uploads
Les fichiers PHP dans le dossier uploads, où ils n’ont pas leur place, sont signalés.
Analyse quotidienne
L’analyse s’exécute une fois par jour par petites étapes et peut être lancée à tout moment ; un résultat que vous ignorez reste silencieux jusqu’à ce que le fichier change.
Restauration des originaux
Un fichier modifié du cœur ou d’une extension peut être remplacé par sa copie officielle de WordPress.org, vérifiée au préalable avec sa somme de contrôle.
Quarantaine
Les fichiers suspects peuvent être mis en quarantaine, puis restaurés ou supprimés définitivement ; wp-config.php et Shieldix lui-même en sont protégés.
Vulnérabilités connues
Si vous l’acceptez, les versions de WordPress, de vos extensions et de vos thèmes sont vérifiées dans la base de données WPVulnerability.net, puis à nouveau après les mises à jour.
Extensions fermées
Une fois par jour, Shieldix demande à WordPress.org si l’une de vos extensions y a été fermée, ce qui signifie qu’elle ne reçoit plus de mises à jour de WordPress.org.
Renforcement
Ferme les voies d’entrée courantes. Chaque mesure s’explique et peut être désactivée à nouveau.
Renforcement en un clic
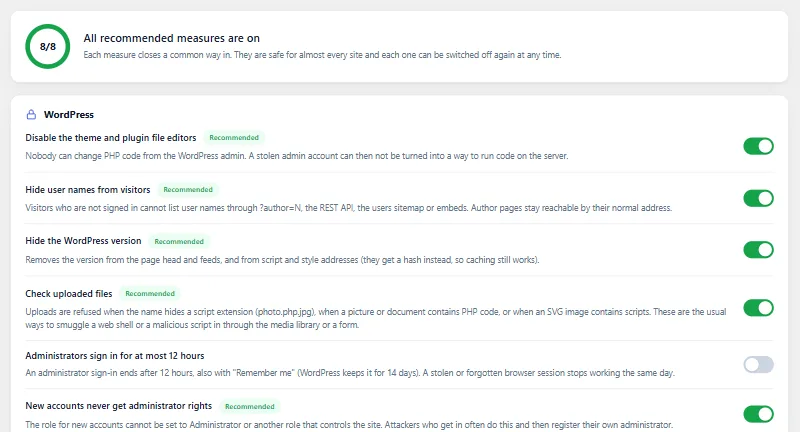
Un bouton active les mesures recommandées, et l’onglet Renforcement indique lesquelles sont actives.
Éditeurs de fichiers
Désactive les éditeurs de fichiers des thèmes et des extensions dans le tableau de bord.
XML-RPC
Désactivez XML-RPC, ou gardez-le actif et refusez system.multicall, qui regroupe de nombreux appels dans une seule requête.
Énumération des utilisateurs
Les visiteurs non connectés ne peuvent pas obtenir la liste des identifiants via les adresses d’auteur, la REST API, le plan du site des utilisateurs ou les contenus embarqués.
Version de WordPress masquée
La version de WordPress n’apparaît ni dans le code source des pages ni dans les adresses des fichiers.
Mots de passe d’application
Autorisez les mots de passe d’application pour tout le monde, uniquement pour les administrateurs, ou pour personne.
Rôle sûr pour les nouveaux comptes
Le rôle attribué aux nouveaux comptes ne peut pas être un rôle doté de pouvoirs d’administrateur, même lorsque le réglage est modifié directement dans la base de données.
Contrôle des téléversements
Un téléversement est refusé lorsque son nom cache une extension de script, lorsque du code PHP est trouvé dans un fichier qui ne devrait pas en contenir, ou lorsqu’une image SVG contient des scripts.
En-têtes de sécurité
Ajoute X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy et Cross-Origin-Opener-Policy, avec HSTS en option séparée.
Règles de serveur avec annulation automatique
Sous Apache, des règles .htaccess protègent des fichiers comme wp-config.php, désactivent l’affichage du contenu des dossiers et bloquent PHP dans uploads ; si le site ne répond plus, elles sont annulées. Sous nginx, vous obtenez les règles équivalentes à copier.
Connexion en deux étapes avec l’extension officielle
Shieldix n’ajoute pas sa propre connexion en deux étapes à WordPress : il vous aide à installer l’extension officielle Two Factor et indique quels administrateurs ne l’ont pas configurée.
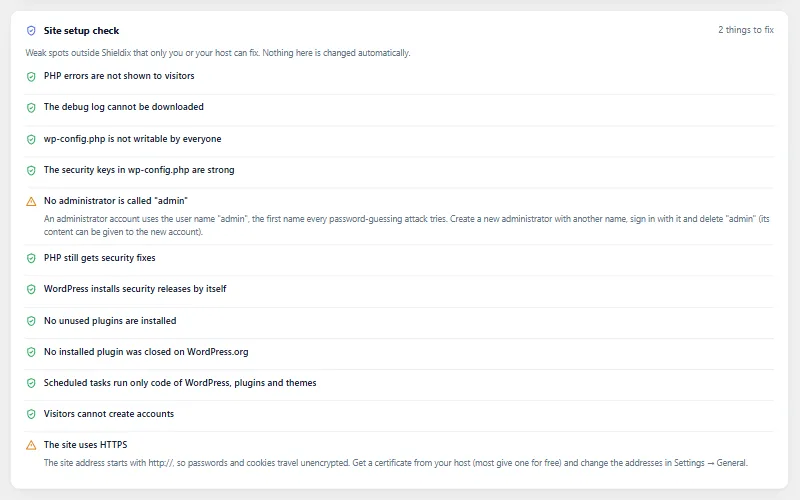
Vérification de la configuration du site
Une vérification en lecture seule : affichage du débogage aux visiteurs, debug.log public, permissions de wp-config.php, clés faibles, utilisateur nommé admin, ancienne version de PHP, mises à jour automatiques désactivées, extensions inactives, inscriptions ouvertes et HTTPS.
Réagir et surveiller
Agissez vite quand quelque chose ne va pas et voyez ce qui change en coulisses.
Verrouillage d’urgence
Un bouton déconnecte tout le monde, révoque les mots de passe d’application, remplace les clés de sécurité de WordPress et attribue aux autres administrateurs un nouveau mot de passe aléatoire avec un lien de réinitialisation.
Sessions des administrateurs
Voyez où les administrateurs sont connectés, fermez une session et, si vous le souhaitez, limitez les connexions des administrateurs à 12 heures.
Connexions sortantes
Enregistre les serveurs externes que WordPress, les extensions et les thèmes contactent via les fonctions HTTP de WordPress, indique qui a effectué chaque appel et peut vous prévenir par e-mail lorsqu’un nouveau serveur apparaît.
Surveillance du code caché
Toutes les heures, les drop-ins, les extensions indispensables et le chargeur du pare-feu sont vérifiés pour détecter les modifications, et un chargeur Shieldix manquant ou modifié est remis en place.
Tâches planifiées
Toutes les heures, les tâches planifiées sont rattachées au fichier qui les exécute, et les tâches dont le code provient de uploads, d’eval ou de l’extérieur de WordPress sont signalées.
Journal d’activité
Conserve 30 jours de connexions, d’échecs de connexion et de modifications des extensions, thèmes, utilisateurs, rôles, mots de passe, adresses e-mail et réglages clés.
Restez informé
Sachez ce qui s’est passé sans ouvrir le tableau de bord chaque jour.
Vue d’ensemble
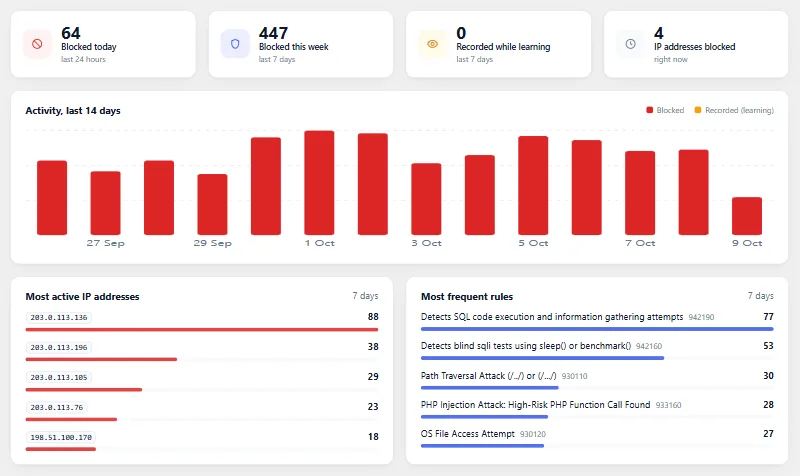
La vue d’ensemble de Shieldix affiche les chiffres des dernières 24 heures et des 7 derniers jours, un graphique des 14 derniers jours, les principales adresses et règles, ainsi que les blocages actifs avec un bouton Débloquer.
Journal des événements
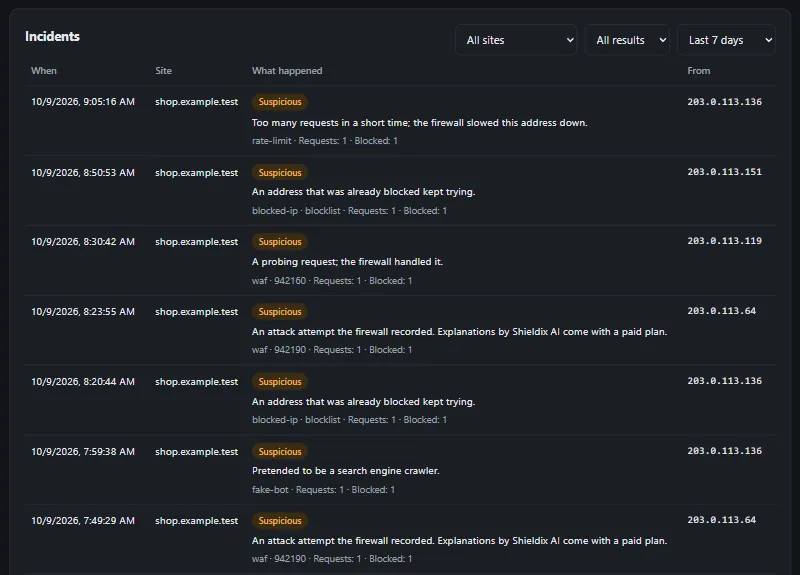
Les requêtes bloquées et enregistrées avec leur règle et leur adresse, avec des filtres et des détails, conservées pendant 30 jours.
Alertes par e-mail
Des e-mails sur les attaques au-delà d’un seuil, les erreurs du pare-feu, la fin du mode apprentissage, les nouveaux administrateurs, les connexions d’administrateurs depuis une nouvelle adresse, un nouveau mot de passe d’application, les modifications de réglages importants, les résultats d’analyse et les vulnérabilités connues, lorsque Shieldix est désactivé ou qu’un rôle privilégié pour les nouveaux comptes est refusé, et sur un nouveau serveur externe (désactivé par défaut), au plus 10 e-mails par heure.
Rapport hebdomadaire
Un court e-mail par semaine : ce que le pare-feu a bloqué, ce qui demande encore votre attention et les mises à jour en attente.
Santé du site
Des vérifications pour le pare-feu, l’analyse des fichiers, les vulnérabilités connues et le renforcement apparaissent sur l’écran Santé du site de WordPress, chacune avec un lien vers l’endroit où la corriger.
Widget du tableau de bord
Un court résumé sur le tableau de bord de WordPress avec ces vérifications et le nombre d’attaques bloquées.
Pour les développeurs et les agences
Travaillez en ligne de commande et transférez les réglages d’un site à l’autre.
WP-CLI
Consultez l’état, changez le mode, débloquez ou autorisez des adresses, lancez une analyse, déclenchez le verrouillage d’urgence, importez et exportez les réglages et connectez Shieldix Cloud en ligne de commande.
Import et export
Transférez vos réglages Shieldix vers un autre site sous la forme d’un seul fichier.
Outils de confidentialité
Un texte proposé pour votre politique de confidentialité, ainsi que la prise en charge des outils d’export et d’effacement des données personnelles de WordPress.
28 langues
L’extension est disponible en anglais et en 27 autres langues.
Shieldix Cloud
Connectez vos sites à Shieldix Cloud, uniquement avec le consentement d’un administrateur.
Shieldix AI
Avec les offres payantes, Shieldix AI examine les incidents graves du pare-feu et explique en termes simples, dans la langue de votre compte, ce qui s’est passé.
Blocages automatiques
En cas de certitude, Shieldix AI bloque l’adresse de l’attaquant sur ce site pendant 24 heures. Elle bloque au plus 20 adresses par jour et par site, et jamais l’adresse d’un serveur qui héberge vos sites, une adresse privée ou une adresse de votre liste « Ne jamais bloquer ».
Liste partagée des attaquants
Une adresse est ajoutée à la liste partagée des attaquants lorsque 3 comptes différents la signalent, ou lorsque Shieldix AI juge urgente, avec une grande confiance, une attaque venant d’elle. Les signalements comptent lorsqu’ils arrivent dans un intervalle de 24 heures. Les sites connectés avec une offre payante bloquent en mode protection une adresse de la liste, d’abord pendant 24 heures. Chaque fois que l’adresse revient, elle reste plus longtemps sur la liste, jusqu’à 7 jours.
Un panneau pour tous les sites
Vos sites, incidents et explications, la liste « Ne jamais bloquer », votre offre et vos crédits IA au même endroit.
Connexion en deux étapes
Le panneau Shieldix Cloud demande un code d’une application d’authentification à chaque connexion, et à nouveau avant les modifications sensibles.
Crédits IA
Les analyses incluses dans votre offre sont utilisées en premier, puis les crédits IA prépayés ; quand les deux sont épuisés, Shieldix AI se met en pause et l’extension continue de protéger votre site.
E-mails du Cloud
Shieldix Cloud vous écrit par e-mail au sujet des incidents urgents et de ceux que Shieldix AI vous laisse traiter. L’e-mail signalant que Shieldix AI est en pause est envoyé au plus une fois toutes les 24 heures.
Réponses signées
Chaque réponse de Shieldix Cloud est signée avec Ed25519, et l’extension n’accepte que les réponses dont la signature est valide.
Déconnexion automatique
Si Shieldix Cloud ne reconnaît plus le site, l’extension se déconnecte d’elle-même et supprime ses données Shieldix Cloud locales.
Des données sous votre contrôle
Rien n’est envoyé tant qu’un administrateur n’a pas connecté le site et donné son accord ; vous pouvez vous déconnecter à tout moment, et exporter ou supprimer votre compte depuis le panneau.
Protégez votre WordPress dès aujourd’hui
Choisissez une offre pour votre site et connectez-le en quelques minutes.