 DE
 English
 Български
 Čeština
 Dansk
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funktionen
Alles, was Shieldix tut
Das Shieldix-Plugin schützt deine WordPress-Website allein. Shieldix Cloud ergänzt Shieldix AI, die gemeinsame Angreiferliste und einen Kundenbereich für alle deine Websites.
Für einzelne WordPress-Websites mit PHP 7.4 oder neuer; Multisite-Netzwerke werden nicht unterstützt.
Firewall
Prüft Anfragen und stoppt Angriffe, bevor sie deine Website erreichen.
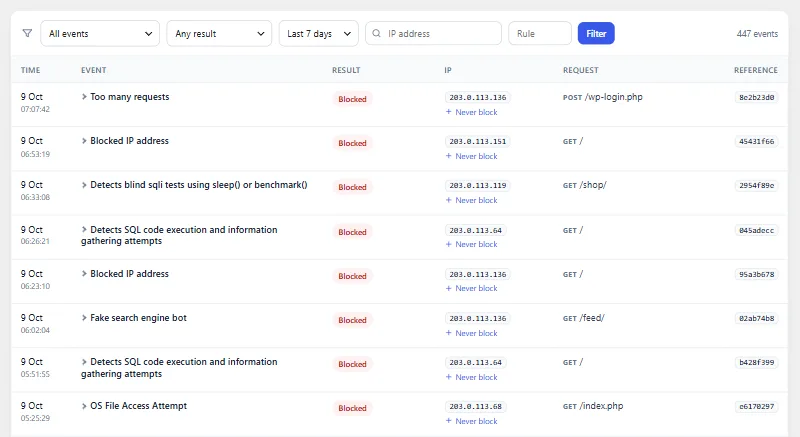
Läuft vor WordPress
Mit eingeschaltetem erweitertem Schutz prüft die Firewall jede Anfrage, bevor WordPress und deine Plugins laden; sonst startet sie früh als Must-Use-Plugin.
OWASP Core Rule Set
Anfragen werden mit dem OWASP Core Rule Set 4.29 auf Paranoia-Level 1 geprüft, und eine Anfrage wird gesperrt, wenn die ausgelösten Regeln zusammen den Schwellenwert erreichen.
Lernmodus
Zu Beginn protokolliert die Firewall 7 Tage lang nur, was sie sperren würde, damit du es prüfen kannst, bevor das Sperren beginnt.
Ratenbegrenzung
Eine Adresse, die mehr als 240 Anfragen pro Minute sendet, wird gesperrt. Die Sperre dauert 10 Minuten.
Limits für Suche, REST und 404
Nicht angemeldete Besucher bekommen niedrigere Limits für Suchen und REST API-Aufrufe, und wiederholte Anfragen nach nicht existierenden Seiten werden ebenfalls begrenzt.
Gefälschte Suchmaschinen-Bots
Besucher, die sich als Googlebot oder Bingbot ausgeben, aber nicht aus den von Google und Microsoft veröffentlichten Adressbereichen kommen, werden gesperrt.
Länder
Wenn deine Website hinter Cloudflare liegt, kannst du Besucher aus Ländern deiner Wahl sperren.
Quelle der Besucheradresse
Wähle, woher die Adresse des Besuchers kommt: von der direkten Verbindung, von Cloudflare oder aus X-Real-IP oder X-Forwarded-For vertrauenswürdiger Proxys.
Editor-Inhalte
Eine angemeldete Anfrage, die nur mit den gesendeten Werten Regeln auslöst, wird zurückgehalten, bis WordPress den Benutzer kennt: Benutzer, die ungefiltertes HTML veröffentlichen dürfen, kommen durch, damit ihre eigenen Inhalte nicht gesperrt werden, und alle anderen werden wie gewohnt gesperrt.
Nie sperren
Adressen, die du zur „Nie sperren“-Liste hinzufügst, lässt die Firewall auf deiner Website durch.
Notschalter
Eine Zeile in wp-config.php schaltet Shieldix in jedem Modus ab, auch wenn du das Dashboard nicht erreichst.
Fail-open
Wenn in der Firewall selbst ein interner Fehler auftritt, wird die Anfrage durchgelassen und der Fehler protokolliert, damit ein Fehler in Shieldix deine Website nicht lahmlegt.
Sperrseite mit Referenz
Ein gesperrter Besucher sieht eine kurze Seite mit einer Referenznummer, die du im Ereignisprotokoll nachschlagen kannst.
Dateien und Schwachstellen
Findet geänderte und verdächtige Dateien und informiert dich über bekannte Schwachstellen.
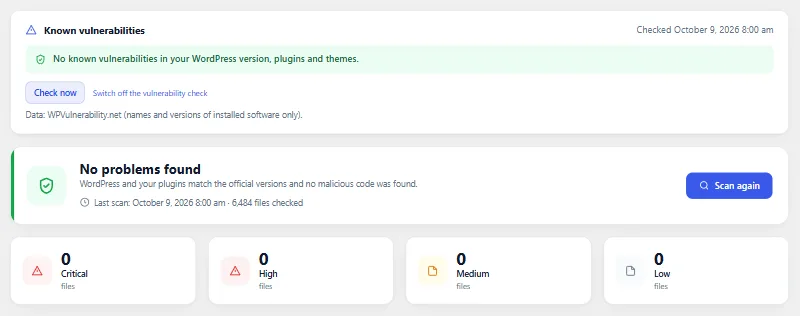
Offizielle Prüfsummen
Der WordPress-Core und Plugins von WordPress.org werden mit ihren offiziellen Prüfsummen verglichen, sodass geänderte und hinzugefügte Dateien auffallen.
Web-Shell-Signaturen
Eine kleine Auswahl eng gefasster Muster sucht nach bekanntem Web-Shell- und Backdoor-Code.
PHP in uploads
PHP-Dateien im Ordner uploads, wo sie nicht hingehören, werden gemeldet.
Täglicher Scan
Der Scan läuft einmal täglich in kleinen Schritten und kann jederzeit gestartet werden; ein Fund, den du ignorierst, bleibt still, bis sich die Datei ändert.
Originale wiederherstellen
Eine geänderte Core- oder Plugin-Datei kann durch ihre offizielle Kopie von WordPress.org ersetzt werden, die zuvor mit ihrer Prüfsumme abgeglichen wird.
Quarantäne
Verdächtige Dateien können in Quarantäne verschoben und dann wiederhergestellt oder endgültig gelöscht werden; wp-config.php und Shieldix selbst sind davon ausgenommen.
Bekannte Schwachstellen
Wenn du zustimmst, werden die Versionen von WordPress, deinen Plugins und Themes mit der Datenbank von WPVulnerability.net abgeglichen und nach Updates erneut geprüft.
Geschlossene Plugins
Einmal täglich fragt Shieldix bei WordPress.org nach, ob eines deiner Plugins dort geschlossen wurde, was bedeutet, dass es keine Updates mehr von WordPress.org bekommt.
Härtung
Schließt übliche Einfallstore. Jede Maßnahme erklärt sich selbst und lässt sich wieder ausschalten.
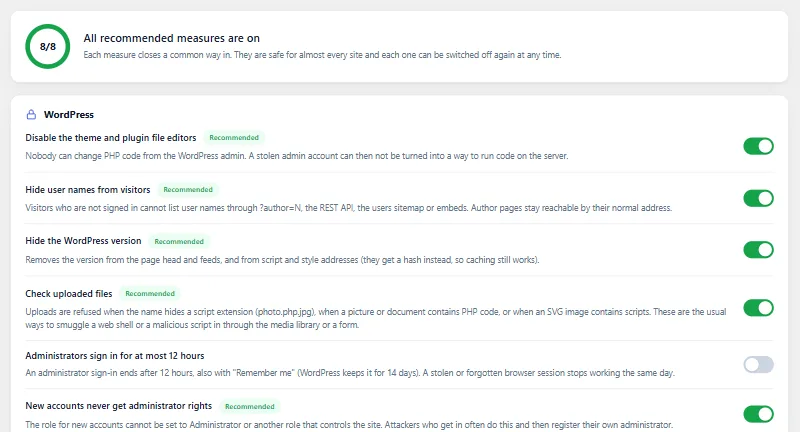
Härtung mit einem Klick
Ein Button schaltet die empfohlenen Maßnahmen ein, und der Tab „Härtung“ zeigt, welche eingeschaltet sind.
Datei-Editoren
Schaltet die Datei-Editoren für Themes und Plugins im Dashboard aus.
XML-RPC
Schalte XML-RPC aus oder lass es an und lehne system.multicall ab, das viele Aufrufe in eine Anfrage packt.
Benutzer-Enumeration
Nicht angemeldete Besucher können keine Benutzernamen über Autoren-Adressen, die REST API, die Benutzer-Sitemap oder Einbettungen auflisten.
Verborgene WordPress-Version
Die WordPress-Version wird aus dem Seitenquelltext und den Dateiadressen entfernt.
Anwendungspasswörter
Erlaube Anwendungspasswörter für alle, nur für Administratoren oder für niemanden.
Sichere Rolle für neue Konten
Die Rolle für neue Konten kann keine mit Administratorrechten sein, auch wenn die Einstellung direkt in der Datenbank geändert wird.
Upload-Prüfungen
Ein Upload wird abgelehnt, wenn sein Name eine Skript-Endung versteckt, wenn PHP-Code in einer Datei gefunden wird, die keinen enthalten sollte, oder wenn ein SVG-Bild Skripte enthält.
Sicherheits-Header
Fügt X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy und Cross-Origin-Opener-Policy hinzu, HSTS als separate Option.
Serverregeln mit automatischem Rollback
Auf Apache schützen .htaccess-Regeln Dateien wie wp-config.php, schalten Ordnerauflistungen aus und stoppen PHP in uploads; wenn die Website nicht mehr antwortet, werden sie zurückgenommen. Auf nginx bekommst du die passenden Regeln zum Kopieren.
Zwei-Faktor-Anmeldung mit dem offiziellen Plugin
Shieldix fügt WordPress keine eigene Zwei-Faktor-Anmeldung hinzu: Es hilft dir, das offizielle Plugin Two Factor zu installieren, und zeigt, welche Administratoren sie noch nicht eingerichtet haben.
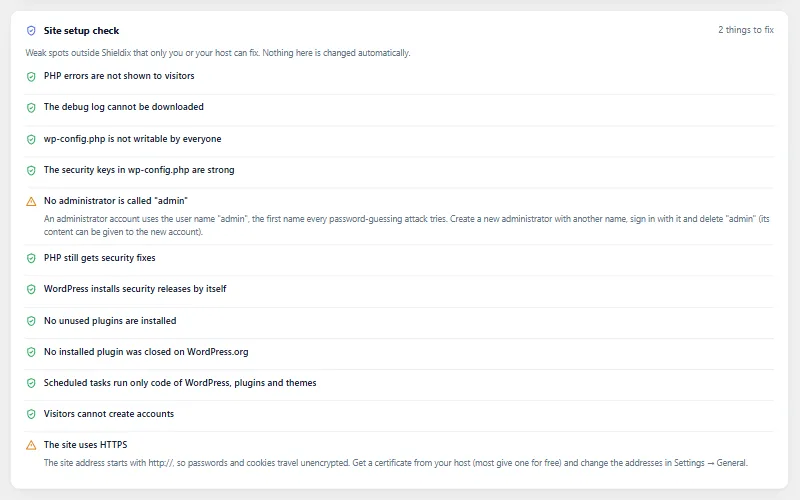
Prüfung der Website-Einrichtung
Eine rein lesende Prüfung auf Debug-Ausgaben für Besucher, ein öffentliches debug.log, die Berechtigungen von wp-config.php, schwache Schlüssel, einen Benutzer namens admin, eine alte PHP-Version, ausgeschaltete automatische Updates, inaktive Plugins, offene Registrierung und HTTPS.
Reagieren und überwachen
Handle schnell, wenn etwas nicht stimmt, und sieh, was sich im Hintergrund ändert.
Notfallsperre
Ein Button meldet alle ab, widerruft Anwendungspasswörter, ersetzt die WordPress-Sicherheitsschlüssel und gibt den anderen Administratoren ein neues zufälliges Passwort mit einem Link zum Zurücksetzen.
Administrator-Sitzungen
Sieh, wo Administratoren angemeldet sind, beende eine Sitzung und begrenze, wenn du willst, Administrator-Anmeldungen auf 12 Stunden.
Ausgehende Verbindungen
Protokolliert die externen Server, die WordPress, Plugins und Themes über die HTTP-Funktionen von WordPress kontaktieren, zeigt, wer jeden Aufruf gemacht hat, und kann dir eine E-Mail senden, wenn ein neuer Server auftaucht.
Überwachung von verstecktem Code
Stündlich werden Drop-ins, Must-Use-Plugins und der Firewall-Loader auf Änderungen geprüft, und ein fehlender oder geänderter Shieldix-Loader wird wiederhergestellt.
Geplante Aufgaben
Stündlich werden geplante Aufgaben bis zu der Datei zurückverfolgt, die sie ausführt, und Aufgaben, deren Code aus uploads, aus eval oder von außerhalb von WordPress stammt, werden markiert.
Aktivitätsprotokoll
Speichert 30 Tage lang Anmeldungen, fehlgeschlagene Anmeldungen und Änderungen an Plugins, Themes, Benutzern, Rollen, Passwörtern, E-Mail-Adressen und wichtigen Einstellungen.
Auf dem Laufenden bleiben
Wisse, was passiert ist, ohne jeden Tag das Dashboard zu öffnen.
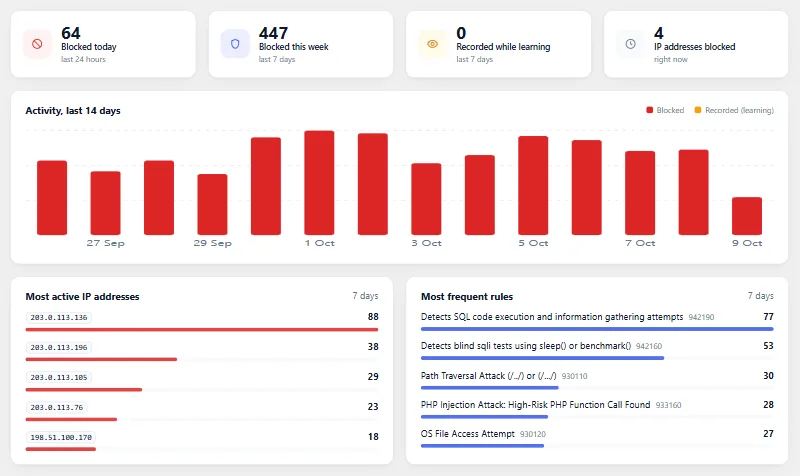
Übersicht
Die Shieldix-Übersicht zeigt Zahlen für die letzten 24 Stunden und 7 Tage, ein Diagramm der letzten 14 Tage, die häufigsten Adressen und Regeln sowie die aktiven Sperren mit einem Button „Entsperren“.
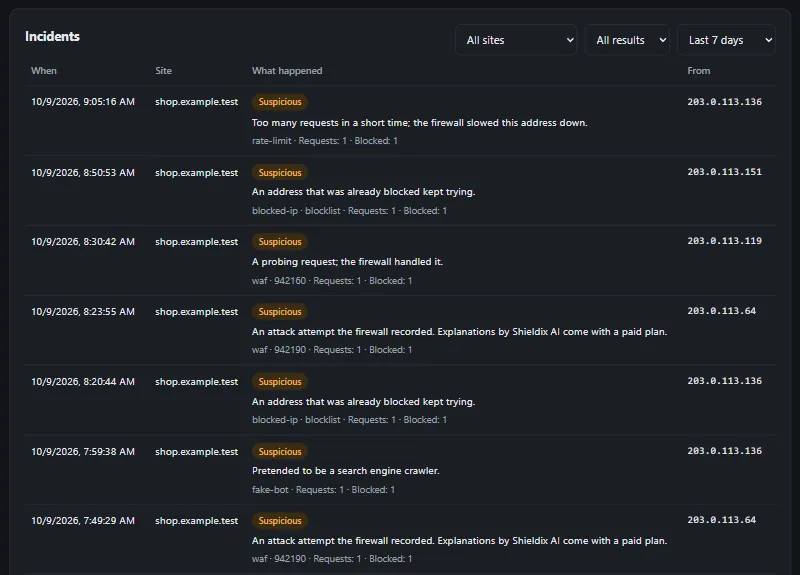
Ereignisprotokoll
Gesperrte und protokollierte Anfragen mit Regel und Adresse, mit Filtern und Details, 30 Tage lang gespeichert.
E-Mail-Benachrichtigungen
E-Mails zu Angriffen über einem Schwellenwert, Firewall-Fehlern, dem Ende des Lernmodus, neuen Administratoren, Administrator-Anmeldungen von einer neuen Adresse, einem neuen Anwendungspasswort, wichtigen Einstellungsänderungen, Scan-Funden und bekannten Schwachstellen, wenn Shieldix deaktiviert oder eine privilegierte Rolle für neue Konten abgelehnt wird, und zu einem neuen externen Server (standardmäßig aus), höchstens 10 E-Mails pro Stunde.
Wochenbericht
Eine kurze E-Mail pro Woche: was die Firewall gesperrt hat, was noch Aufmerksamkeit braucht und welche Updates warten.
Website-Zustand
Prüfungen für Firewall, Datei-Scan, bekannte Schwachstellen und Härtung erscheinen auf der Seite „Website-Zustand“ von WordPress, jeweils mit einem Link dorthin, wo sich das Problem beheben lässt.
Dashboard-Widget
Eine kurze Zusammenfassung im WordPress-Dashboard mit diesen Prüfungen und der Anzahl gesperrter Angriffe.
Für Entwickler und Agenturen
Arbeite über die Kommandozeile und übertrage Einstellungen zwischen Websites.
WP-CLI
Über die Kommandozeile den Status prüfen, den Modus ändern, Adressen entsperren oder zulassen, scannen, die Notfallsperre ausführen, Einstellungen importieren und exportieren und Shieldix Cloud verbinden.
Import und Export
Übertrage deine Shieldix-Einstellungen als eine Datei auf eine andere Website.
Datenschutz-Werkzeuge
Ein Textvorschlag für deine Datenschutzerklärung sowie Unterstützung für die WordPress-Werkzeuge zum Exportieren und Löschen personenbezogener Daten.
28 Sprachen
Das Plugin ist auf Englisch und in 27 weiteren Sprachen verfügbar.
Shieldix Cloud
Verbinde deine Websites mit Shieldix Cloud, nur mit Zustimmung eines Administrators.
Shieldix AI
In kostenpflichtigen Paketen sieht sich Shieldix AI ernste Firewall-Vorfälle an und erklärt in einfachen Worten und in der Sprache deines Kontos, was passiert ist.
Automatische Sperren
Wenn sie sich sicher ist, sperrt Shieldix AI die angreifende Adresse auf dieser Website für 24 Stunden. Sie sperrt höchstens 20 Adressen pro Tag und Website und nie die Adresse eines Servers, auf dem deine Websites laufen, eine private Adresse oder eine Adresse auf deiner „Nie sperren“-Liste.
Gemeinsame Angreiferliste
Eine Adresse kommt auf die gemeinsame Angreiferliste, wenn 3 verschiedene Konten sie melden oder wenn Shieldix AI einen Angriff von ihr mit hoher Sicherheit als dringend einstuft. Meldungen zählen, wenn sie innerhalb von 24 Stunden eingehen. Verbundene Websites mit einem kostenpflichtigen Paket sperren eine gelistete Adresse im Schutzmodus, zunächst für 24 Stunden. Jedes Mal, wenn die Adresse wiederkommt, bleibt sie länger auf der Liste, bis zu 7 Tage.
Ein Kundenbereich für alle Websites
Deine Websites, Vorfälle und Erklärungen, die „Nie sperren“-Liste, dein Paket und deine KI-Credits an einem Ort.
Zwei-Faktor-Anmeldung
Der Shieldix Cloud-Kundenbereich fragt bei jeder Anmeldung nach einem Code aus einer Authenticator-App und erneut vor sensiblen Änderungen.
KI-Credits
Zuerst werden die in deinem Paket enthaltenen Analysen genutzt, dann vorausbezahlte KI-Credits; wenn beides aufgebraucht ist, pausiert Shieldix AI und das Plugin schützt deine Website weiter.
Cloud-E-Mails
Shieldix Cloud schickt dir E-Mails zu dringenden Vorfällen und zu denen, die Shieldix AI dir überlässt. Die E-Mail, dass Shieldix AI pausiert, kommt höchstens einmal alle 24 Stunden.
Signierte Antworten
Jede Antwort von Shieldix Cloud ist mit Ed25519 signiert, und das Plugin akzeptiert nur Antworten mit gültiger Signatur.
Automatisches Trennen
Wenn Shieldix Cloud die Website nicht mehr erkennt, trennt sich das Plugin selbst und löscht seine lokalen Shieldix Cloud-Daten.
Daten unter deiner Kontrolle
Es wird nichts gesendet, bis ein Administrator die Website verbindet und zustimmt; du kannst die Verbindung jederzeit trennen und dein Konto im Kundenbereich exportieren oder löschen.
Schütze dein WordPress noch heute
Wähle ein Paket für deine Website und verbinde sie in wenigen Minuten.