 DA
 English
 Български
 Čeština
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funktioner
Alt, hvad Shieldix gør
Shieldix-pluginnet beskytter dit WordPress-websted på egen hånd. Shieldix Cloud tilføjer Shieldix AI, den fælles liste over angribere og ét panel til alle dine websteder.
Til enkeltstående WordPress-websteder med PHP 7.4 eller nyere; multisite-netværk understøttes ikke.
Firewall
Kontrollerer forespørgsler og stopper angreb, før de når dit websted.
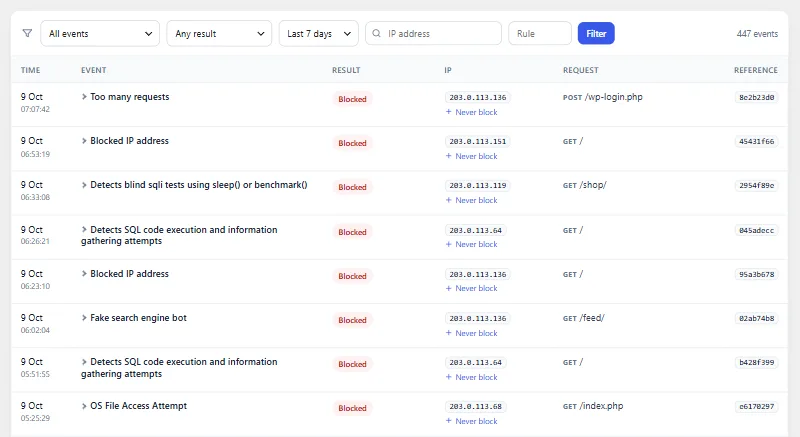
Kører før WordPress
Med udvidet beskyttelse slået til kontrollerer firewallen hver forespørgsel, før WordPress og dine plugins indlæses; ellers starter den tidligt som must-use-plugin.
OWASP Core Rule Set
Forespørgsler kontrolleres mod OWASP Core Rule Set 4.29 på paranoianiveau 1, og en forespørgsel blokeres, når de regler, den rammer, tilsammen når tærsklen.
Læringstilstand
De første 7 dage registrerer firewallen kun, hvad den ville blokere, så du kan gennemgå det, før blokeringen begynder.
Frekvensbegrænsning
En adresse, der sender mere end 240 forespørgsler i minuttet, blokeres. Blokeringen varer 10 minutter.
Grænser for søgning, REST og 404
Besøgende, der ikke er logget ind, får lavere grænser for søgninger og REST API-kald, og gentagne forespørgsler efter sider, der ikke findes, begrænses også.
Falske søgemaskinebots
Besøgende, der kalder sig Googlebot eller Bingbot, men ikke kommer fra de adresseintervaller, som Google og Microsoft offentliggør, blokeres.
Lande
Når dit websted ligger bag Cloudflare, kan du blokere besøgende fra de lande, du vælger.
Kilde til besøgendes adresse
Vælg, hvor den besøgendes adresse kommer fra: den direkte forbindelse, Cloudflare eller X-Real-IP eller X-Forwarded-For fra betroede proxyer.
Redaktørindhold
En forespørgsel fra en indlogget bruger, der kun rammer regler på grund af de værdier, den sender, holdes tilbage, indtil WordPress kender brugeren: brugere, der må poste ufiltreret HTML, slipper igennem, så deres eget indhold ikke blokeres, og alle andre blokeres som normalt.
Bloker aldrig
Adresser, du føjer til listen »Bloker aldrig«, lukkes igennem af firewallen på dit websted.
Nødstop
Én linje i wp-config.php slår Shieldix fra i alle tilstande, også når du ikke kan komme ind i kontrolpanelet.
Fejler åbent
Hvis firewallen selv løber ind i en intern fejl, slipper forespørgslen igennem, og fejlen registreres, så en fejl i Shieldix ikke lægger dit websted ned.
Blokeringsside med reference
En blokeret besøgende ser en kort side med et referencenummer, som du kan slå op i hændelsesloggen.
Filer og sårbarheder
Finder ændrede og mistænkelige filer og fortæller dig om kendte svagheder.
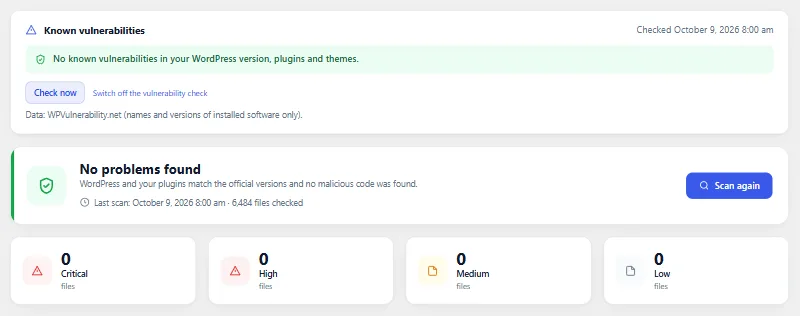
Officielle kontrolsummer
WordPress-kernen og plugins fra WordPress.org sammenlignes med deres officielle kontrolsummer, så ændrede og tilføjede filer skiller sig ud.
Web shell-signaturer
Et lille sæt snævre mønstre leder efter kendt web shell- og bagdørskode.
PHP i uploads
PHP-filer i mappen uploads, hvor de ikke hører hjemme, rapporteres.
Daglig scanning
Scanningen kører én gang om dagen i små trin og kan startes når som helst; et fund, du ignorerer, forbliver stille, indtil filen ændres.
Gendan originaler
En ændret kerne- eller pluginfil kan erstattes med den officielle kopi fra WordPress.org, som først kontrolleres mod sin kontrolsum.
Karantæne
Mistænkelige filer kan flyttes i karantæne og derefter gendannes eller slettes permanent; wp-config.php og Shieldix selv er beskyttet mod dette.
Kendte sårbarheder
Hvis du accepterer, kontrolleres versionerne af WordPress, dine plugins og temaer mod databasen hos WPVulnerability.net og kontrolleres igen efter opdateringer.
Lukkede plugins
Én gang om dagen spørger Shieldix WordPress.org, om nogen af dine plugins er blevet lukket der, hvilket betyder, at pluginnet ikke længere får opdateringer fra WordPress.org.
Hærdning
Lukker almindelige veje ind. Hvert tiltag forklarer sig selv og kan slås fra igen.
Hærdning med ét klik
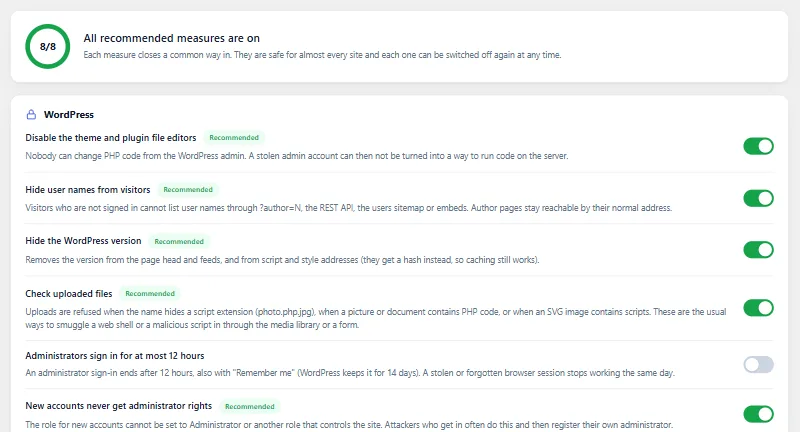
Én knap slår de anbefalede tiltag til, og fanen Hærdning viser, hvilke der er slået til.
Fileditorer
Slår fileditorerne for temaer og plugins i kontrolpanelet fra.
XML-RPC
Slå XML-RPC fra, eller behold det slået til og afvis system.multicall, som pakker mange kald i én forespørgsel.
Opremsning af brugere
Besøgende, der ikke er logget ind, kan ikke opremse brugernavne via forfatteradresser, REST API, brugersitemappet eller indlejringer.
Skjult WordPress-version
WordPress-versionen udelades af sidens kildekode og filadresser.
Applikationsadgangskoder
Tillad applikationsadgangskoder for alle, kun for administratorer eller for ingen.
Sikker rolle for nye konti
Den rolle, nye konti får, kan ikke være en rolle med rettigheder på administratorniveau, heller ikke når indstillingen ændres direkte i databasen.
Kontrol af uploads
En upload afvises, når navnet skjuler en script-filtype, når der findes PHP-kode i en fil, der ikke bør indeholde det, eller når et SVG-billede indeholder scripts.
Sikkerhedsheadere
Tilføjer X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy og Cross-Origin-Opener-Policy, med HSTS som et separat valg.
Serverfilregler med automatisk tilbagerulning
På Apache beskytter .htaccess-regler filer som wp-config.php, slår mappeoversigter fra og stopper PHP i uploads; hvis webstedet holder op med at svare, rulles de tilbage. På nginx får du de tilsvarende regler til at kopiere.
Totrinslogin med det officielle plugin
Shieldix tilføjer ikke sit eget totrinslogin til WordPress: det hjælper dig med at installere det officielle Two Factor-plugin og viser, hvilke administratorer der ikke har sat det op.
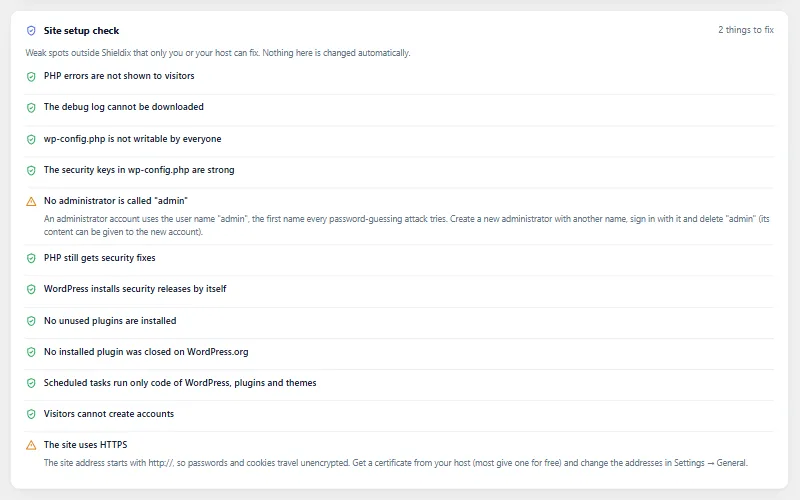
Kontrol af webstedets opsætning
En skrivebeskyttet kontrol af debug-output, der vises for besøgende, en offentlig debug.log, rettigheder for wp-config.php, svage nøgler, en bruger ved navn admin, en gammel PHP-version, automatiske opdateringer, der er slået fra, inaktive plugins, åben registrering og HTTPS.
Reager og overvåg
Handl hurtigt, når noget er galt, og se, hvad der ændres bag kulisserne.
Nødlåsning
Én knap logger alle ud, tilbagekalder applikationsadgangskoder, udskifter WordPress' sikkerhedsnøgler og giver de andre administratorer en ny tilfældig adgangskode med et link til nulstilling.
Administratorsessioner
Se, hvor administratorer er logget ind, afslut en session, og begræns om ønsket administratorers login til 12 timer.
Udgående forbindelser
Registrerer de eksterne servere, som WordPress, plugins og temaer kontakter via WordPress' HTTP-funktioner, viser, hvem der foretog hvert kald, og kan sende dig en e-mail, når en ny server dukker op.
Overvågning af skjult kode
Hver time kontrolleres drop-ins, must-use-plugins og firewallens indlæser for ændringer, og en manglende eller ændret Shieldix-indlæser lægges tilbage.
Planlagte opgaver
Hver time spores planlagte opgaver til den fil, der kører dem, og opgaver, hvis kode kommer fra uploads, fra eval eller fra uden for WordPress, markeres.
Aktivitetslog
Gemmer 30 dage med logins, mislykkede logins og ændringer af plugins, temaer, brugere, roller, adgangskoder, e-mailadresser og vigtige indstillinger.
Hold dig orienteret
Vid, hvad der er sket, uden at åbne kontrolpanelet hver dag.
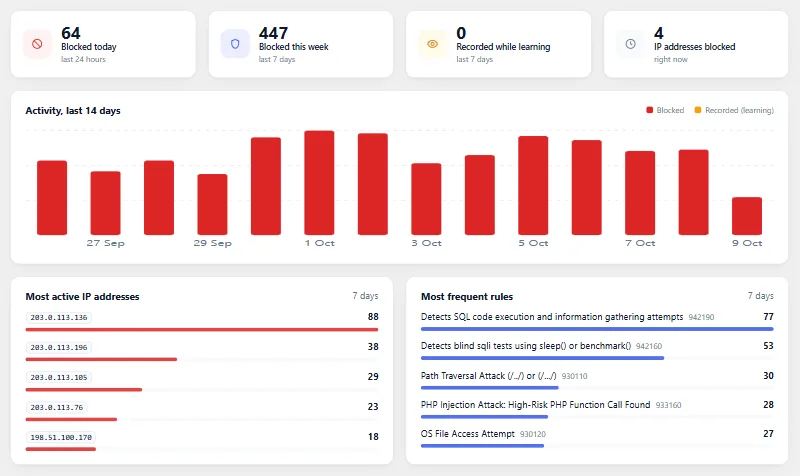
Oversigt
Shieldix-oversigten viser tal for de seneste 24 timer og 7 dage, et diagram over de seneste 14 dage, de hyppigste adresser og regler samt de aktive blokeringer med knappen Fjern blokering.
Hændelseslog
Blokerede og registrerede forespørgsler med deres regel og adresse, med filtre og detaljer, gemt i 30 dage.
E-mailadvarsler
E-mails om angreb over en tærskel, firewallfejl, afslutningen af læringsperioden, nye administratorer, administratorlogins fra en ny adresse, en ny applikationsadgangskode, vigtige ændringer af indstillinger, scanningsfund og kendte sårbarheder, når Shieldix deaktiveres, eller en privilegeret rolle for nye konti afvises, og om en ny ekstern server (slået fra som standard), højst 10 e-mails i timen.
Ugentlig rapport
Én kort e-mail om ugen: hvad firewallen blokerede, hvad der stadig kræver opmærksomhed, og hvilke opdateringer der venter.
Webstedshelbred
Kontroller af firewall, filscanning, kendte sårbarheder og hærdning vises på skærmen Webstedshelbred i WordPress, hver med et link til, hvor det rettes.
Widget i kontrolpanelet
Et kort resumé i WordPress-kontrolpanelet med disse kontroller og antallet af blokerede angreb.
Til udviklere og bureauer
Arbejd fra kommandolinjen, og flyt indstillinger mellem websteder.
WP-CLI
Tjek status, skift tilstand, fjern blokering af eller tillad adresser, scan, kør nødlåsningen, importer og eksporter indstillinger, og forbind Shieldix Cloud fra kommandolinjen.
Import og eksport
Flyt dine Shieldix-indstillinger til et andet websted som én fil.
Privatlivsværktøjer
Et forslag til tekst til din privatlivspolitik samt understøttelse af WordPress' værktøjer til eksport og sletning af personoplysninger.
28 sprog
Pluginnet findes på engelsk og 27 andre sprog.
Shieldix Cloud
Forbind dine websteder med Shieldix Cloud, kun med en administrators samtykke.
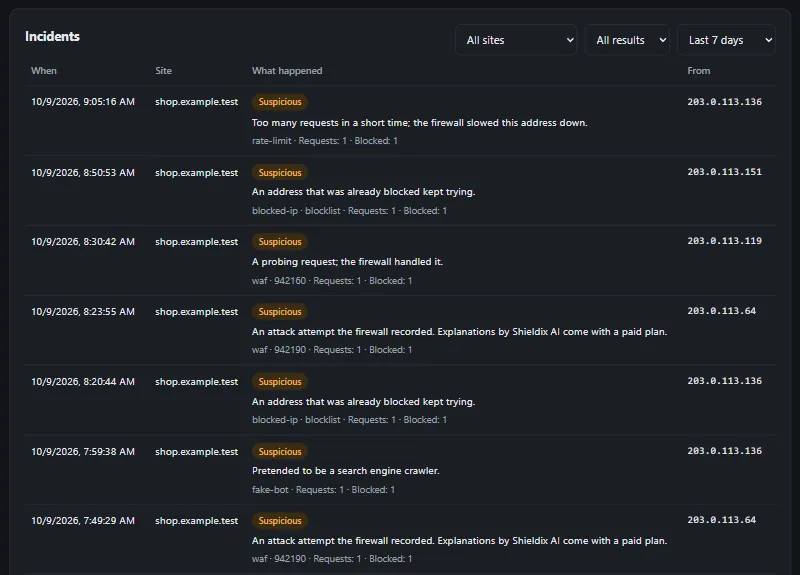
Shieldix AI
På betalte pakker ser Shieldix AI på alvorlige firewall-incidenter og forklarer i almindelige ord, på din kontos sprog, hvad der skete.
Automatiske blokeringer
Når Shieldix AI er sikker, blokerer den den angribende adresse på det websted i 24 timer. Den blokerer højst 20 adresser om dagen pr. websted og aldrig adressen på en server, som dine websteder kører på, en privat adresse eller en adresse på din »Bloker aldrig«-liste.
Fælles liste over angribere
En adresse kommer på den fælles liste over angribere, når 3 forskellige konti rapporterer den, eller når Shieldix AI med stor sikkerhed vurderer et angreb fra den som hastende. Rapporter tæller, når de kommer inden for 24 timer. Forbundne websteder med en betalt pakke blokerer en adresse på listen i beskyttelsestilstand, i første omgang i 24 timer. Hver gang adressen vender tilbage, bliver den længere på listen, op til 7 dage.
Ét panel til alle websteder
Dine websteder, incidenter og forklaringer, listen »Bloker aldrig«, din pakke og dine AI-kreditter samlet ét sted.
Totrinslogin
Shieldix Cloud-panelet beder om en kode fra en godkendelsesapp ved hvert login og igen før følsomme ændringer.
AI-kreditter
Analyser, der er inkluderet i din pakke, bruges først, derefter forudbetalte AI-kreditter; når begge er brugt op, holder Shieldix AI pause, og pluginnet fortsætter med at beskytte dit websted.
E-mails fra Cloud
Shieldix Cloud sender dig e-mails om hastende incidenter og om dem, som Shieldix AI overlader til dig. E-mailen om, at Shieldix AI holder pause, kommer højst én gang hver 24. time.
Signerede svar
Hvert svar fra Shieldix Cloud er signeret med Ed25519, og pluginnet accepterer kun svar, hvis signatur er gyldig.
Automatisk afbrydelse
Hvis Shieldix Cloud ikke længere genkender webstedet, afbryder pluginnet selv forbindelsen og sletter sine lokale Shieldix Cloud-data.
Data, du styrer
Der sendes intet, før en administrator forbinder webstedet og accepterer; du kan afbryde forbindelsen når som helst og eksportere eller slette din konto fra panelet.
Beskyt dit WordPress i dag
Vælg en pakke til dit websted, og forbind det på få minutter.