 ES
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funciones
Todo lo que hace Shieldix
El plugin Shieldix protege tu sitio WordPress por sí solo. Shieldix Cloud añade Shieldix AI, la lista compartida de atacantes y un solo panel para todos tus sitios.
Para sitios WordPress individuales con PHP 7.4 o posterior; las redes multisitio no son compatibles.
Firewall
Comprueba las peticiones y detiene los ataques antes de que lleguen a tu sitio.
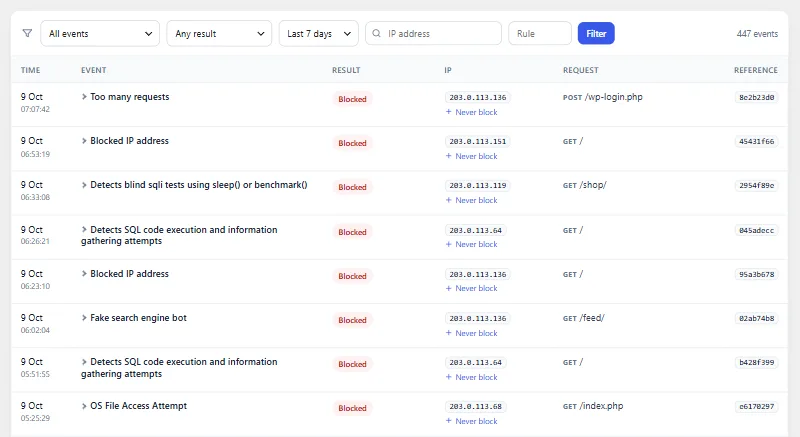
Actúa antes de WordPress
Con la protección ampliada activada, el firewall comprueba cada petición antes de que se carguen WordPress y tus plugins; si no, se inicia pronto como plugin imprescindible.
OWASP Core Rule Set
Las peticiones se comprueban con el OWASP Core Rule Set 4.29 en el nivel de paranoia 1, y una petición se bloquea cuando las reglas con las que coincide alcanzan el umbral.
Modo de aprendizaje
Durante los primeros 7 días, el firewall solo registra lo que bloquearía, para que puedas revisarlo antes de que empiece a bloquear.
Límites de peticiones
Se bloquea una dirección que envía más de 240 peticiones por minuto. El bloqueo dura 10 minutos.
Límites de búsqueda, REST y 404
Los visitantes que no han iniciado sesión tienen límites más bajos para las búsquedas y las llamadas a la REST API, y también se limitan las peticiones repetidas a páginas que no existen.
Bots de buscadores falsos
Se bloquean los visitantes que dicen ser Googlebot o Bingbot pero no proceden de los rangos de direcciones que publican Google y Microsoft.
Países
Cuando tu sitio está detrás de Cloudflare, puedes bloquear a los visitantes de los países que elijas.
Origen de la dirección del visitante
Elige de dónde procede la dirección del visitante: la conexión directa, Cloudflare, o X-Real-IP o X-Forwarded-For de proxies de confianza.
Contenido del editor
Una petición con sesión iniciada que solo coincide con reglas por los valores que envía se retiene hasta que WordPress identifica al usuario: los usuarios autorizados a publicar HTML sin filtrar pasan, para que no se bloquee su propio contenido, y los demás se bloquean como siempre.
No bloquear nunca
El firewall de tu sitio deja pasar las direcciones que añades a la lista «No bloquear nunca».
Interruptor de desactivación
Una línea en wp-config.php desactiva Shieldix en cualquier modo, incluso cuando no puedes llegar al escritorio.
Fallo abierto
Si el propio firewall sufre un error interno, la petición pasa y el error se registra, para que un fallo de Shieldix no deje tu sitio fuera de servicio.
Página de bloqueo con referencia
Un visitante bloqueado ve una página breve con un número de referencia que puedes buscar en el registro de eventos.
Archivos y vulnerabilidades
Encuentra archivos modificados y sospechosos y te avisa de los puntos débiles conocidos.
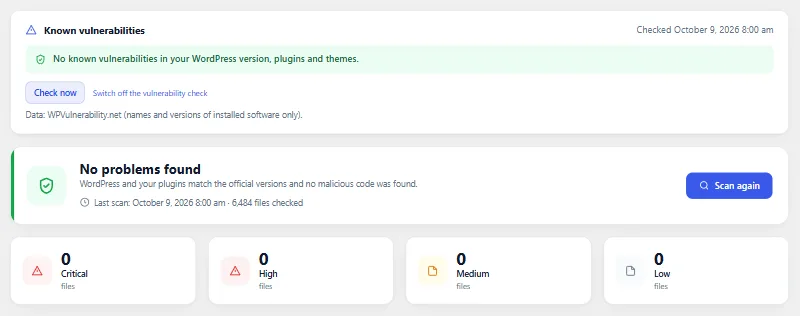
Sumas de verificación oficiales
El núcleo de WordPress y los plugins de WordPress.org se comparan con sus sumas de verificación oficiales, así que los archivos modificados y añadidos destacan.
Firmas de web shells
Un pequeño conjunto de patrones precisos busca código conocido de web shells y puertas traseras.
PHP en uploads
Se informa de los archivos PHP en la carpeta uploads, donde no deberían estar.
Análisis diario
El análisis se ejecuta una vez al día en pequeños pasos y puede iniciarse en cualquier momento; un hallazgo que ignoras no vuelve a avisar hasta que el archivo cambia.
Restaurar originales
Un archivo modificado del núcleo o de un plugin se puede sustituir por su copia oficial de WordPress.org, comprobada antes con su suma de verificación.
Cuarentena
Los archivos sospechosos se pueden mover a cuarentena y después restaurarse o eliminarse definitivamente; wp-config.php y el propio Shieldix están protegidos de esto.
Vulnerabilidades conocidas
Si das tu consentimiento, las versiones de WordPress, de tus plugins y de tus temas se comprueban con la base de datos de WPVulnerability.net, y se vuelven a comprobar después de las actualizaciones.
Plugins cerrados
Una vez al día, Shieldix pregunta a WordPress.org si alguno de tus plugins se ha cerrado allí, lo que significa que ya no recibe actualizaciones de WordPress.org.
Refuerzo
Cierra las vías de entrada habituales. Cada medida explica lo que hace y se puede volver a desactivar.
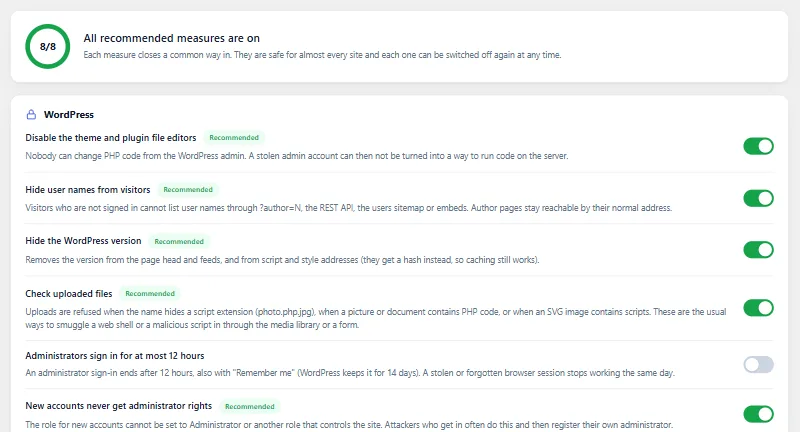
Refuerzo con un clic
Un botón activa las medidas recomendadas, y la pestaña Refuerzo muestra cuáles están activadas.
Editores de archivos
Desactiva los editores de archivos de temas y plugins del escritorio.
XML-RPC
Desactiva XML-RPC, o mantenlo activado y rechaza system.multicall, que agrupa muchas llamadas en una sola petición.
Enumeración de usuarios
Los visitantes que no han iniciado sesión no pueden obtener los nombres de usuario a través de las direcciones de autor, la REST API, el mapa del sitio de usuarios ni los contenidos incrustados.
Versión de WordPress oculta
La versión de WordPress no aparece en el código fuente de las páginas ni en las direcciones de los archivos.
Contraseñas de aplicación
Permite las contraseñas de aplicación para todos, solo para los administradores o para nadie.
Perfil seguro para cuentas nuevas
El perfil asignado a las cuentas nuevas no puede tener permisos de nivel de administrador, ni siquiera cuando el ajuste se cambia directamente en la base de datos.
Comprobación de subidas
Se rechaza una subida cuando su nombre oculta una extensión de script, cuando se encuentra código PHP en un archivo que no debería tenerlo o cuando una imagen SVG contiene scripts.
Cabeceras de seguridad
Añade X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy y Cross-Origin-Opener-Policy, con HSTS como opción aparte.
Reglas del servidor con reversión automática
En Apache, las reglas de .htaccess protegen archivos como wp-config.php, desactivan el listado de carpetas y detienen PHP en uploads; si el sitio deja de responder, se revierten. En nginx recibes las reglas equivalentes para copiarlas.
Verificación en dos pasos con el plugin oficial
Shieldix no añade su propia verificación en dos pasos a WordPress: te ayuda a instalar el plugin oficial Two Factor y muestra qué administradores no la han configurado.
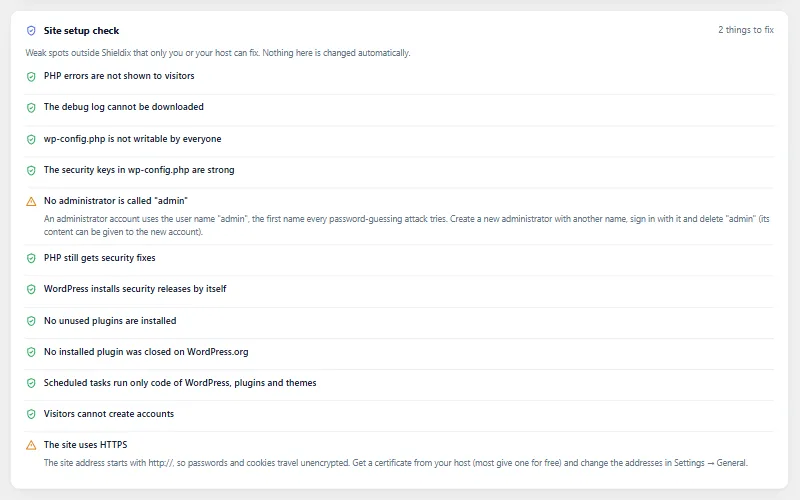
Comprobación de la configuración del sitio
Una comprobación de solo lectura de la salida de depuración visible para los visitantes, un debug.log público, los permisos de wp-config.php, claves débiles, un usuario llamado admin, una versión antigua de PHP, actualizaciones automáticas desactivadas, plugins inactivos, registro abierto y HTTPS.
Reaccionar y vigilar
Actúa rápido cuando algo va mal y mira qué cambia entre bastidores.
Cierre de emergencia
Un botón cierra la sesión de todos, revoca las contraseñas de aplicación, sustituye las claves de seguridad de WordPress y da a los demás administradores una nueva contraseña aleatoria con un enlace para restablecerla.
Sesiones de administradores
Mira dónde tienen sesión iniciada los administradores, cierra una sesión y, si quieres, limita las sesiones de los administradores a 12 horas.
Conexiones salientes
Registra los servidores externos con los que contactan WordPress, los plugins y los temas a través de las funciones HTTP de WordPress, muestra quién hizo cada llamada y puede avisarte por correo electrónico cuando aparece un servidor nuevo.
Vigilancia del código oculto
Cada hora se comprueba si han cambiado los drop-ins, los plugins imprescindibles y el cargador del firewall, y si falta el cargador de Shieldix o ha cambiado, se restaura.
Tareas programadas
Cada hora se rastrea el archivo que ejecuta cada tarea programada, y se marcan las tareas cuyo código procede de uploads, de eval o de fuera de WordPress.
Registro de actividad
Conserva 30 días de accesos, accesos fallidos y cambios en plugins, temas, usuarios, perfiles, contraseñas, direcciones de correo electrónico y ajustes clave.
Mantente informado
Entérate de lo que ha pasado sin abrir el escritorio cada día.
Resumen
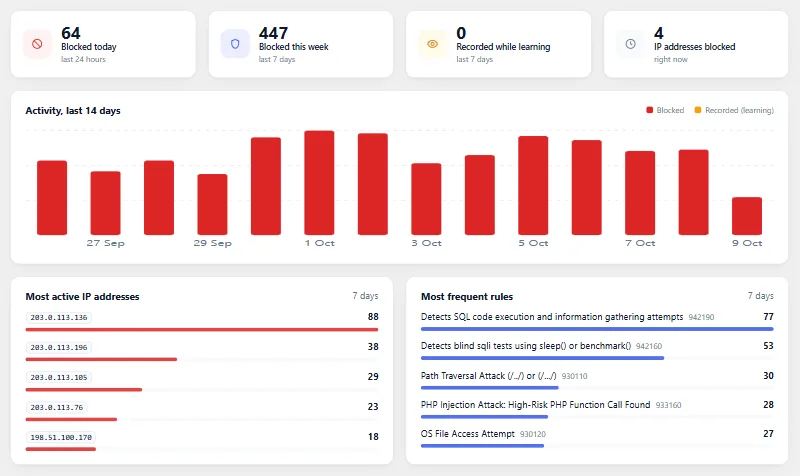
El resumen de Shieldix muestra las cifras de las últimas 24 horas y de los últimos 7 días, un gráfico de los últimos 14 días, las direcciones y reglas más frecuentes y los bloqueos activos con un botón Desbloquear.
Registro de eventos
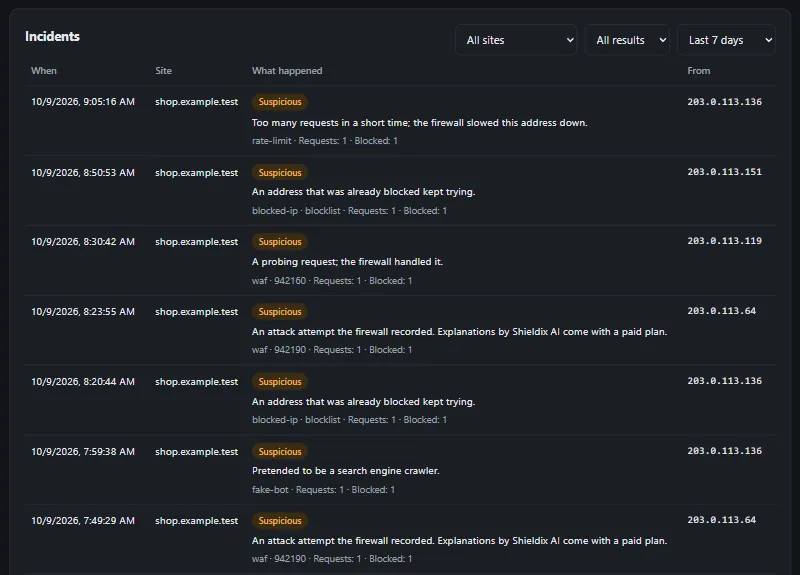
Peticiones bloqueadas y registradas con su regla y su dirección, con filtros y detalles, conservadas durante 30 días.
Avisos por correo electrónico
Correos electrónicos sobre ataques por encima de un umbral, errores del firewall, el fin del modo de aprendizaje, nuevos administradores, accesos de administradores desde una dirección nueva, una nueva contraseña de aplicación, cambios importantes en los ajustes, hallazgos del análisis y vulnerabilidades conocidas, cuando se desactiva Shieldix o se rechaza un perfil privilegiado para cuentas nuevas, y sobre un nuevo servidor externo (desactivado por defecto), como máximo 10 correos por hora.
Informe semanal
Un correo electrónico breve a la semana: qué ha bloqueado el firewall, qué requiere aún tu atención y qué actualizaciones están pendientes.
Salud del sitio
Las comprobaciones del firewall, el análisis de archivos, las vulnerabilidades conocidas y el refuerzo aparecen en la pantalla Salud del sitio de WordPress, cada una con un enlace al lugar donde se soluciona.
Widget del escritorio
Un breve resumen en el escritorio de WordPress con estas comprobaciones y el número de ataques bloqueados.
Para desarrolladores y agencias
Trabaja desde la línea de comandos y traslada los ajustes entre sitios.
WP-CLI
Consulta el estado, cambia el modo, desbloquea o permite direcciones, analiza, ejecuta el cierre de emergencia, importa y exporta los ajustes y conecta Shieldix Cloud desde la línea de comandos.
Importar y exportar
Traslada tus ajustes de Shieldix a otro sitio en un solo archivo.
Herramientas de privacidad
Un texto sugerido para tu política de privacidad, además de compatibilidad con las herramientas de WordPress para exportar y borrar datos personales.
28 idiomas
El plugin está disponible en inglés y en 27 idiomas más.
Shieldix Cloud
Conecta tus sitios a Shieldix Cloud, solo con el consentimiento de un administrador.
Shieldix AI
En los planes de pago, Shieldix AI examina los incidentes graves del firewall y explica con palabras sencillas, en el idioma de tu cuenta, qué ha pasado.
Bloqueos automáticos
Cuando está seguro, Shieldix AI bloquea la dirección atacante en ese sitio durante 24 horas. Bloquea como máximo 20 direcciones al día por sitio, y nunca la dirección de un servidor en el que funcionan tus sitios, una dirección privada ni una de tu lista «No bloquear nunca».
Lista compartida de atacantes
Una dirección pasa a la lista compartida de atacantes cuando la notifican 3 cuentas distintas, o cuando Shieldix AI califica de urgente, con alta confianza, un ataque procedente de ella. Las notificaciones cuentan si llegan en un plazo de 24 horas. Los sitios conectados con un plan de pago bloquean en el modo de protección una dirección de la lista, al principio durante 24 horas. Cada vez que la dirección vuelve, permanece más tiempo en la lista, hasta 7 días.
Un panel para todos los sitios
Tus sitios, los incidentes y sus explicaciones, la lista «No bloquear nunca», tu plan y tus créditos de IA en un solo lugar.
Verificación en dos pasos
El panel de Shieldix Cloud pide un código de una aplicación de autenticación en cada acceso, y de nuevo antes de los cambios delicados.
Créditos de IA
Primero se usan los análisis incluidos en tu plan y después los créditos de IA prepagados; cuando se agotan ambos, Shieldix AI se pausa y el plugin sigue protegiendo tu sitio.
Correos de Cloud
Shieldix Cloud te avisa por correo electrónico de los incidentes urgentes y de los que Shieldix AI deja en tus manos. El correo electrónico que avisa de que Shieldix AI está en pausa llega como máximo una vez cada 24 horas.
Respuestas firmadas
Cada respuesta de Shieldix Cloud está firmada con Ed25519, y el plugin solo acepta las respuestas cuya firma es válida.
Desconexión automática
Si Shieldix Cloud deja de reconocer el sitio, el plugin se desconecta solo y elimina sus datos locales de Shieldix Cloud.
Datos bajo tu control
No se envía nada hasta que un administrador conecta el sitio y da su consentimiento; puedes desconectarlo cuando quieras, y exportar o eliminar tu cuenta desde el panel.
Protege tu WordPress hoy
Elige un plan para tu sitio y conéctalo en minutos.