 PL
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funkcje
Wszystko, co robi Shieldix
Wtyczka Shieldix samodzielnie chroni Twoją witrynę WordPress. Shieldix Cloud dodaje Shieldix AI, wspólną listę atakujących i jeden panel dla wszystkich Twoich witryn.
Dla pojedynczych witryn WordPress z PHP 7.4 lub nowszym; sieci multisite nie są obsługiwane.
Firewall
Sprawdza żądania i zatrzymuje ataki, zanim dotrą do Twojej witryny.
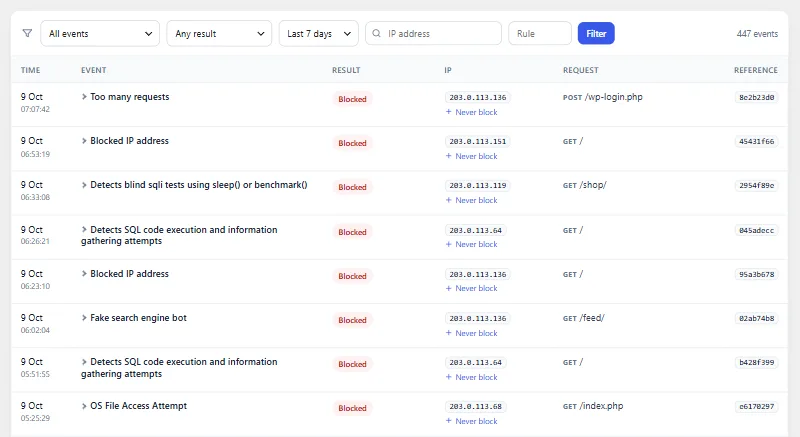
Działa przed WordPressem
Przy włączonej rozszerzonej ochronie firewall sprawdza każde żądanie, zanim załadują się WordPress i Twoje wtyczki; w przeciwnym razie startuje wcześnie jako wtyczka obowiązkowa (must-use).
OWASP Core Rule Set
Żądania są sprawdzane według OWASP Core Rule Set 4.29 na poziomie paranoi 1, a żądanie jest blokowane, gdy dopasowane reguły łącznie osiągną próg.
Tryb uczenia się
Przez pierwsze 7 dni firewall tylko rejestruje to, co by zablokował, więc możesz to przejrzeć, zanim zacznie się blokowanie.
Limity żądań
Adres, który wysyła więcej niż 240 żądań na minutę, zostaje zablokowany. Blokada trwa 10 minut.
Limity wyszukiwania, REST i 404
Niezalogowani odwiedzający mają niższe limity wyszukiwań i wywołań REST API, a powtarzane żądania nieistniejących stron również są ograniczane.
Fałszywe boty wyszukiwarek
Odwiedzający, którzy podają się za Googlebot lub Bingbot, ale nie pochodzą z zakresów adresów publikowanych przez Google i Microsoft, są blokowani.
Kraje
Gdy Twoja witryna działa za Cloudflare, możesz blokować odwiedzających z wybranych krajów.
Źródło adresu odwiedzającego
Wybierz, skąd pochodzi adres odwiedzającego: z bezpośredniego połączenia, z Cloudflare albo z X-Real-IP lub X-Forwarded-For od zaufanych serwerów proxy.
Treść edytorów
Żądanie zalogowanego użytkownika, które pasuje do reguł tylko z powodu wysyłanych wartości, jest wstrzymywane, dopóki WordPress nie rozpozna użytkownika: użytkownicy uprawnieni do publikowania niefiltrowanego HTML przechodzą, więc ich własna treść nie jest blokowana, a wszyscy pozostali są blokowani jak zwykle.
Nigdy nie blokuj
Adresy dodane do listy „Nigdy nie blokuj” są przepuszczane przez firewall na Twojej witrynie.
Wyłącznik awaryjny
Jeden wiersz w wp-config.php wyłącza Shieldix w każdym trybie, nawet gdy nie możesz wejść do kokpitu.
Przepuszcza przy błędzie
Jeśli w samym firewallu wystąpi błąd wewnętrzny, żądanie zostaje przepuszczone, a błąd zarejestrowany, więc usterka w Shieldix nie wyłączy Twojej witryny.
Strona blokady z oznaczeniem
Zablokowany odwiedzający widzi krótką stronę z oznaczeniem, które możesz odszukać w dzienniku zdarzeń.
Pliki i luki
Znajduje zmienione i podejrzane pliki oraz informuje o znanych słabych punktach.
Oficjalne sumy kontrolne
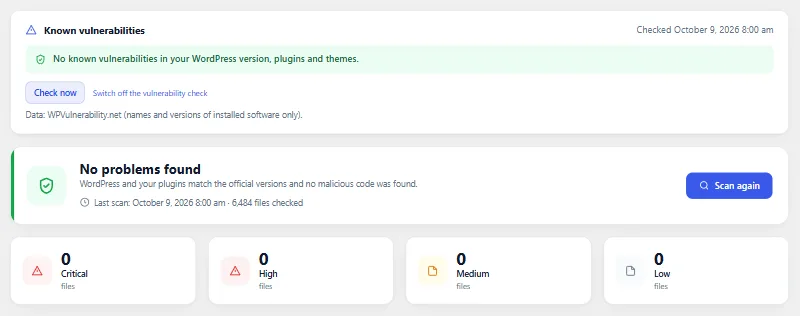
Rdzeń WordPressa i wtyczki z WordPress.org są porównywane z ich oficjalnymi sumami kontrolnymi, więc zmienione i dodane pliki od razu się wyróżniają.
Sygnatury web shelli
Niewielki zestaw wąskich wzorców wyszukuje kod znanych powłok webowych (web shell) i tylnych furtek.
PHP w uploads
Zgłaszane są pliki PHP w katalogu uploads, w którym nie powinny się znajdować.
Codzienne skanowanie
Skanowanie działa raz dziennie w małych krokach i można je uruchomić w dowolnej chwili; zignorowane znalezisko nie jest zgłaszane, dopóki plik się nie zmieni.
Przywracanie oryginałów
Zmieniony plik rdzenia lub wtyczki można zastąpić oficjalną kopią z WordPress.org, najpierw sprawdzoną według sumy kontrolnej.
Kwarantanna
Podejrzane pliki można przenieść do kwarantanny, a potem przywrócić lub trwale usunąć; wp-config.php i sam Shieldix są przed tym chronione.
Znane luki
Jeśli się zgodzisz, wersje WordPressa, Twoich wtyczek i motywów są sprawdzane w bazie WPVulnerability.net, a po aktualizacjach sprawdzane ponownie.
Zamknięte wtyczki
Raz dziennie Shieldix pyta WordPress.org, czy któraś z Twoich wtyczek została tam zamknięta, co oznacza, że nie otrzymuje już aktualizacji z WordPress.org.
Wzmocnienia
Zamyka typowe drogi włamania. Każde wzmocnienie wyjaśnia swoje działanie i można je ponownie wyłączyć.
Wzmocnienia jednym kliknięciem
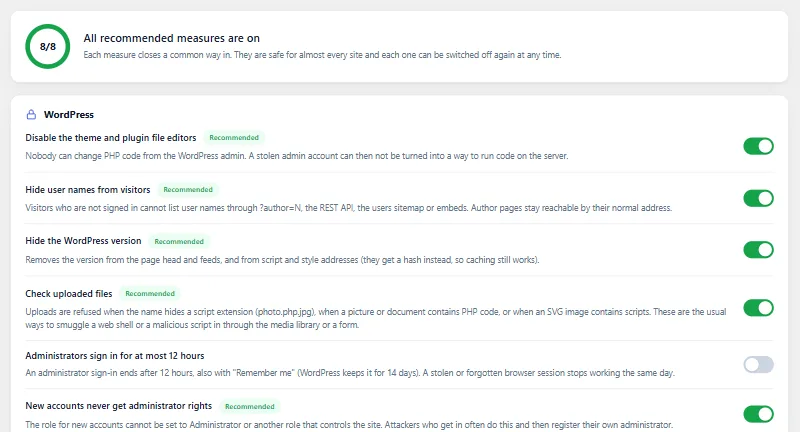
Jeden przycisk włącza zalecane wzmocnienia, a zakładka Wzmocnienia pokazuje, które są włączone.
Edytory plików
Wyłącza edytory plików motywów i wtyczek w kokpicie.
XML-RPC
Wyłącz XML-RPC albo pozostaw je włączone i odrzucaj system.multicall, które pakuje wiele wywołań w jedno żądanie.
Wyliczanie użytkowników
Niezalogowani odwiedzający nie mogą wyświetlić nazw użytkowników przez adresy autorów, REST API, mapę witryny użytkowników ani osadzenia.
Ukryta wersja WordPressa
Wersja WordPressa jest pomijana w źródle strony i w adresach plików.
Hasła aplikacji
Zezwól na hasła aplikacji wszystkim, tylko administratorom lub nikomu.
Bezpieczna rola nowych kont
Rola nadawana nowym kontom nie może mieć uprawnień na poziomie administratora, nawet gdy ustawienie zostanie zmienione bezpośrednio w bazie danych.
Sprawdzanie przesyłanych plików
Przesłanie jest odrzucane, gdy nazwa pliku ukrywa rozszerzenie skryptu, gdy w pliku, który nie powinien go zawierać, zostanie znaleziony kod PHP, lub gdy obraz SVG zawiera skrypty.
Nagłówki bezpieczeństwa
Dodaje X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy i Cross-Origin-Opener-Policy, a HSTS jako osobną opcję.
Reguły w plikach serwera z automatycznym wycofaniem
Na serwerze Apache reguły w .htaccess chronią pliki takie jak wp-config.php, wyłączają listowanie katalogów i blokują PHP w uploads; jeśli witryna przestanie odpowiadać, zostają wycofane. Na nginx otrzymujesz odpowiednie reguły do skopiowania.
Logowanie dwuetapowe z oficjalną wtyczką
Shieldix nie dodaje do WordPressa własnego logowania dwuetapowego: pomaga zainstalować oficjalną wtyczkę Two Factor i pokazuje, którzy administratorzy jej nie skonfigurowali.
Sprawdzenie konfiguracji witryny
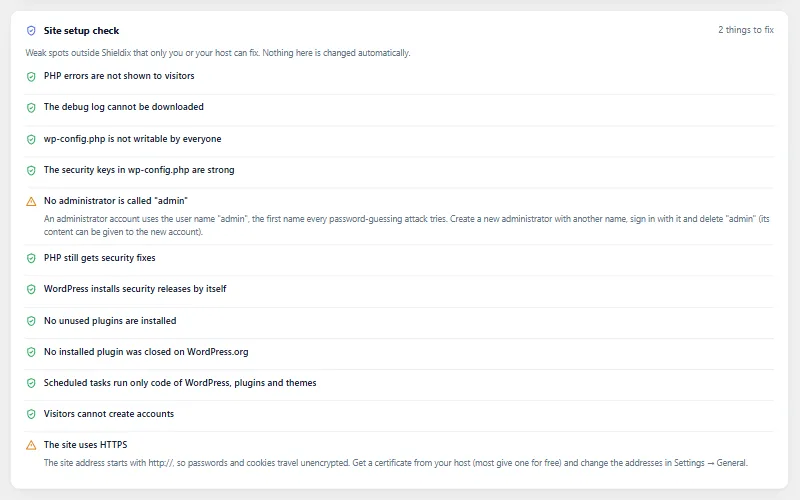
Sprawdzenie tylko do odczytu: komunikaty debugowania widoczne dla odwiedzających, publiczny debug.log, uprawnienia wp-config.php, słabe klucze, użytkownik o nazwie admin, stara wersja PHP, wyłączone automatyczne aktualizacje, nieaktywne wtyczki, otwarta rejestracja i HTTPS.
Reagowanie i nadzór
Działaj szybko, gdy coś jest nie tak, i obserwuj, co zmienia się za kulisami.
Blokada awaryjna
Jeden przycisk wylogowuje wszystkich, unieważnia hasła aplikacji, wymienia klucze bezpieczeństwa WordPressa i nadaje pozostałym administratorom nowe losowe hasło wraz z linkiem do jego zresetowania.
Sesje administratorów
Zobacz, gdzie administratorzy są zalogowani, zakończ sesję i, jeśli chcesz, ogranicz logowanie administratorów do 12 godzin.
Połączenia wychodzące
Rejestruje zewnętrzne serwery, z którymi WordPress, wtyczki i motywy łączą się przez funkcje HTTP WordPressa, pokazuje, który z nich wykonał każde połączenie, i może wysłać Ci e-mail, gdy pojawi się nowy serwer.
Nadzór ukrytego kodu
Co godzinę drop-iny, wtyczki obowiązkowe (must-use) i program ładujący firewalla są sprawdzane pod kątem zmian, a brakujący lub zmieniony program ładujący Shieldix zostaje przywrócony.
Zaplanowane zadania
Co godzinę zaplanowane zadania są śledzone aż do pliku, który je uruchamia, a zadania, których kod pochodzi z uploads, z eval lub spoza WordPressa, są oznaczane.
Dziennik aktywności
Przez 30 dni przechowuje logowania, nieudane logowania oraz zmiany wtyczek, motywów, użytkowników, ról, haseł, adresów e-mail i kluczowych ustawień.
Bądź na bieżąco
Wiedz, co się stało, bez codziennego otwierania kokpitu.
Przegląd
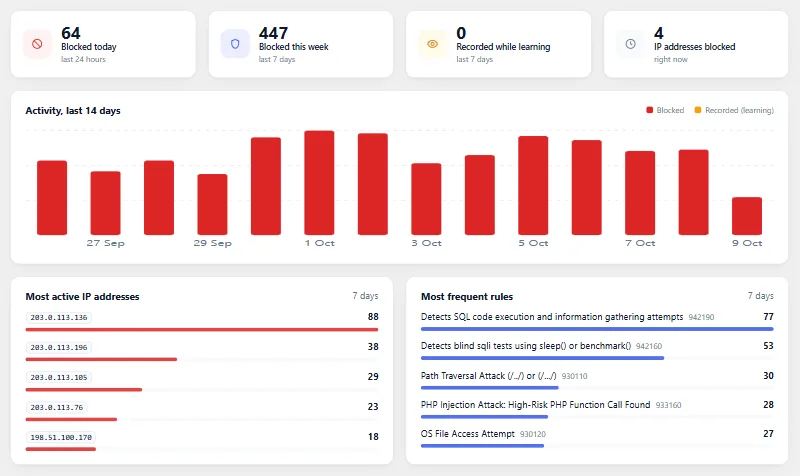
Przegląd Shieldix pokazuje liczby z ostatnich 24 godzin i 7 dni, wykres z ostatnich 14 dni, najczęstsze adresy i reguły oraz aktywne blokady z przyciskiem Odblokuj.
Dziennik zdarzeń
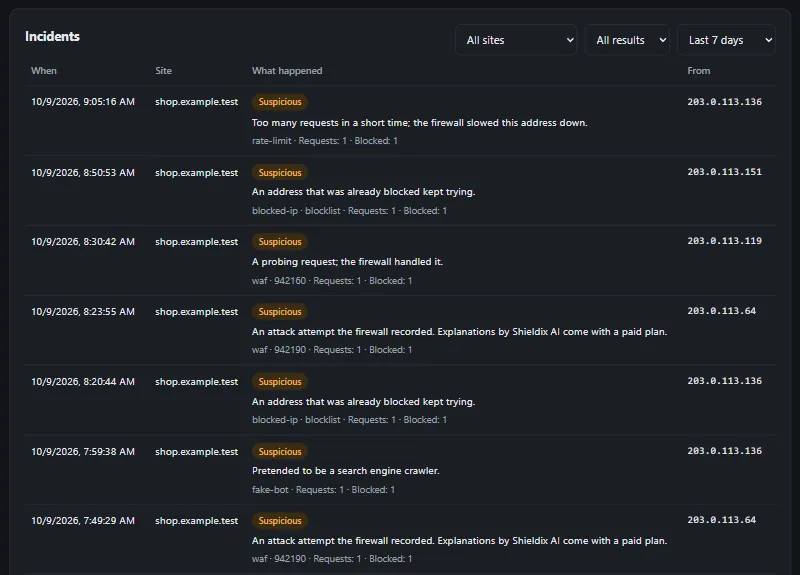
Zablokowane i zarejestrowane żądania z regułą i adresem, z filtrami i szczegółami, przechowywane przez 30 dni.
Powiadomienia e-mail
E-maile o atakach powyżej progu, błędach firewalla, końcu trybu uczenia się, nowych administratorach, logowaniach administratorów z nowego adresu, nowym haśle aplikacji, ważnych zmianach ustawień, wynikach skanowania i znanych lukach, o dezaktywacji Shieldix lub odrzuceniu uprzywilejowanej roli dla nowych kont oraz o nowym zewnętrznym serwerze (domyślnie wyłączone), najwyżej 10 e-maili na godzinę.
Raport tygodniowy
Jeden krótki e-mail tygodniowo: co zablokował firewall, co nadal wymaga uwagi i jakie aktualizacje czekają.
Stan witryny
Testy firewalla, skanowania plików, znanych luk i wzmocnień pojawiają się na ekranie Stan witryny w WordPressie, każdy z linkiem do miejsca, w którym można rozwiązać problem.
Widżet w kokpicie
Krótkie podsumowanie w kokpicie WordPressa z tymi testami i liczbą zablokowanych ataków.
Dla programistów i agencji
Pracuj w wierszu poleceń i przenoś ustawienia między witrynami.
WP-CLI
Sprawdzaj stan, zmieniaj tryb, odblokowuj adresy lub dodawaj je do dozwolonych, skanuj, uruchamiaj blokadę awaryjną, importuj i eksportuj ustawienia oraz łącz z Shieldix Cloud w wierszu poleceń.
Import i eksport
Przenieś ustawienia Shieldix na inną witrynę w jednym pliku.
Narzędzia prywatności
Proponowany tekst do Twojej polityki prywatności oraz obsługa narzędzi WordPressa do eksportu i usuwania danych osobowych.
28 języków
Wtyczka jest dostępna po angielsku i w 27 innych językach.
Shieldix Cloud
Połącz swoje witryny z Shieldix Cloud, wyłącznie za zgodą administratora.
Shieldix AI
W płatnych pakietach Shieldix AI analizuje poważne incydenty firewalla i prostymi słowami, w języku Twojego konta, wyjaśnia, co się stało.
Automatyczne blokady
Gdy ma pewność, Shieldix AI blokuje atakujący adres na tej witrynie na 24 godziny. Blokuje najwyżej 20 adresów dziennie na witrynę i nigdy nie blokuje adresu serwera, na którym działają Twoje witryny, adresu prywatnego ani adresu z Twojej listy „Nigdy nie blokuj”.
Wspólna lista atakujących
Adres trafia na wspólną listę atakujących, gdy zgłoszą go 3 różne konta albo gdy Shieldix AI z wysoką pewnością oceni atak z tego adresu jako pilny. Liczą się zgłoszenia, które nadejdą w ciągu 24 godzin. Połączone witryny z płatnym pakietem blokują adres z listy w trybie ochrony, początkowo na 24 godziny. Za każdym razem, gdy adres wraca, pozostaje na liście dłużej, maksymalnie 7 dni.
Jeden panel dla wszystkich witryn
Twoje witryny, incydenty i wyjaśnienia, lista „Nigdy nie blokuj”, Twój pakiet i kredyty AI w jednym miejscu.
Logowanie dwuetapowe
Panel Shieldix Cloud prosi o kod z aplikacji uwierzytelniającej przy każdym logowaniu i ponownie przed wrażliwymi zmianami.
Kredyty AI
Najpierw wykorzystywane są analizy zawarte w Twoim pakiecie, potem przedpłacone kredyty AI; gdy skończą się jedne i drugie, Shieldix AI wstrzymuje działanie, a wtyczka nadal chroni Twoją witrynę.
E-maile z Cloud
Shieldix Cloud wysyła Ci e-maile o pilnych incydentach i o tych, które Shieldix AI pozostawia Tobie. E-mail o wstrzymaniu Shieldix AI przychodzi najwyżej raz na 24 godziny.
Podpisane odpowiedzi
Każda odpowiedź Shieldix Cloud jest podpisana algorytmem Ed25519, a wtyczka przyjmuje tylko odpowiedzi z prawidłowym podpisem.
Automatyczne odłączenie
Jeśli Shieldix Cloud przestanie rozpoznawać witrynę, wtyczka sama się rozłącza i usuwa swoje lokalne dane Shieldix Cloud.
Dane pod Twoją kontrolą
Nic nie jest wysyłane, dopóki administrator nie połączy witryny i nie wyrazi zgody; możesz odłączyć witrynę w dowolnej chwili oraz wyeksportować lub usunąć konto w panelu.
Chroń swojego WordPressa już dziś
Wybierz pakiet dla swojej witryny i połącz ją w kilka minut.