 RO
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funcții
Tot ce face Shieldix
Modulul Shieldix îți protejează singur site-ul WordPress. Shieldix Cloud adaugă Shieldix AI, lista comună de atacatori și un singur panou pentru toate site-urile tale.
Pentru site-uri WordPress individuale cu PHP 7.4 sau mai nou; rețelele multisite nu sunt acceptate.
Firewall
Verifică cererile și oprește atacurile înainte să ajungă la site-ul tău.
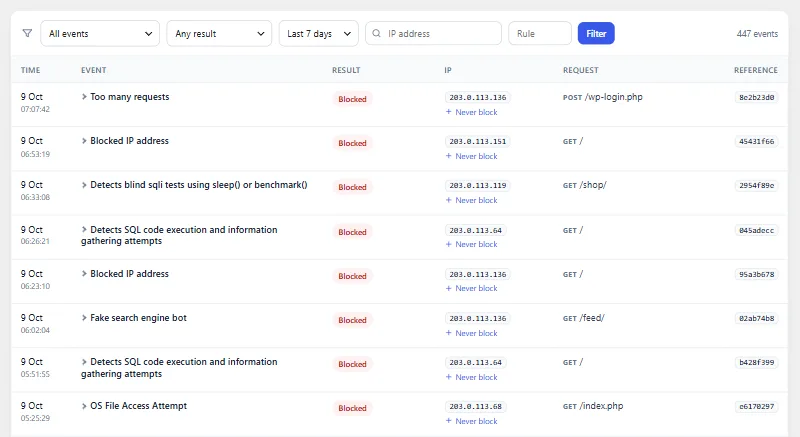
Rulează înainte de WordPress
Cu protecția extinsă activă, firewall-ul verifică fiecare cerere înainte de încărcarea WordPress și a modulelor tale; altfel pornește devreme, ca modul obligatoriu.
OWASP Core Rule Set
Cererile sunt verificate după OWASP Core Rule Set 4.29 la nivelul de paranoia 1, iar o cerere este blocată când regulile cu care se potrivește ating împreună pragul.
Mod de învățare
În primele 7 zile firewall-ul doar înregistrează ce ar bloca, ca să poți verifica înainte să înceapă blocarea.
Limite de cereri
O adresă care trimite mai mult de 240 de cereri pe minut este blocată. Blocarea durează 10 minute.
Limite pentru căutare, REST și 404
Vizitatorii neautentificați au limite mai mici pentru căutări și apeluri REST API, iar cererile repetate pentru pagini inexistente sunt și ele limitate.
Roboți falși de căutare
Vizitatorii care se prezintă drept Googlebot sau Bingbot, dar nu vin din intervalele de adrese publicate de Google și Microsoft, sunt blocați.
Țări
Când site-ul tău este în spatele Cloudflare, poți bloca vizitatorii din țările pe care le alegi.
Sursa adresei vizitatorului
Alege de unde provine adresa vizitatorului: conexiunea directă, Cloudflare sau X-Real-IP ori X-Forwarded-For de la proxy-uri de încredere.
Conținutul editorilor
O cerere autentificată care se potrivește cu reguli doar prin valorile pe care le trimite este reținută până când WordPress cunoaște utilizatorul: utilizatorii care au voie să publice HTML nefiltrat trec, ca propriul lor conținut să nu fie blocat, iar toți ceilalți sunt blocați ca de obicei.
Nu bloca niciodată
Adresele pe care le adaugi în lista „Nu bloca niciodată” sunt lăsate să treacă de firewall-ul de pe site-ul tău.
Oprire de urgență
O singură linie în wp-config.php oprește Shieldix în orice mod, chiar și când nu poți ajunge în panoul de control.
Lasă să treacă la eroare
Dacă firewall-ul întâmpină o eroare internă, cererea trece și eroarea este înregistrată, astfel încât o defecțiune în Shieldix să nu-ți oprească site-ul.
Pagină de blocare cu referință
Un vizitator blocat vede o pagină scurtă cu un număr de referință pe care îl poți căuta în jurnalul de evenimente.
Fișiere și vulnerabilități
Găsește fișierele modificate și suspecte și îți spune despre punctele slabe cunoscute.
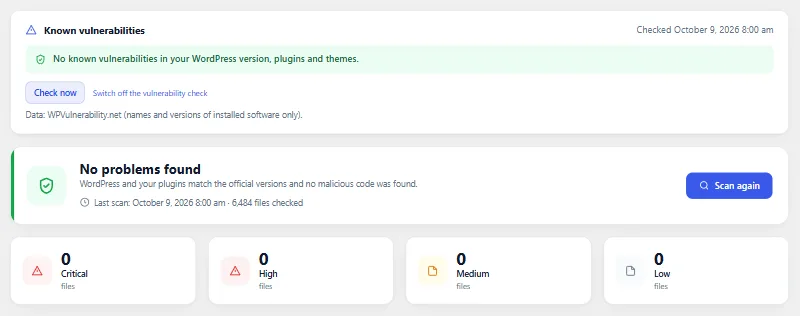
Sume de control oficiale
Nucleul WordPress și modulele de pe WordPress.org sunt comparate cu sumele lor de control oficiale, așa că fișierele modificate și adăugate ies în evidență.
Semnături de web shell
Un set mic de tipare restrânse caută cod cunoscut de web shell și backdoor.
PHP în uploads
Fișierele PHP din directorul uploads, unde nu le este locul, sunt raportate.
Scanare zilnică
Scanarea rulează o dată pe zi, în pași mici, și poate fi pornită oricând; o constatare pe care o ignori nu mai apare până când fișierul se schimbă.
Restaurarea originalelor
Un fișier modificat al nucleului sau al unui modul poate fi înlocuit cu copia oficială de pe WordPress.org, verificată mai întâi după suma de control.
Carantină
Fișierele suspecte pot fi mutate în carantină, apoi restaurate sau șterse definitiv; wp-config.php și Shieldix însuși sunt protejate de asta.
Vulnerabilități cunoscute
Dacă ești de acord, versiunile WordPress, ale modulelor și temelor tale sunt verificate în baza de date WPVulnerability.net și verificate din nou după actualizări.
Module închise
O dată pe zi, Shieldix întreabă WordPress.org dacă vreunul dintre modulele tale a fost închis acolo, ceea ce înseamnă că nu mai primește actualizări de pe WordPress.org.
Consolidare
Închide căile obișnuite de intrare. Fiecare măsură se explică singură și poate fi dezactivată din nou.
Consolidare cu un clic
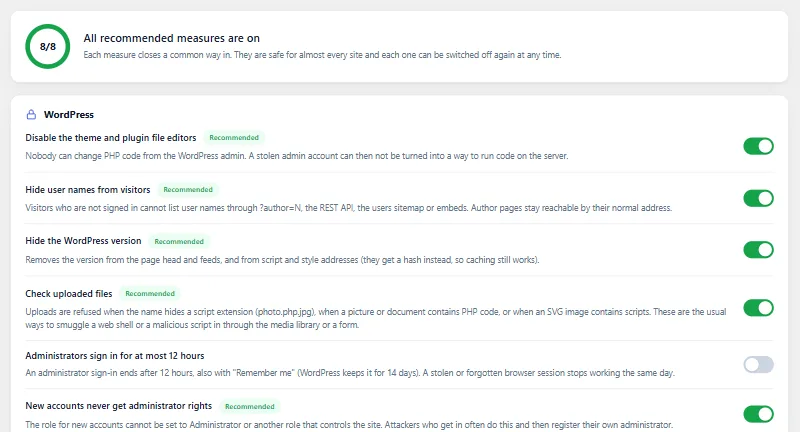
Un singur buton activează măsurile recomandate, iar fila Consolidare arată care sunt active.
Editoare de fișiere
Dezactivează editoarele de fișiere pentru teme și module din panoul de control.
XML-RPC
Dezactivează XML-RPC sau păstrează-l activ și refuză system.multicall, care adună multe apeluri într-o singură cerere.
Enumerarea utilizatorilor
Vizitatorii neautentificați nu pot afla numele de utilizator prin adresele autorilor, REST API, harta site-ului pentru utilizatori sau încorporări.
Versiune WordPress ascunsă
Versiunea WordPress nu apare în sursa paginii și în adresele fișierelor.
Parole pentru aplicații
Permite parolele pentru aplicații pentru toată lumea, doar pentru administratori sau pentru nimeni.
Rol sigur pentru conturile noi
Rolul dat conturilor noi nu poate fi unul cu puteri de nivel administrator, chiar dacă setarea este modificată direct în baza de date.
Verificarea încărcărilor
O încărcare este refuzată când numele ei ascunde o extensie de script, când se găsește cod PHP într-un fișier care nu ar trebui să aibă sau când o imagine SVG conține scripturi.
Antete de securitate
Adaugă X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy și Cross-Origin-Opener-Policy, cu HSTS ca opțiune separată.
Reguli în fișierele serverului cu revenire automată
Pe Apache, regulile din .htaccess protejează fișiere precum wp-config.php, dezactivează listarea directoarelor și opresc PHP în uploads; dacă site-ul nu mai răspunde, sunt anulate automat. Pe nginx primești regulile corespunzătoare de copiat.
Autentificare în doi pași cu modulul oficial
Shieldix nu adaugă în WordPress propria autentificare în doi pași: te ajută să instalezi modulul oficial Two Factor și arată ce administratori nu l-au configurat.
Verificarea configurării site-ului
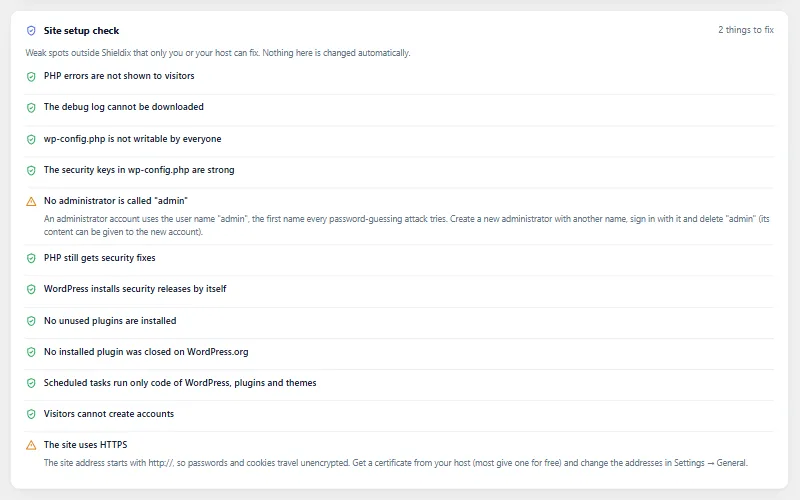
O verificare doar în citire pentru: mesaje de depanare afișate vizitatorilor, un debug.log public, permisiunile wp-config.php, chei slabe, un utilizator numit admin, o versiune PHP veche, actualizări automate dezactivate, module inactive, înregistrare deschisă și HTTPS.
Reacționează și supraveghează
Acționează rapid când ceva nu e în regulă și vezi ce se schimbă în culise.
Securizare de urgență
Un singur buton deconectează pe toată lumea, revocă parolele pentru aplicații, înlocuiește cheile de securitate WordPress și le dă celorlalți administratori o parolă nouă aleatorie, cu un link de resetare.
Sesiunile administratorilor
Vezi unde sunt autentificați administratorii, încheie o sesiune și, dacă vrei, limitează autentificările administratorilor la 12 ore.
Conexiuni de ieșire
Înregistrează serverele externe pe care WordPress, modulele și temele le contactează prin funcțiile HTTP ale WordPress, arată cine a făcut fiecare apel și îți poate trimite un email când apare un server nou.
Supravegherea codului ascuns
În fiecare oră, drop-in-urile, modulele obligatorii și încărcătorul firewall-ului sunt verificate pentru modificări, iar un încărcător Shieldix lipsă sau modificat este pus la loc.
Sarcini programate
În fiecare oră, sarcinile programate sunt urmărite până la fișierul care le rulează, iar sarcinile al căror cod provine din uploads, din eval sau din afara WordPress sunt semnalate.
Jurnal de activitate
Păstrează 30 de zile de autentificări, autentificări eșuate și modificări ale modulelor, temelor, utilizatorilor, rolurilor, parolelor, adreselor de email și setărilor importante.
Rămâi informat
Află ce s-a întâmplat fără să deschizi panoul de control în fiecare zi.
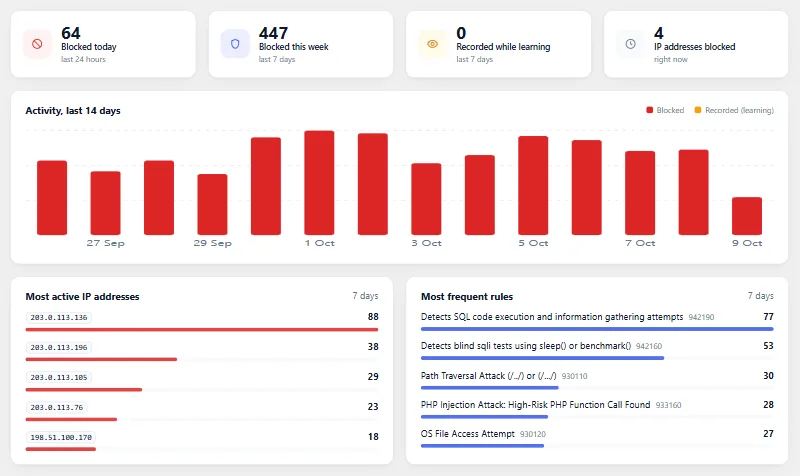
Prezentare generală
Prezentarea generală Shieldix arată cifrele pentru ultimele 24 de ore și 7 zile, un grafic al ultimelor 14 zile, adresele și regulile cele mai frecvente și blocările active, cu un buton Deblochează.
Jurnal de evenimente
Cererile blocate și înregistrate, cu regula și adresa lor, cu filtre și detalii, păstrate 30 de zile.
Alerte prin email
Emailuri despre atacuri peste un prag, erori ale firewall-ului, sfârșitul modului de învățare, administratori noi, autentificări ale administratorilor de la o adresă nouă, o parolă nouă pentru aplicații, modificări importante ale setărilor, constatări ale scanării și vulnerabilități cunoscute, când Shieldix este dezactivat sau când este refuzat un rol privilegiat pentru conturile noi și despre un server extern nou (dezactivat implicit), cel mult 10 emailuri pe oră.
Raport săptămânal
Un email scurt pe săptămână: ce a blocat firewall-ul, ce mai necesită atenție și ce actualizări așteaptă.
Sănătate site
Verificările pentru firewall, scanarea fișierelor, vulnerabilitățile cunoscute și consolidare apar pe ecranul Sănătate site din WordPress, fiecare cu un link către locul unde se rezolvă.
Piesă în panoul de control
Un scurt rezumat în panoul de control WordPress, cu aceste verificări și numărul de atacuri blocate.
Pentru dezvoltatori și agenții
Lucrează din linia de comandă și mută setările între site-uri.
WP-CLI
Verifică starea, schimbă modul, deblochează sau permite adrese, scanează, rulează securizarea de urgență, importă și exportă setările și conectează Shieldix Cloud din linia de comandă.
Import și export
Mută setările Shieldix pe alt site, într-un singur fișier.
Instrumente de confidențialitate
Un text propus pentru politica ta de confidențialitate, plus suport pentru instrumentele WordPress de export și ștergere a datelor personale.
28 de limbi
Modulul este disponibil în engleză și în încă 27 de limbi.
Shieldix Cloud
Conectează-ți site-urile la Shieldix Cloud, doar cu acordul unui administrator.
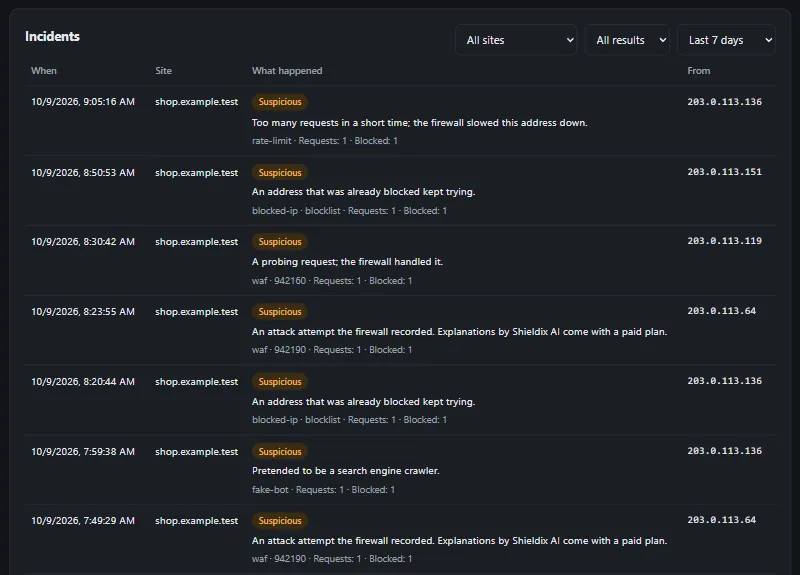
Shieldix AI
În planurile plătite, Shieldix AI analizează incidentele grave de firewall și explică pe înțeles, în limba contului tău, ce s-a întâmplat.
Blocări automate
Când este sigur, Shieldix AI blochează adresa atacatoare pe acel site timp de 24 de ore. Blochează cel mult 20 de adrese pe zi per site și niciodată adresa unui server pe care rulează site-urile tale, o adresă privată sau una din lista ta „Nu bloca niciodată”.
Listă comună de atacatori
O adresă ajunge în lista comună de atacatori când o raportează 3 conturi diferite sau când Shieldix AI evaluează un atac de la ea drept urgent, cu încredere mare. Rapoartele contează când vin în interval de 24 de ore. Site-urile conectate cu un plan plătit blochează o adresă din listă în modul de protecție, la început timp de 24 de ore. De fiecare dată când adresa revine, rămâne mai mult în listă, până la 7 zile.
Un panou pentru toate site-urile
Site-urile tale, incidentele și explicațiile, lista „Nu bloca niciodată”, planul tău și creditele AI, într-un singur loc.
Autentificare în doi pași
Panoul Shieldix Cloud cere un cod dintr-o aplicație de autentificare la fiecare conectare și din nou înainte de modificările sensibile.
Credite AI
Mai întâi se folosesc analizele incluse în planul tău, apoi creditele AI preplătite; când se termină ambele, Shieldix AI ia o pauză, iar modulul continuă să-ți protejeze site-ul.
Emailuri din Cloud
Shieldix Cloud îți trimite emailuri despre incidentele urgente și despre cele pe care Shieldix AI ți le lasă ție. Emailul că Shieldix AI este în pauză vine cel mult o dată la 24 de ore.
Răspunsuri semnate
Fiecare răspuns de la Shieldix Cloud este semnat cu Ed25519, iar modulul acceptă doar răspunsurile a căror semnătură este validă.
Deconectare automată
Dacă Shieldix Cloud nu mai recunoaște site-ul, modulul se deconectează singur și își șterge datele Shieldix Cloud locale.
Date pe care le controlezi
Nu se trimite nimic până când un administrator nu conectează site-ul și nu este de acord; te poți deconecta oricând și îți poți exporta sau șterge contul din panou.
Protejează-ți WordPress-ul chiar azi
Alege un plan pentru site-ul tău și conectează-l în câteva minute.