 NL
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Functies
Alles wat Shieldix doet
De Shieldix-plugin beschermt je WordPress-site zelfstandig. Shieldix Cloud voegt Shieldix AI, de gedeelde lijst van aanvallers en één paneel voor al je sites toe.
Voor losse WordPress-sites met PHP 7.4 of nieuwer; multisite-netwerken worden niet ondersteund.
Firewall
Controleert verzoeken en houdt aanvallen tegen voordat ze je site bereiken.
Draait vóór WordPress
Met uitgebreide bescherming aan controleert de firewall elk verzoek voordat WordPress en je plugins laden; anders start hij vroeg als must-use plugin.
OWASP Core Rule Set
Verzoeken worden gecontroleerd met de OWASP Core Rule Set 4.29 op paranoia level 1, en een verzoek wordt geblokkeerd wanneer de regels waarmee het overeenkomt samen de drempel bereiken.
Leermodus
De eerste 7 dagen registreert de firewall alleen wat hij zou blokkeren, zodat je het kunt nakijken voordat het blokkeren begint.
Verzoeklimieten
Een adres dat meer dan 240 verzoeken per minuut stuurt, wordt geblokkeerd. De blokkade duurt 10 minuten.
Limieten voor zoeken, REST en 404
Bezoekers die niet zijn ingelogd krijgen lagere limieten voor zoekopdrachten en REST API-aanroepen, en herhaalde verzoeken om pagina’s die niet bestaan worden ook beperkt.
Nep-zoekmachinebots
Bezoekers die zich Googlebot of Bingbot noemen maar niet uit de adresbereiken komen die Google en Microsoft publiceren, worden geblokkeerd.
Landen
Als je site achter Cloudflare staat, kun je bezoekers blokkeren uit de landen die je kiest.
Bron van het bezoekersadres
Kies waar het adres van de bezoeker vandaan komt: de directe verbinding, Cloudflare, of X-Real-IP of X-Forwarded-For van vertrouwde proxy’s.
Inhoud van editors
Een verzoek van een ingelogde gebruiker dat alleen door de verzonden waarden met regels overeenkomt, wordt aangehouden totdat WordPress de gebruiker kent: gebruikers die ongefilterde HTML mogen plaatsen worden doorgelaten, zodat hun eigen inhoud niet wordt geblokkeerd, en alle anderen worden zoals gewoonlijk geblokkeerd.
Nooit blokkeren
Adressen die je aan de lijst “Nooit blokkeren” toevoegt, worden door de firewall op je site doorgelaten.
Noodschakelaar
Eén regel in wp-config.php schakelt Shieldix uit in elke modus, zelfs als je het dashboard niet kunt bereiken.
Laat door bij een fout
Als de firewall zelf op een interne fout stuit, gaat het verzoek door en wordt de fout geregistreerd, zodat een storing in Shieldix je site niet platlegt.
Blokkeerpagina met referentie
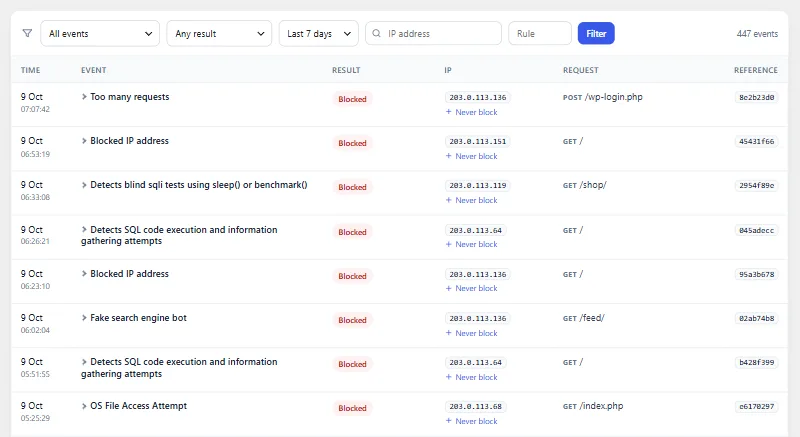
Een geblokkeerde bezoeker ziet een korte pagina met een referentienummer dat je in het gebeurtenissenlog kunt opzoeken.
Bestanden en kwetsbaarheden
Vindt gewijzigde en verdachte bestanden en vertelt je over bekende zwakke plekken.
Officiële controlesommen
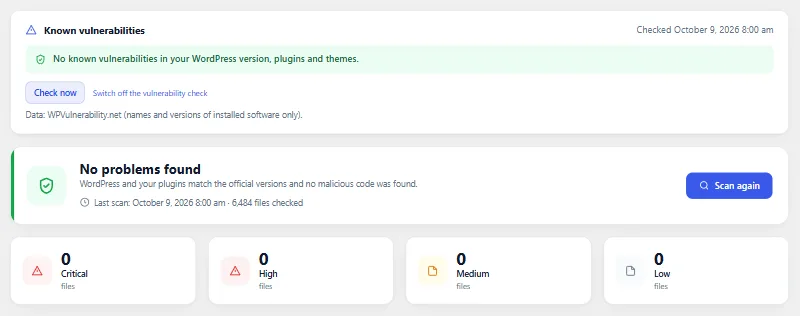
De WordPress-core en plugins van WordPress.org worden vergeleken met hun officiële controlesommen, zodat gewijzigde en toegevoegde bestanden opvallen.
Webshell-signaturen
Een kleine set nauwkeurige patronen zoekt naar bekende webshell- en backdoorcode.
PHP in uploads
PHP-bestanden in de map uploads, waar ze niet thuishoren, worden gemeld.
Dagelijkse scan
De scan draait één keer per dag in kleine stappen en kan op elk moment worden gestart; een bevinding die je negeert, blijft stil totdat het bestand verandert.
Originelen herstellen
Een gewijzigd core- of pluginbestand kan worden vervangen door de officiële kopie van WordPress.org, die eerst met de controlesom wordt gecontroleerd.
Quarantaine
Verdachte bestanden kunnen naar quarantaine worden verplaatst en daarna worden hersteld of definitief verwijderd; wp-config.php en Shieldix zelf zijn hiertegen beschermd.
Bekende kwetsbaarheden
Als je akkoord gaat, worden de versies van WordPress, je plugins en thema’s gecontroleerd met de database van WPVulnerability.net, en na updates opnieuw gecontroleerd.
Gesloten plugins
Eén keer per dag vraagt Shieldix aan WordPress.org of een van je plugins daar is gesloten, wat betekent dat die geen updates meer krijgt van WordPress.org.
Versterking
Sluit veelgebruikte manieren om binnen te komen. Elke maatregel legt zichzelf uit en kan weer worden uitgezet.
Versterking met één klik
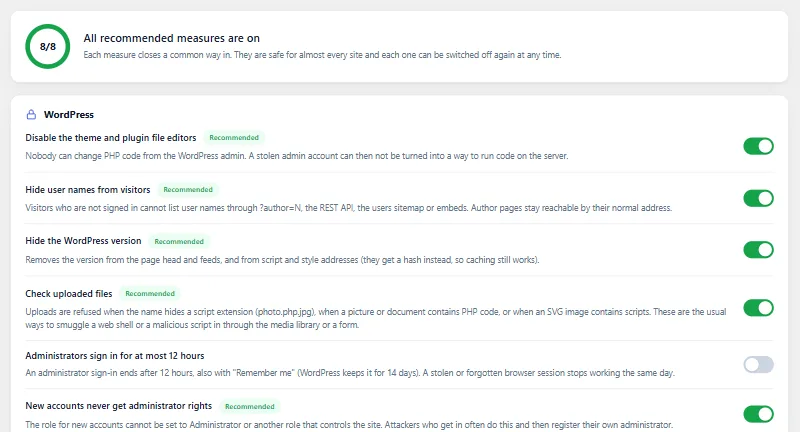
Eén knop zet de aanbevolen maatregelen aan, en het tabblad Versterking toont welke aanstaan.
Bestandseditors
Schakelt de thema- en pluginbestandseditors in het dashboard uit.
XML-RPC
Zet XML-RPC uit, of laat het aan en weiger system.multicall, dat veel aanroepen in één verzoek bundelt.
Opsommen van gebruikers
Bezoekers die niet zijn ingelogd, kunnen geen gebruikersnamen opvragen via auteursadressen, de REST API, de sitemap van gebruikers of embeds.
Verborgen WordPress-versie
De WordPress-versie wordt weggelaten uit de paginabron en de bestandsadressen.
Applicatiewachtwoorden
Sta applicatiewachtwoorden toe voor iedereen, alleen voor beheerders, of voor niemand.
Veilige rol voor nieuwe accounts
De rol voor nieuwe accounts kan geen rol met beheerdersbevoegdheden zijn, zelfs niet als de instelling rechtstreeks in de database wordt gewijzigd.
Uploadcontroles
Een upload wordt geweigerd wanneer de naam een scriptextensie verbergt, wanneer er PHP-code wordt gevonden in een bestand dat die niet hoort te bevatten, of wanneer een SVG-afbeelding scripts bevat.
Beveiligingsheaders
Voegt X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy en Cross-Origin-Opener-Policy toe, met HSTS als aparte keuze.
Serverbestandsregels met automatisch terugdraaien
Op Apache beschermen .htaccess-regels bestanden zoals wp-config.php, schakelen ze mapoverzichten uit en houden ze PHP in uploads tegen; als de site niet meer reageert, worden ze teruggedraaid. Op nginx krijg je de overeenkomende regels om te kopiëren.
Tweestapsverificatie met de officiële plugin
Shieldix voegt geen eigen tweestapsverificatie aan WordPress toe: het helpt je de officiële plugin Two Factor te installeren en toont welke beheerders die nog niet hebben ingesteld.
Controle van de site-instellingen
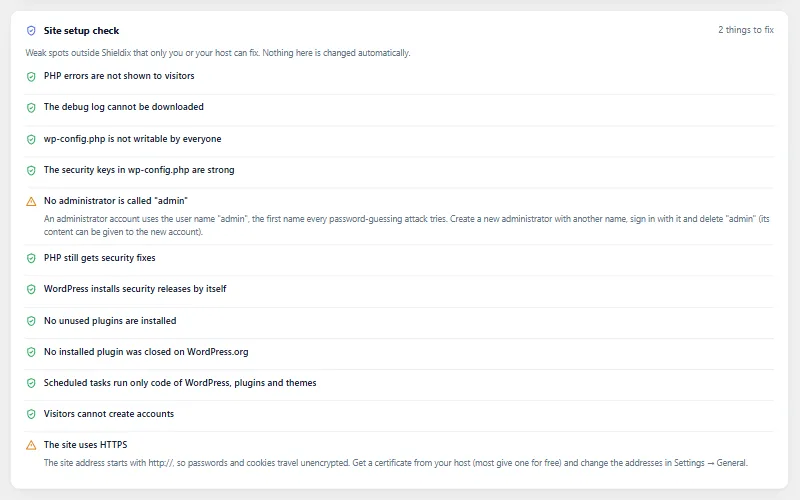
Een controle die alleen leest, op debuguitvoer die bezoekers zien, een openbare debug.log, de rechten van wp-config.php, zwakke sleutels, een gebruiker met de naam admin, een oude PHP-versie, uitgeschakelde automatische updates, inactieve plugins, open registratie en HTTPS.
Reageren en bewaken
Grijp snel in als er iets mis is en zie wat er achter de schermen verandert.
Noodvergrendeling
Eén knop logt iedereen uit, trekt applicatiewachtwoorden in, vervangt de beveiligingssleutels van WordPress en geeft de andere beheerders een nieuw willekeurig wachtwoord met een resetlink.
Beheerderssessies
Zie waar beheerders zijn ingelogd, beëindig een sessie en beperk, als je wilt, inlogs van beheerders tot 12 uur.
Uitgaande verbindingen
Registreert de externe servers die WordPress, plugins en thema’s via de HTTP-functies van WordPress benaderen, toont wie elke aanroep deed en kan je mailen wanneer er een nieuwe server verschijnt.
Bewaking van verborgen code
Elk uur worden drop-ins, must-use plugins en de firewall-loader op wijzigingen gecontroleerd, en een ontbrekende of gewijzigde Shieldix-loader wordt teruggezet.
Geplande taken
Elk uur worden geplande taken herleid tot het bestand dat ze uitvoert, en taken waarvan de code uit uploads, uit eval of van buiten WordPress komt, worden gemarkeerd.
Activiteitenlog
Bewaart 30 dagen aan inlogs, mislukte inlogpogingen en wijzigingen aan plugins, thema’s, gebruikers, rollen, wachtwoorden, e-mailadressen en belangrijke instellingen.
Blijf op de hoogte
Weet wat er is gebeurd zonder elke dag het dashboard te openen.
Overzicht
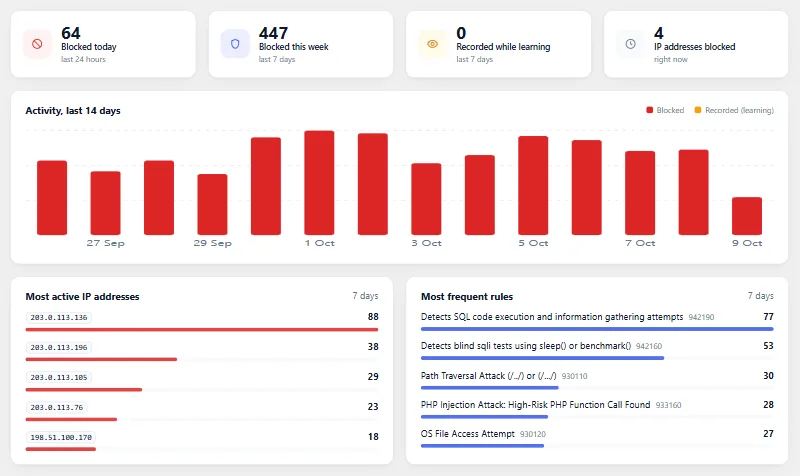
Het overzicht van Shieldix toont aantallen voor de laatste 24 uur en 7 dagen, een grafiek van de laatste 14 dagen, de meest voorkomende adressen en regels, en de actieve blokkades met een knop Deblokkeren.
Gebeurtenissenlog
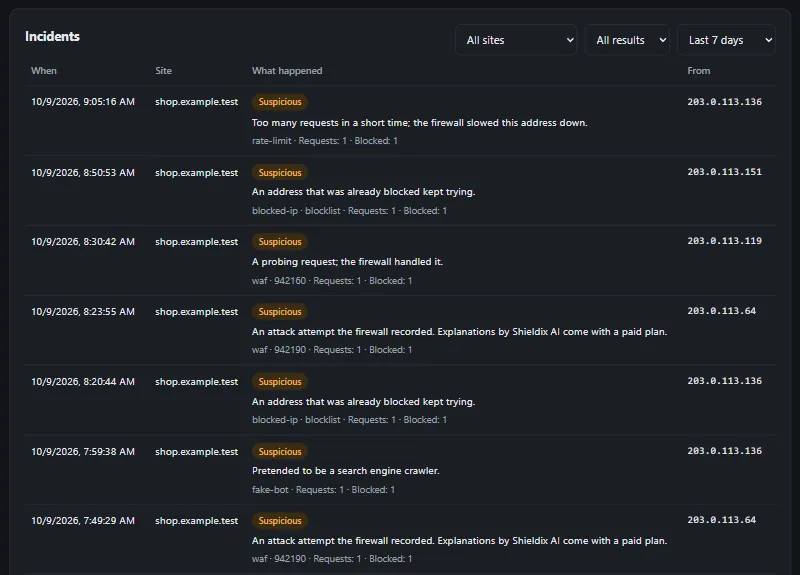
Geblokkeerde en geregistreerde verzoeken met hun regel en adres, met filters en details, 30 dagen bewaard.
E-mailwaarschuwingen
E-mails over aanvallen boven een drempel, firewallfouten, het einde van de leermodus, nieuwe beheerders, inlogs van beheerders vanaf een nieuw adres, een nieuw applicatiewachtwoord, belangrijke wijzigingen in instellingen, scanbevindingen en bekende kwetsbaarheden, wanneer Shieldix wordt gedeactiveerd of een bevoorrechte rol voor nieuwe accounts wordt geweigerd, en over een nieuwe externe server (standaard uit), hoogstens 10 e-mails per uur.
Wekelijks rapport
Eén korte e-mail per week: wat de firewall heeft geblokkeerd, wat nog aandacht nodig heeft en welke updates klaarstaan.
Sitediagnose
Controles voor de firewall, de bestandsscan, bekende kwetsbaarheden en versterking verschijnen op het scherm Sitediagnose van WordPress, elk met een link naar de plek waar je het oplost.
Dashboardwidget
Een korte samenvatting op het WordPress-dashboard met deze controles en het aantal geblokkeerde aanvallen.
Voor ontwikkelaars en bureaus
Werk vanaf de opdrachtregel en verplaats instellingen tussen sites.
WP-CLI
Bekijk de status, wijzig de modus, deblokkeer of sta adressen toe, scan, voer de noodvergrendeling uit, importeer en exporteer instellingen en koppel Shieldix Cloud, allemaal vanaf de opdrachtregel.
Importeren en exporteren
Verplaats je Shieldix-instellingen als één bestand naar een andere site.
Privacyhulpmiddelen
Een voorgestelde tekst voor je privacybeleid, plus ondersteuning voor de hulpmiddelen van WordPress om persoonsgegevens te exporteren en te wissen.
28 talen
De plugin is beschikbaar in het Engels en 27 andere talen.
Shieldix Cloud
Koppel je sites aan Shieldix Cloud, alleen met toestemming van een beheerder.
Shieldix AI
Met een betaald pakket bekijkt Shieldix AI ernstige firewallincidenten en legt in gewone woorden, in de taal van je account, uit wat er is gebeurd.
Automatische blokkades
Als het zeker is, blokkeert Shieldix AI het aanvallende adres op die site voor 24 uur. Het blokkeert hoogstens 20 adressen per dag per site, en nooit het adres van een server waarop je sites draaien, een privéadres of een adres op je lijst “Nooit blokkeren”.
Gedeelde lijst van aanvallers
Een adres komt op de gedeelde lijst van aanvallers wanneer 3 verschillende accounts het melden, of wanneer Shieldix AI een aanval vanaf dat adres met grote zekerheid als dringend beoordeelt. Meldingen tellen als ze binnen 24 uur binnenkomen. Gekoppelde sites met een betaald pakket blokkeren een adres op de lijst in de beschermingsmodus, de eerste keer voor 24 uur. Elke keer dat het adres terugkomt, blijft het langer op de lijst, tot 7 dagen.
Eén paneel voor alle sites
Je sites, incidenten en uitleg, de lijst “Nooit blokkeren”, je pakket en AI-tegoed op één plek.
Tweestapsverificatie
Het paneel van Shieldix Cloud vraagt bij elke keer inloggen om een code uit een authenticator-app, en opnieuw vóór gevoelige wijzigingen.
AI-tegoed
Eerst worden de analyses uit je pakket gebruikt, daarna het vooraf betaalde AI-tegoed; als beide op zijn, pauzeert Shieldix AI en blijft de plugin je site beschermen.
Cloud-e-mails
Shieldix Cloud mailt je over dringende incidenten en over de incidenten die Shieldix AI aan jou overlaat. De e-mail dat Shieldix AI gepauzeerd is, komt hoogstens één keer per 24 uur.
Ondertekende antwoorden
Elk antwoord van Shieldix Cloud is ondertekend met Ed25519, en de plugin accepteert alleen antwoorden met een geldige handtekening.
Automatisch ontkoppelen
Als Shieldix Cloud de site niet meer herkent, ontkoppelt de plugin zichzelf en verwijdert de lokale gegevens van Shieldix Cloud.
Gegevens in jouw hand
Er wordt niets verzonden totdat een beheerder de site koppelt en akkoord gaat; je kunt op elk moment ontkoppelen, en je account vanuit het paneel exporteren of verwijderen.
Bescherm je WordPress vandaag
Kies een pakket voor je site en koppel haar in enkele minuten.