 PT
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funcionalidades
Tudo o que o Shieldix faz
O plugin Shieldix protege o seu site WordPress sozinho. O Shieldix Cloud acrescenta o Shieldix AI, a lista partilhada de atacantes e um painel para todos os seus sites.
Para sites WordPress individuais com PHP 7.4 ou mais recente; as redes multisite não são suportadas.
Firewall
Verifica os pedidos e trava os ataques antes de chegarem ao seu site.
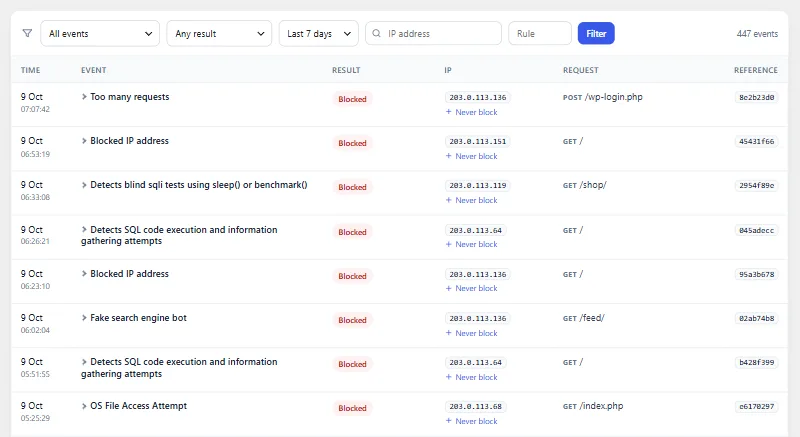
Funciona antes do WordPress
Com a proteção alargada ativa, a firewall verifica cada pedido antes de o WordPress e os seus plugins carregarem; caso contrário, começa cedo como plugin obrigatório.
OWASP Core Rule Set
Os pedidos são verificados com o OWASP Core Rule Set 4.29 no nível de paranoia 1, e um pedido é bloqueado quando as regras que ativa somam o limiar.
Modo de aprendizagem
Durante os primeiros 7 dias, a firewall apenas regista o que bloquearia, para que o possa rever antes de o bloqueio começar.
Limites de pedidos
Um endereço que envie mais de 240 pedidos por minuto é bloqueado. O bloqueio dura 10 minutos.
Limites de pesquisa, REST e 404
Os visitantes sem sessão iniciada têm limites mais baixos para pesquisas e chamadas à REST API, e os pedidos repetidos de páginas que não existem também são limitados.
Bots de pesquisa falsos
Os visitantes que se apresentam como Googlebot ou Bingbot mas não vêm dos intervalos de endereços que a Google e a Microsoft publicam são bloqueados.
Países
Quando o seu site está atrás da Cloudflare, pode bloquear visitantes dos países que escolher.
Origem do endereço do visitante
Escolha de onde vem o endereço do visitante: a ligação direta, a Cloudflare, ou X-Real-IP ou X-Forwarded-For de proxies de confiança.
Conteúdo do editor
Um pedido com sessão iniciada que só ativa regras nos valores que envia fica em espera até o WordPress conhecer o utilizador: os utilizadores autorizados a publicar HTML sem filtro passam, para que o seu próprio conteúdo não seja bloqueado, e todos os outros são bloqueados como habitualmente.
Nunca bloquear
Os endereços que adicionar à lista «Nunca bloquear» passam sempre pela firewall no seu site.
Interruptor de emergência
Uma linha em wp-config.php desativa o Shieldix em qualquer modo, mesmo quando não consegue aceder ao painel.
Falha em aberto
Se a própria firewall tiver um erro interno, o pedido passa e o erro é registado, para que uma falha no Shieldix não deite o seu site abaixo.
Página de bloqueio com referência
Um visitante bloqueado vê uma página curta com um número de referência que pode procurar no registo de eventos.
Ficheiros e vulnerabilidades
Encontra ficheiros alterados e suspeitos e informa-o sobre pontos fracos conhecidos.
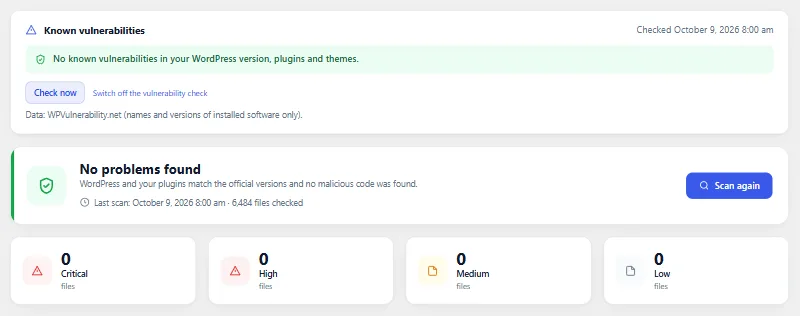
Checksums oficiais
O núcleo do WordPress e os plugins do WordPress.org são comparados com os seus checksums oficiais, para que os ficheiros alterados e adicionados se destaquem.
Assinaturas de web shells
Um pequeno conjunto de padrões restritos procura código conhecido de web shells e backdoors.
PHP em uploads
São assinalados os ficheiros PHP na pasta uploads, onde não devem estar.
Análise diária
A análise corre uma vez por dia em pequenos passos e pode ser iniciada a qualquer momento; um resultado que ignore fica em silêncio até o ficheiro mudar.
Repor originais
Um ficheiro do núcleo ou de um plugin que tenha sido alterado pode ser substituído pela sua cópia oficial do WordPress.org, verificada primeiro com o respetivo checksum.
Quarentena
Os ficheiros suspeitos podem ser movidos para a quarentena e depois repostos ou eliminados definitivamente; o wp-config.php e o próprio Shieldix estão protegidos disto.
Vulnerabilidades conhecidas
Se concordar, as versões do WordPress, dos seus plugins e dos seus temas são verificadas na base de dados WPVulnerability.net, e verificadas novamente após as atualizações.
Plugins encerrados
Uma vez por dia, o Shieldix pergunta ao WordPress.org se algum dos seus plugins foi encerrado lá, o que significa que deixou de receber atualizações do WordPress.org.
Reforço de segurança
Fecha as portas de entrada mais comuns. Cada medida explica-se a si própria e pode ser desativada novamente.
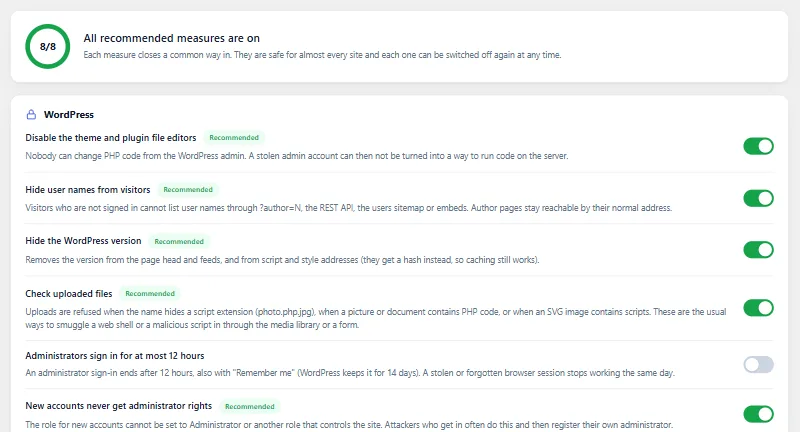
Reforço de segurança num clique
Um botão ativa as medidas recomendadas, e o separador de reforço de segurança mostra quais estão ativas.
Editores de ficheiros
Desativa os editores de ficheiros de temas e plugins no painel.
XML-RPC
Desative o XML-RPC, ou mantenha-o ativo e recuse system.multicall, que junta muitas chamadas num só pedido.
Enumeração de utilizadores
Os visitantes sem sessão iniciada não conseguem listar nomes de utilizador através dos endereços de autor, da REST API, do sitemap de utilizadores ou dos embeds.
Versão do WordPress oculta
A versão do WordPress é omitida do código-fonte das páginas e dos endereços dos ficheiros.
Palavras-passe de aplicação
Permita palavras-passe de aplicação para todos, apenas para administradores ou para ninguém.
Função segura para novas contas
A função atribuída às novas contas não pode ser uma com poderes de administrador, mesmo quando a definição é alterada diretamente na base de dados.
Verificação de carregamentos
Um carregamento é recusado quando o nome esconde uma extensão de script, quando é encontrado código PHP num ficheiro que não deveria ter nenhum, ou quando uma imagem SVG contém scripts.
Cabeçalhos de segurança
Adiciona X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy e Cross-Origin-Opener-Policy, com HSTS como opção à parte.
Regras de ficheiros do servidor com reversão automática
No Apache, as regras .htaccess protegem ficheiros como o wp-config.php, desativam a listagem de pastas e impedem PHP em uploads; se o site deixar de responder, são revertidas. No nginx, recebe as regras equivalentes para copiar.
Autenticação em dois passos com o plugin oficial
O Shieldix não adiciona ao WordPress a sua própria autenticação em dois passos: ajuda-o a instalar o plugin oficial Two Factor e mostra quais os administradores que ainda não a configuraram.
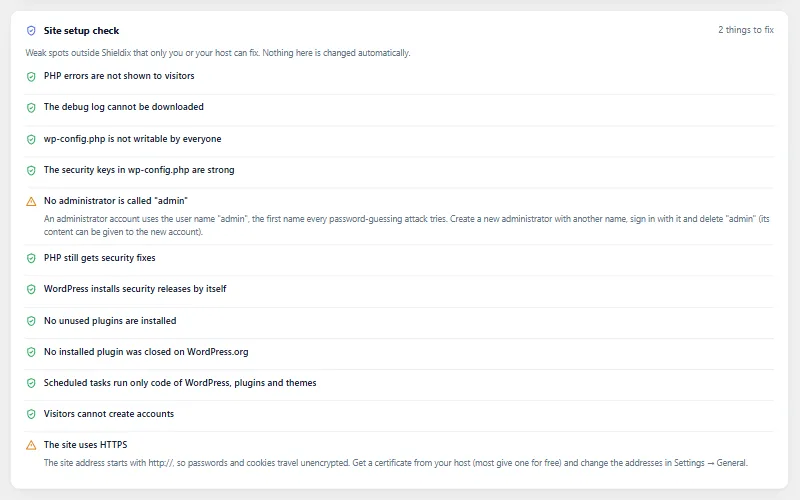
Verificação da configuração do site
Uma verificação só de leitura de: saída de depuração mostrada aos visitantes, um debug.log público, permissões do wp-config.php, chaves fracas, um utilizador chamado admin, uma versão antiga do PHP, atualizações automáticas desativadas, plugins inativos, registo aberto e HTTPS.
Reagir e vigiar
Aja depressa quando algo está errado e veja o que muda nos bastidores.
Bloqueio de emergência
Um botão termina a sessão de todos, revoga as palavras-passe de aplicação, substitui as chaves de segurança do WordPress e dá aos outros administradores uma nova palavra-passe aleatória com uma ligação de reposição.
Sessões de administradores
Veja onde os administradores têm sessão iniciada, termine uma sessão e, se quiser, limite as sessões dos administradores a 12 horas.
Ligações de saída
Regista os servidores externos que o WordPress, os plugins e os temas contactam através das funções HTTP do WordPress, mostra quem fez cada chamada e pode enviar-lhe um email quando surge um novo servidor.
Vigilância de código oculto
Todas as horas, os drop-ins, os plugins obrigatórios e o carregador da firewall são verificados quanto a alterações, e um carregador do Shieldix em falta ou alterado é reposto.
Tarefas agendadas
Todas as horas, as tarefas agendadas são associadas ao ficheiro que as executa, e as tarefas cujo código vem de uploads, de eval ou de fora do WordPress são assinaladas.
Registo de atividade
Guarda 30 dias de inícios de sessão, inícios de sessão falhados e alterações a plugins, temas, utilizadores, funções, palavras-passe, endereços de email e definições importantes.
Mantenha-se informado
Saiba o que aconteceu sem abrir o painel todos os dias.
Visão geral
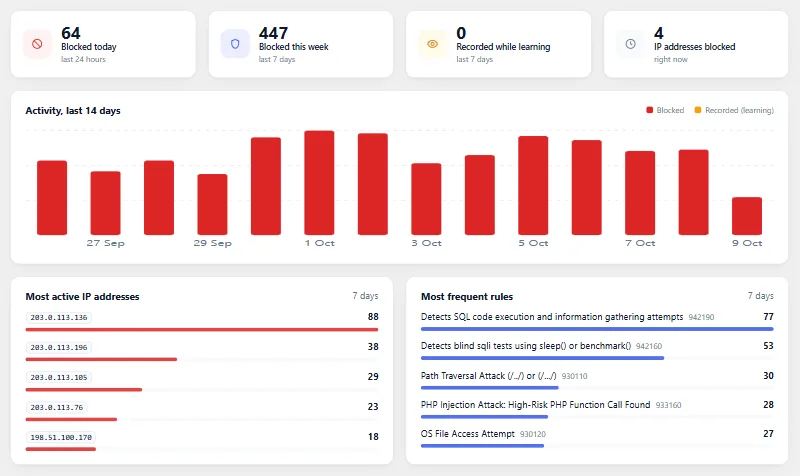
A visão geral do Shieldix mostra os totais das últimas 24 horas e 7 dias, um gráfico dos últimos 14 dias, os principais endereços e regras, e os bloqueios ativos com um botão Desbloquear.
Registo de eventos
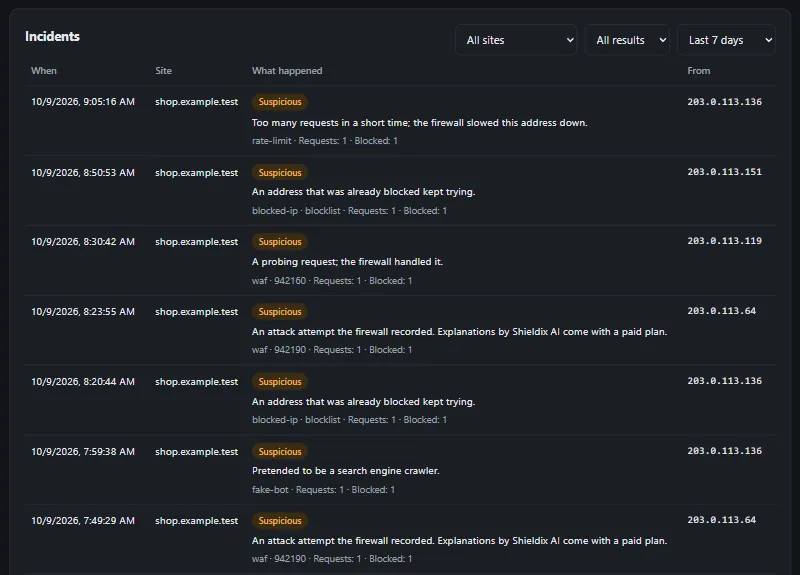
Pedidos bloqueados e registados com a respetiva regra e endereço, com filtros e detalhes, guardados durante 30 dias.
Alertas por email
Emails sobre ataques acima de um limiar, erros da firewall, o fim do modo de aprendizagem, novos administradores, inícios de sessão de administradores a partir de um novo endereço, uma nova palavra-passe de aplicação, alterações de definições importantes, resultados de análises e vulnerabilidades conhecidas, quando o Shieldix é desativado ou é recusada uma função privilegiada para novas contas, e sobre um novo servidor externo (desativado por predefinição), no máximo 10 emails por hora.
Relatório semanal
Um email curto por semana: o que a firewall bloqueou, o que ainda precisa de atenção e que atualizações estão pendentes.
Diagnóstico do site
As verificações da firewall, da análise de ficheiros, das vulnerabilidades conhecidas e do reforço de segurança aparecem no ecrã Diagnóstico do site do WordPress, cada uma com uma ligação para onde se corrige.
Widget do painel
Um resumo curto no painel do WordPress com estas verificações e o número de ataques bloqueados.
Para programadores e agências
Trabalhe a partir da linha de comandos e passe definições entre sites.
WP-CLI
Verifique o estado, mude o modo, desbloqueie ou permita endereços, analise, execute o bloqueio de emergência, importe e exporte definições e ligue o Shieldix Cloud a partir da linha de comandos.
Importar e exportar
Passe as suas definições do Shieldix para outro site num único ficheiro.
Ferramentas de privacidade
Um texto sugerido para a sua política de privacidade, além de suporte para as ferramentas de exportação e eliminação de dados pessoais do WordPress.
28 idiomas
O plugin está disponível em inglês e em 27 outros idiomas.
Shieldix Cloud
Ligue os seus sites ao Shieldix Cloud, apenas com o consentimento de um administrador.
Shieldix AI
Nos planos pagos, o Shieldix AI analisa os incidentes graves da firewall e explica em palavras simples, no idioma da sua conta, o que aconteceu.
Bloqueios automáticos
Quando tem a certeza, o Shieldix AI bloqueia o endereço atacante nesse site durante 24 horas. Bloqueia no máximo 20 endereços por dia e por site, e nunca o endereço de um servidor onde os seus sites funcionam, um endereço privado ou um endereço da sua lista «Nunca bloquear».
Lista partilhada de atacantes
Um endereço entra na lista partilhada de atacantes quando 3 contas diferentes o denunciam, ou quando o Shieldix AI classifica um ataque vindo dele como urgente com elevada confiança. As denúncias contam quando chegam no prazo de 24 horas. Os sites ligados com um plano pago bloqueiam um endereço da lista no modo de proteção, inicialmente durante 24 horas. Sempre que o endereço volta, fica mais tempo na lista, até 7 dias.
Um painel para todos os sites
Os seus sites, incidentes e explicações, a lista «Nunca bloquear», o seu plano e os créditos de IA num só lugar.
Autenticação em dois passos
O painel do Shieldix Cloud pede um código de uma aplicação de autenticação em cada início de sessão, e novamente antes de alterações sensíveis.
Créditos de IA
Primeiro são usadas as análises incluídas no seu plano, depois os créditos de IA pré-pagos; quando ambos se esgotam, o Shieldix AI fica em pausa e o plugin continua a proteger o seu site.
Emails do Cloud
O Shieldix Cloud envia-lhe emails sobre incidentes urgentes e sobre aqueles que o Shieldix AI deixa à sua decisão. O email a informar que o Shieldix AI está em pausa chega no máximo uma vez a cada 24 horas.
Respostas assinadas
Cada resposta do Shieldix Cloud é assinada com Ed25519, e o plugin só aceita respostas cuja assinatura seja válida.
Desligamento automático
Se o Shieldix Cloud deixar de reconhecer o site, o plugin desliga-se e elimina os seus dados locais do Shieldix Cloud.
Dados sob o seu controlo
Nada é enviado até um administrador ligar o site e concordar; pode desligar a qualquer momento, e exportar ou eliminar a sua conta a partir do painel.
Proteja o seu WordPress hoje
Escolha um plano para o seu site e ligue-o em minutos.