 UK
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
Функції
Усе, що робить Shieldix
Плагін Shieldix самостійно захищає ваш сайт WordPress. Shieldix Cloud додає Shieldix AI, спільний список нападників і одну панель для всіх ваших сайтів.
Для окремих сайтів WordPress із PHP 7.4 або новішим; мережі multisite не підтримуються.
Брандмауер
Перевіряє запити й зупиняє атаки, перш ніж вони дістануться вашого сайту.
Працює до WordPress
З увімкненим розширеним захистом брандмауер перевіряє кожен запит до завантаження WordPress і ваших плагінів; інакше він запускається рано як обов’язковий плагін.
OWASP Core Rule Set
Запити перевіряються за OWASP Core Rule Set 4.29 на рівні параної 1, і запит блокується, коли сума правил, що на нього спрацювали, досягає порогу.
Режим навчання
Протягом перших 7 днів брандмауер лише записує те, що заблокував би, щоб ви могли переглянути це до початку блокування.
Обмеження частоти
Адреса, що надсилає понад 240 запитів на хвилину, блокується. Блокування триває 10 хвилин.
Ліміти для пошуку, REST і 404
Відвідувачі, які не ввійшли в систему, мають нижчі ліміти для пошуку та викликів REST API, а повторні запити до неіснуючих сторінок теж обмежуються.
Підроблені пошукові боти
Відвідувачі, які називають себе Googlebot або Bingbot, але не надходять із діапазонів адрес, опублікованих Google і Microsoft, блокуються.
Країни
Коли ваш сайт працює за Cloudflare, ви можете блокувати відвідувачів із вибраних країн.
Джерело адреси відвідувача
Виберіть, звідки брати адресу відвідувача: пряме з’єднання, Cloudflare або X-Real-IP чи X-Forwarded-For від довірених проксі.
Вміст редакторів
Запит від користувача, що ввійшов у систему, який спрацьовує на правила лише через надіслані значення, затримується, доки WordPress не визначить користувача: користувачі, яким дозволено публікувати нефільтрований HTML, проходять, тож їхній власний вміст не блокується, а всі інші блокуються як завжди.
Ніколи не блокувати
Брандмауер на вашому сайті пропускає адреси, які ви додали до списку «Ніколи не блокувати».
Аварійний вимикач
Один рядок у wp-config.php вимикає Shieldix у будь-якому режимі, навіть коли ви не можете потрапити до консолі.
Відмова без блокування
Якщо в самому брандмауері виникає внутрішня помилка, запит пропускається, а помилка записується, тож збій у Shieldix не виводить ваш сайт з ладу.
Сторінка блокування з позначкою
Заблокований відвідувач бачить коротку сторінку з номером позначки, який можна знайти в журналі подій.
Файли та вразливості
Знаходить змінені й підозрілі файли та повідомляє про відомі слабкі місця.
Офіційні контрольні суми
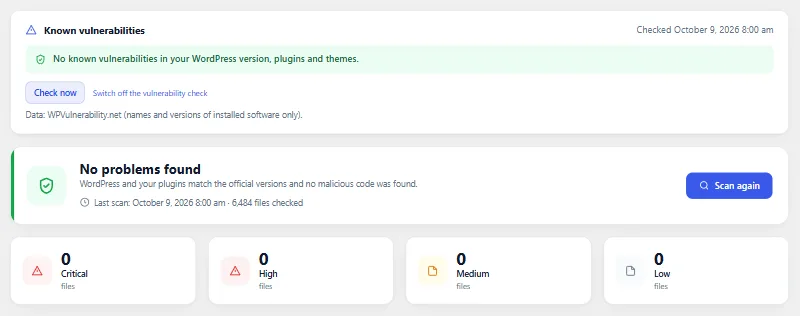
Ядро WordPress і плагіни з WordPress.org порівнюються з їхніми офіційними контрольними сумами, тож змінені й додані файли одразу помітні.
Сигнатури веб-шелів
Невеликий набір вузьких шаблонів шукає код відомих веб-шелів і бекдорів.
PHP в uploads
Повідомляється про PHP-файли в теці uploads, де їм не місце.
Щоденне сканування
Сканування запускається раз на день невеликими кроками, і його можна почати будь-коли; проігнорована знахідка не нагадує про себе, доки файл не зміниться.
Відновлення оригіналів
Змінений файл ядра чи плагіна можна замінити його офіційною копією з WordPress.org, яку спершу перевіряють за контрольною сумою.
Карантин
Підозрілі файли можна перемістити в карантин, а потім відновити або видалити назавжди; wp-config.php і сам Shieldix від цього захищені.
Відомі вразливості
Якщо ви погодитеся, версії WordPress, ваших плагінів і тем перевіряються за базою даних WPVulnerability.net і перевіряються знову після оновлень.
Закриті плагіни
Раз на день Shieldix запитує WordPress.org, чи не закрито там якийсь із ваших плагінів, — це означає, що він більше не отримує оновлень із WordPress.org.
Посилення захисту
Закриває поширені шляхи проникнення. Кожен захід пояснює себе, і його можна знову вимкнути.
Захист в один клік
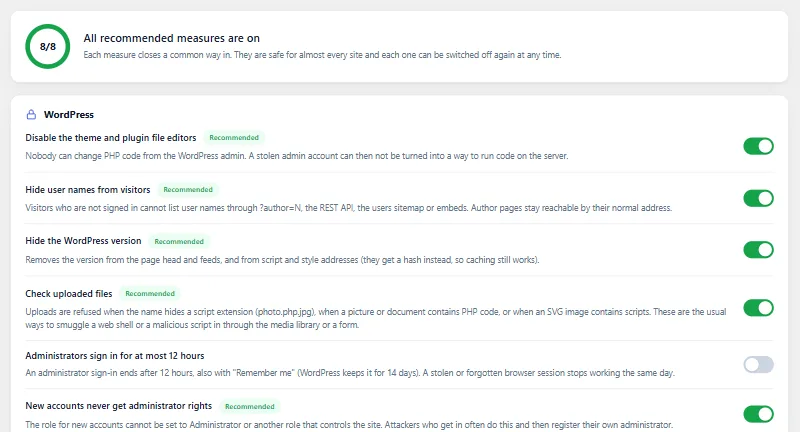
Одна кнопка вмикає рекомендовані заходи, а вкладка посилення захисту показує, які з них увімкнено.
Редактори файлів
Вимикає редактори файлів тем і плагінів у консолі.
XML-RPC
Вимкніть XML-RPC або залиште його ввімкненим і відхиляйте system.multicall, який пакує багато викликів в один запит.
Перелік користувачів
Відвідувачі, які не ввійшли в систему, не можуть отримати перелік імен користувачів через адреси авторів, REST API, карту сайту користувачів або вбудовування.
Прихована версія WordPress
Версію WordPress прибрано з коду сторінок і адрес файлів.
Паролі застосунків
Дозвольте паролі застосунків для всіх, лише для адміністраторів або ні для кого.
Безпечна роль для нових облікових записів
Роль для нових облікових записів не може мати повноважень рівня адміністратора, навіть якщо налаштування змінено безпосередньо в базі даних.
Перевірка завантажень
Завантаження відхиляється, коли в назві файлу приховано розширення скрипту, коли у файлі, де його не має бути, знайдено PHP-код або коли зображення SVG містить скрипти.
Заголовки безпеки
Додає X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy і Cross-Origin-Opener-Policy, а HSTS — окремим вибором.
Правила серверних файлів з автоматичним відкатом
На Apache правила .htaccess захищають такі файли, як wp-config.php, вимикають перегляд вмісту тек і зупиняють PHP в uploads; якщо сайт перестає відповідати, їх буде скасовано. Для nginx ви отримуєте відповідні правила для копіювання.
Двоетапний вхід з офіційним плагіном
Shieldix не додає до WordPress власного двоетапного входу: він допомагає встановити офіційний плагін Two Factor і показує, які адміністратори його не налаштували.
Перевірка налаштування сайту
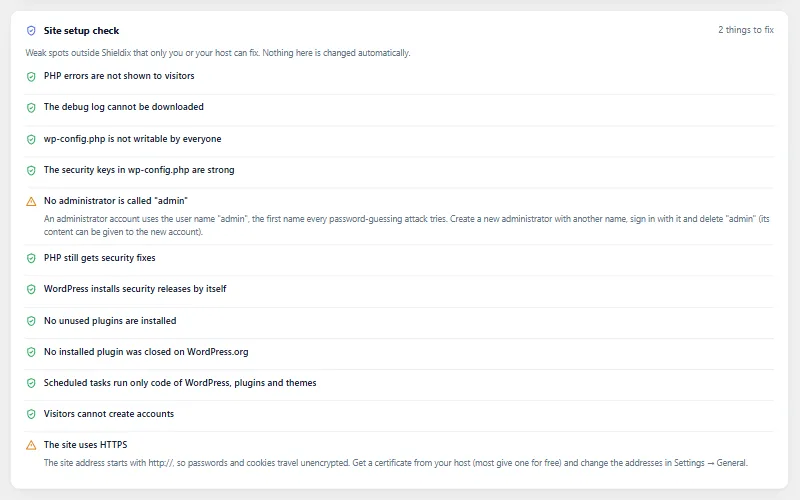
Перевірка лише для читання: налагоджувальний вивід, видимий відвідувачам, публічний debug.log, дозволи wp-config.php, слабкі ключі, користувач з іменем admin, стара версія PHP, вимкнені автооновлення, неактивні плагіни, відкрита реєстрація та HTTPS.
Реагування та нагляд
Дійте швидко, коли щось не так, і бачте, що змінюється за лаштунками.
Екстрене блокування
Одна кнопка виконує вихід усіх користувачів, відкликає паролі застосунків, замінює ключі безпеки WordPress і дає іншим адміністраторам новий випадковий пароль із посиланням для скидання.
Сеанси адміністраторів
Дивіться, де ввійшли адміністратори, завершуйте сеанси та за бажанням обмежуйте вхід адміністраторів 12 годинами.
Вихідні з’єднання
Записує зовнішні сервери, з якими WordPress, плагіни й теми зв’язуються через HTTP-функції WordPress, показує, хто саме зробив кожен запит, і може надіслати вам лист, коли з’явиться новий сервер.
Нагляд за прихованим кодом
Щогодини drop-in, обов’язкові плагіни та завантажувач брандмауера перевіряються на зміни, а відсутній чи змінений завантажувач Shieldix відновлюється.
Заплановані завдання
Щогодини для запланованих завдань визначається файл, який їх запускає, а завдання, чий код походить з uploads, з eval або ззовні WordPress, позначаються.
Журнал активності
Зберігає за 30 днів входи, невдалі спроби входу та зміни плагінів, тем, користувачів, ролей, паролів, адрес електронної пошти й ключових налаштувань.
Будьте в курсі
Знайте, що сталося, не відкриваючи консоль щодня.
Огляд
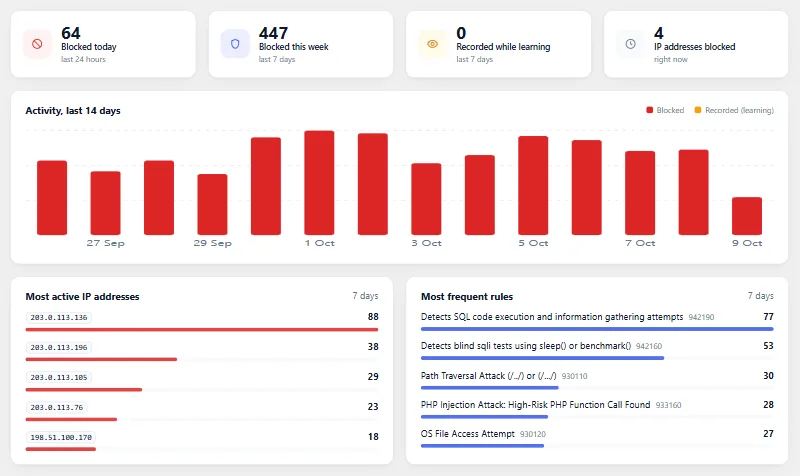
Огляд Shieldix показує кількості за останні 24 години та 7 днів, графік за останні 14 днів, найчастіші адреси й правила, а також активні блокування з кнопкою «Розблокувати».
Журнал подій
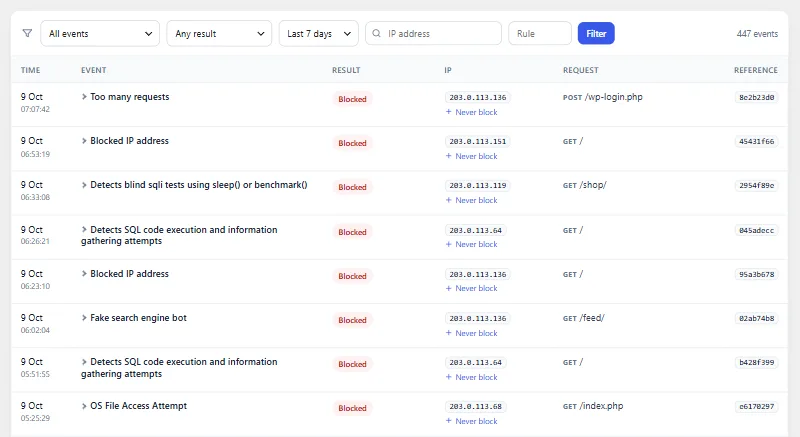
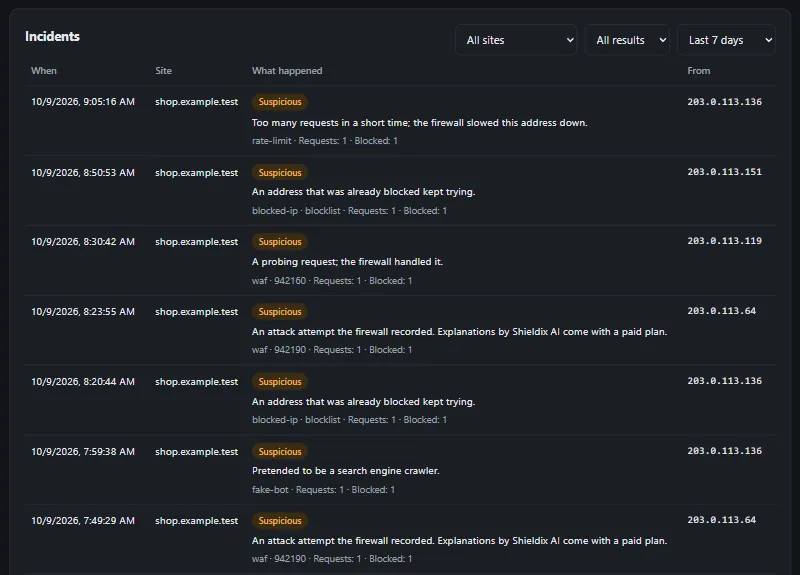
Заблоковані та записані запити з їхнім правилом і адресою, з фільтрами й подробицями, що зберігаються 30 днів.
Сповіщення електронною поштою
Листи про атаки понад поріг, помилки брандмауера, завершення режиму навчання, нових адміністраторів, входи адміністраторів з нової адреси, новий пароль застосунку, важливі зміни налаштувань, знахідки сканування та відомі вразливості, про деактивацію Shieldix або відхилення привілейованої ролі для нових облікових записів, а також про новий зовнішній сервер (за замовчуванням вимкнено), щонайбільше 10 листів на годину.
Щотижневий звіт
Один короткий лист на тиждень: що заблокував брандмауер, що ще потребує уваги та які оновлення очікують.
Здоров'я сайту
Перевірки брандмауера, сканування файлів, відомих вразливостей і посилення захисту з’являються на екрані «Здоров'я сайту» WordPress, кожна з посиланням на місце, де це виправляється.
Віджет консолі
Короткий підсумок у консолі WordPress із цими перевірками та кількістю заблокованих атак.
Для розробників і агенцій
Працюйте з командного рядка й переносьте налаштування між сайтами.
WP-CLI
Перевіряйте стан, змінюйте режим, розблоковуйте чи дозволяйте адреси, скануйте, запускайте екстрене блокування, імпортуйте й експортуйте налаштування та підключайте Shieldix Cloud з командного рядка.
Імпорт та експорт
Переносьте налаштування Shieldix на інший сайт одним файлом.
Інструменти конфіденційності
Запропонований текст для вашої політики конфіденційності, а також підтримка інструментів WordPress для експорту й видалення персональних даних.
28 мов
Плагін доступний англійською та ще 27 мовами.
Shieldix Cloud
Підключайте свої сайти до Shieldix Cloud лише за згодою адміністратора.
Shieldix AI
На платних планах Shieldix AI розглядає серйозні інциденти брандмауера й простими словами, мовою вашого облікового запису, пояснює, що сталося.
Автоматичні блокування
Коли Shieldix AI впевнений, він блокує адресу нападника на цьому сайті на 24 години. Він блокує щонайбільше 20 адрес на день для кожного сайту і ніколи не блокує адресу сервера, на якому працюють ваші сайти, приватну адресу чи адресу зі списку «Ніколи не блокувати».
Спільний список нападників
Адреса потрапляє до спільного списку нападників, коли про неї повідомляють 3 різні облікові записи або коли Shieldix AI з високою впевненістю оцінює атаку з неї як термінову. Повідомлення враховуються, якщо надходять протягом 24 годин. Підключені сайти з платним планом блокують адресу зі списку в режимі захисту, спочатку на 24 години. Щоразу, коли адреса повертається, вона залишається у списку довше, до 7 днів.
Одна панель для всіх сайтів
Ваші сайти, інциденти й пояснення, список «Ніколи не блокувати», ваш план і AI-кредити в одному місці.
Двоетапний вхід
Панель Shieldix Cloud запитує код із застосунку-автентифікатора під час кожного входу, а також перед важливими змінами.
AI-кредити
Спочатку використовуються аналізи, включені у ваш план, потім передплачені AI-кредити; коли закінчуються і ті, і інші, Shieldix AI призупиняється, а плагін і далі захищає ваш сайт.
Листи від Cloud
Shieldix Cloud надсилає вам листи про термінові інциденти та про ті, які Shieldix AI залишає на ваш розсуд. Лист про те, що Shieldix AI призупинено, надходить не частіше ніж раз на 24 години.
Підписані відповіді
Кожна відповідь від Shieldix Cloud підписана Ed25519, і плагін приймає лише відповіді з правильним підписом.
Автоматичне відключення
Якщо Shieldix Cloud більше не розпізнає сайт, плагін сам відключається й видаляє свої локальні дані Shieldix Cloud.
Дані під вашим контролем
Нічого не надсилається, доки адміністратор не підключить сайт і не погодиться; ви можете відключитися будь-коли, а також експортувати або видалити свій обліковий запис у панелі.
Захистіть свій WordPress уже сьогодні
Виберіть план для свого сайту й підключіть його за кілька хвилин.