 HU
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funkciók
Minden, amit a Shieldix tud
A Shieldix bővítmény önállóan védi a WordPress-honlapodat. A Shieldix Cloud ehhez hozzáadja a Shieldix AI-t, a támadók közös listáját és egy panelt az összes honlapodhoz.
Önálló, PHP 7.4 vagy újabb verziót használó WordPress-honlapokhoz; a multisite hálózatok nem támogatottak.
Tűzfal
Ellenőrzi a kéréseket, és megállítja a támadásokat, mielőtt elérnék a honlapodat.
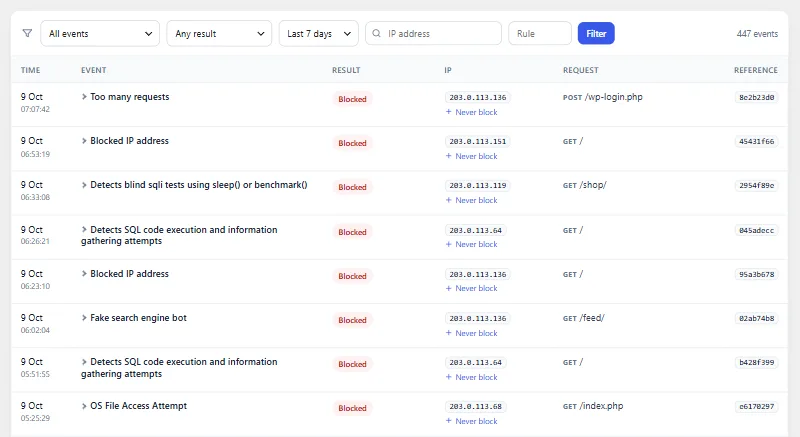
A WordPress előtt fut
Bekapcsolt kiterjesztett védelemmel a tűzfal minden kérést ellenőriz, mielőtt a WordPress és a bővítményeid betöltődnének; egyébként kötelező bővítményként, korán indul.
OWASP Core Rule Set
A kéréseket az OWASP Core Rule Set 4.29 alapján ellenőrzi 1-es paranoiaszinten, és egy kérés akkor blokkolódik, ha az egyező szabályok pontszáma eléri a küszöböt.
Tanulási mód
Az első 7 napban a tűzfal csak rögzíti, mit blokkolna, így átnézheted, mielőtt a blokkolás elindul.
Kéréskorlátok
Blokkolva lesz az a cím, amely percenként több mint 240 kérést küld. A blokkolás 10 percig tart.
Keresési, REST- és 404-korlátok
A be nem jelentkezett látogatókra alacsonyabb korlátok vonatkoznak a keresésekre és a REST API-hívásokra, és a nem létező oldalakra irányuló ismételt kérések is korlátozva vannak.
Hamis keresőrobotok
Blokkolva lesznek azok a látogatók, amelyek Googlebotnak vagy Bingbotnak adják ki magukat, de nem a Google és a Microsoft által közzétett címtartományokból érkeznek.
Országok
Ha a honlapod a Cloudflare mögött van, blokkolhatod az általad választott országokból érkező látogatókat.
A látogatói cím forrása
Válaszd ki, honnan származzon a látogató címe: a közvetlen kapcsolatból, a Cloudflare-től, vagy megbízható proxyktól az X-Real-IP vagy az X-Forwarded-For fejlécből.
Szerkesztői tartalom
Az a bejelentkezett kérés, amely csak az elküldött értékei miatt egyezik szabályokkal, addig várakozik, amíg a WordPress azonosítja a felhasználót: a szűretlen HTML közzétételére jogosult felhasználók átjutnak, így a saját tartalmuk nem blokkolódik, mindenki más pedig a szokásos módon blokkolva lesz.
Soha ne blokkold
A „Soha ne blokkold” listához hozzáadott címeket a tűzfal átengedi a honlapodon.
Vészkikapcsoló
Egyetlen sor a wp-config.php fájlban bármely módban kikapcsolja a Shieldixet, akkor is, ha nem éred el a vezérlőpultot.
Hiba esetén átenged
Ha magában a tűzfalban belső hiba történik, a kérés átmegy, a hiba pedig rögzítésre kerül, így a Shieldix hibája nem teszi elérhetetlenné a honlapodat.
Tiltóoldal azonosítóval
A blokkolt látogató egy rövid oldalt lát egy azonosítóval, amelyre rákereshetsz az eseménynaplóban.
Fájlok és sérülékenységek
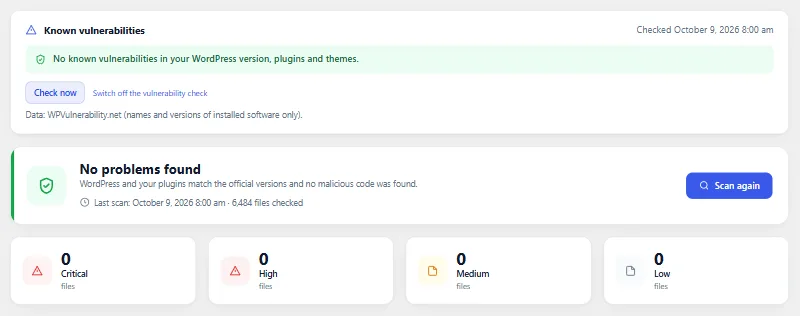
Megtalálja a módosított és gyanús fájlokat, és szól az ismert gyenge pontokról.
Hivatalos ellenőrzőösszegek
A WordPress magját és a WordPress.org-ról származó bővítményeket összeveti a hivatalos ellenőrzőösszegeikkel, így a módosított és hozzáadott fájlok feltűnnek.
Webshell-minták
Néhány szűk minta ismert webshell- és hátsóajtó-kódot keres.
PHP a feltöltésekben
Jelzi az uploads mappában lévő PHP-fájlokat, ahová nem valók.
Napi vizsgálat
A vizsgálat naponta egyszer, kis lépésekben fut, és bármikor elindítható; egy figyelmen kívül hagyott találat csendben marad, amíg a fájl meg nem változik.
Eredetik visszaállítása
Egy módosított mag- vagy bővítményfájl lecserélhető a WordPress.org-ról származó hivatalos példányára, amelyet előbb az ellenőrzőösszege alapján ellenőriz.
Karantén
A gyanús fájlok karanténba helyezhetők, majd visszaállíthatók vagy véglegesen törölhetők; a wp-config.php és maga a Shieldix védve van ez ellen.
Ismert sérülékenységek
Ha beleegyezel, a WordPress, a bővítményeid és a sablonjaid verzióit összeveti a WPVulnerability.net adatbázisával, és frissítések után újra ellenőrzi.
Lezárt bővítmények
A Shieldix naponta egyszer megkérdezi a WordPress.org-ot, hogy lezárták-e ott valamelyik bővítményedet, ami azt jelenti, hogy az már nem kap frissítéseket a WordPress.org-ról.
Megerősítés
Lezárja a gyakori behatolási utakat. Minden intézkedés elmagyarázza magát, és újra kikapcsolható.
Megerősítés egy kattintással
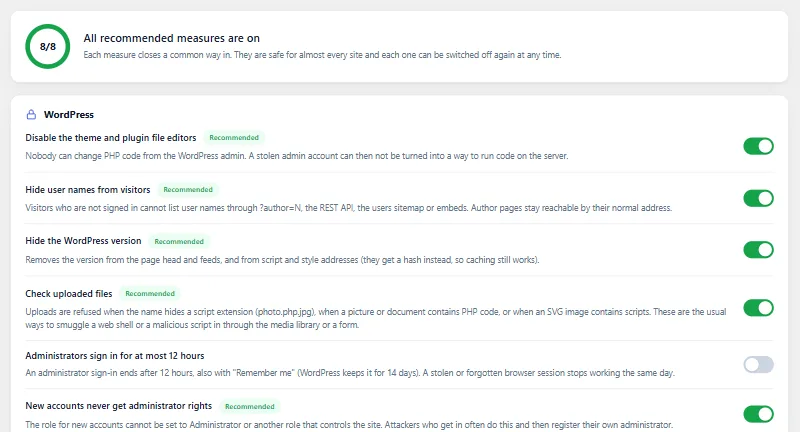
Egyetlen gomb bekapcsolja az ajánlott intézkedéseket, a Megerősítés lap pedig megmutatja, melyek vannak bekapcsolva.
Fájlszerkesztők
Kikapcsolja a sablon- és bővítményfájl-szerkesztőket a vezérlőpulton.
XML-RPC
Kapcsold ki az XML-RPC-t, vagy hagyd bekapcsolva, és utasítsd el a system.multicall hívást, amely sok hívást csomagol egyetlen kérésbe.
Felhasználók felderítése
A be nem jelentkezett látogatók nem listázhatják a felhasználóneveket a szerzői címeken, a REST API-n, a felhasználói oldaltérképen vagy a beágyazásokon keresztül.
Rejtett WordPress-verzió
A WordPress verziója kimarad az oldal forráskódjából és a fájlok címeiből.
Alkalmazásjelszavak
Engedélyezd az alkalmazásjelszavakat mindenkinek, csak az adminisztrátoroknak, vagy senkinek.
Biztonságos szerepkör az új fiókoknak
Az új fiókok szerepköre nem lehet adminisztrátori szintű jogosultságokkal rendelkező szerepkör, akkor sem, ha a beállítást közvetlenül az adatbázisban módosítják.
Feltöltések ellenőrzése
A feltöltés elutasításra kerül, ha a neve szkriptkiterjesztést rejt, ha PHP-kód van egy olyan fájlban, amelyben nem lehetne, vagy ha egy SVG-kép szkripteket tartalmaz.
Biztonsági fejlécek
Hozzáadja az X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy és Cross-Origin-Opener-Policy fejléceket, a HSTS-t pedig külön választhatóan.
Szerverszabályok automatikus visszaállítással
Apache-on .htaccess szabályok védik az olyan fájlokat, mint a wp-config.php, kikapcsolják a mappalistázást, és megállítják a PHP-t az uploads mappában; ha a honlap nem válaszol, a szabályok visszavonásra kerülnek. Nginx esetén megkapod a megfelelő szabályokat másolásra.
Kétlépcsős bejelentkezés a hivatalos bővítménnyel
A Shieldix nem ad saját kétlépcsős bejelentkezést a WordPresshez: segít telepíteni a hivatalos Two Factor bővítményt, és megmutatja, mely adminisztrátorok nem állították még be.
Honlapbeállítások ellenőrzése
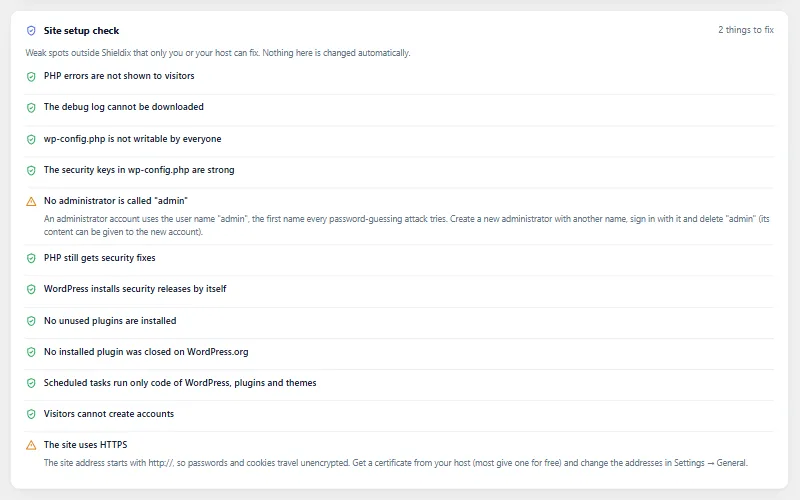
Csak olvasó ellenőrzés: látogatóknak megjelenő hibakeresési kimenet, nyilvános debug.log, a wp-config.php jogosultságai, gyenge kulcsok, admin nevű felhasználó, régi PHP-verzió, kikapcsolt automatikus frissítések, inaktív bővítmények, nyitott regisztráció és HTTPS.
Reagálás és figyelés
Cselekedj gyorsan, ha valami nincs rendben, és lásd, mi változik a háttérben.
Vészhelyzeti zárolás
Egyetlen gomb mindenkit kijelentkeztet, visszavonja az alkalmazásjelszavakat, lecseréli a WordPress biztonsági kulcsait, és a többi adminisztrátornak új, véletlenszerű jelszót ad egy visszaállító hivatkozással.
Adminisztrátori munkamenetek
Lásd, hol vannak bejelentkezve az adminisztrátorok, fejezz be egy munkamenetet, és ha szeretnéd, korlátozd az adminisztrátori bejelentkezéseket 12 órára.
Kimenő kapcsolatok
Rögzíti azokat a külső szervereket, amelyekkel a WordPress, a bővítmények és a sablonok a WordPress HTTP-függvényein keresztül kapcsolatba lépnek, megmutatja, melyikük indította az egyes hívásokat, és e-mailt küldhet, ha új szerver jelenik meg.
Rejtett kód figyelése
Óránként ellenőrzi, változtak-e a drop-in és kötelező bővítmények, valamint a tűzfalbetöltő, a hiányzó vagy módosított Shieldix-betöltőt pedig visszaállítja.
Ütemezett feladatok
Óránként minden ütemezett feladatot visszakövet az azt futtató fájlig, és megjelöli azokat, amelyek kódja a feltöltésekből, eval-ból vagy a WordPressen kívülről származik.
Tevékenységnapló
30 napig megőrzi a bejelentkezéseket, a sikertelen bejelentkezéseket, valamint a bővítmények, sablonok, felhasználók, szerepkörök, jelszavak, e-mail-címek és fontos beállítások módosításait.
Maradj képben
Tudd, mi történt, anélkül, hogy minden nap megnyitnád a vezérlőpultot.
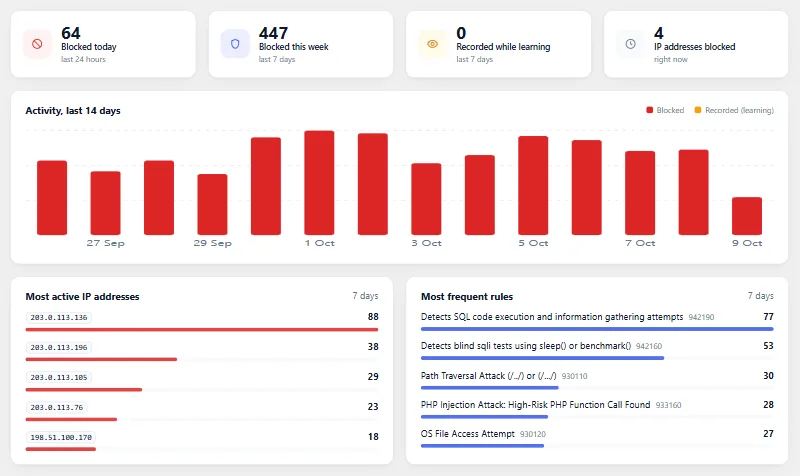
Áttekintés
A Shieldix áttekintése mutatja az elmúlt 24 óra és 7 nap számait, az elmúlt 14 nap grafikonját, a leggyakoribb címeket és szabályokat, valamint az aktív blokkolásokat egy Blokkolás feloldása gombbal.
Eseménynapló
Blokkolt és rögzített kérések a szabályukkal és címükkel, szűrőkkel és részletekkel, 30 napig megőrizve.
E-mail-riasztások
E-mailek a küszöb feletti támadásokról, tűzfalhibákról, a tanulási mód végéről, új adminisztrátorokról, új címről történő adminisztrátori bejelentkezésekről, új alkalmazásjelszóról, fontos beállítás-módosításokról, vizsgálati találatokról és ismert sérülékenységekről, arról, ha a Shieldixet kikapcsolják, vagy ha egy kiemelt szerepkört elutasít az új fiókoknál, valamint egy új külső szerverről (alapértelmezésként kikapcsolva), óránként legfeljebb 10 e-mail.
Heti jelentés
Hetente egy rövid e-mail: mit blokkolt a tűzfal, mi igényel még figyelmet, és milyen frissítések várnak.
Webhely Egészség
A tűzfal, a fájlvizsgálat, az ismert sérülékenységek és a megerősítés ellenőrzései megjelennek a WordPress Webhely Egészség képernyőjén, mindegyik egy hivatkozással oda, ahol javítható.
Vezérlőpult-widget
Rövid összefoglaló a WordPress vezérlőpultján ezekkel az ellenőrzésekkel és a blokkolt támadások számával.
Fejlesztőknek és ügynökségeknek
Dolgozz parancssorból, és vidd át a beállításokat honlapok között.
WP-CLI
Parancssorból ellenőrizheted az állapotot, módosíthatod a módot, feloldhatod vagy engedélyezheted a címeket, vizsgálatot indíthatsz, futtathatod a vészhelyzeti zárolást, importálhatod és exportálhatod a beállításokat, és összekapcsolhatod a Shieldix Cloudot.
Importálás és exportálás
Vidd át a Shieldix-beállításaidat egy másik honlapra egyetlen fájlként.
Adatvédelmi eszközök
Javasolt szöveg az adatkezelési tájékoztatódhoz, valamint támogatás a WordPress személyesadat-exportáló és -törlő eszközeihez.
28 nyelv
A bővítmény angolul és további 27 nyelven érhető el.
Shieldix Cloud
Kapcsold össze a honlapjaidat a Shieldix Clouddal, csak egy adminisztrátor beleegyezésével.
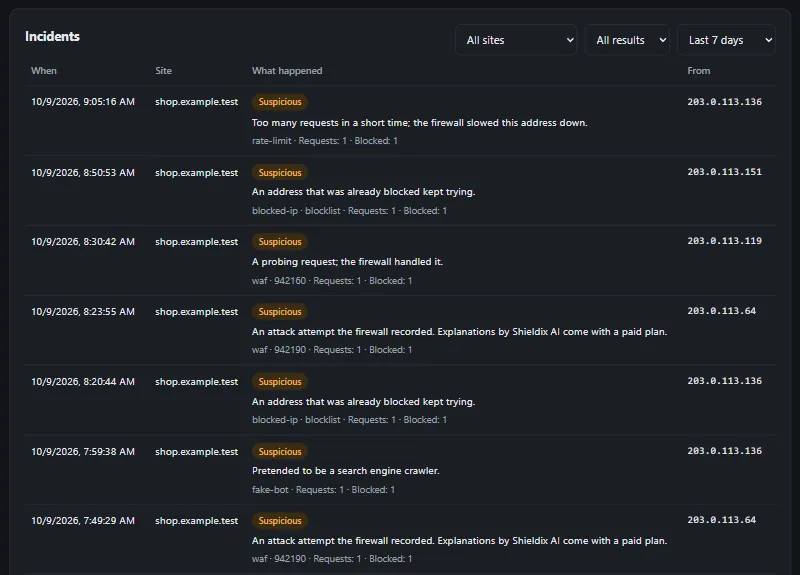
Shieldix AI
Fizetős csomagokban a Shieldix AI megvizsgálja a súlyos tűzfal-incidenseket, és közérthetően, a fiókod nyelvén elmagyarázza, mi történt.
Automatikus blokkolás
Ha biztos a dolgában, a Shieldix AI 24 órára blokkolja a támadó címet az adott honlapon. Honlaponként naponta legfeljebb 20 címet blokkol, és soha nem blokkolja annak a szervernek a címét, amelyen a honlapjaid futnak, sem privát címet, sem a „Soha ne blokkold” listádon szereplő címet.
A támadók közös listája
Egy cím akkor kerül fel a támadók közös listájára, ha 3 különböző fiók jelenti, vagy ha a Shieldix AI egy onnan érkező támadást nagy bizonyossággal sürgősnek minősít. A jelentések akkor számítanak, ha 24 órán belül érkeznek. A fizetős csomaggal összekapcsolt honlapok védelmi módban blokkolják a listán szereplő címet, először 24 órára. Valahányszor a cím visszatér, egyre tovább marad a listán, legfeljebb 7 napig.
Egy panel minden honlaphoz
A honlapjaid, az incidensek és magyarázataik, a „Soha ne blokkold” lista, a csomagod és az AI-kreditjeid egy helyen.
Kétlépcsős bejelentkezés
A Shieldix Cloud panel minden bejelentkezéskor kódot kér egy hitelesítő alkalmazásból, és az érzékeny módosítások előtt újra.
AI-kreditek
Először a csomagodban foglalt elemzések fogynak, aztán az előre fizetett AI-kreditek; ha mindkettő elfogy, a Shieldix AI szünetel, a bővítmény pedig tovább védi a honlapodat.
Cloud e-mailek
A Shieldix Cloud e-mailt küld a sürgős incidensekről és azokról, amelyeket a Shieldix AI rád bíz. A Shieldix AI szüneteléséről szóló e-mail legfeljebb 24 óránként egyszer érkezik.
Aláírt válaszok
A Shieldix Cloud minden válaszát Ed25519-aláírás védi, és a bővítmény csak az érvényes aláírású válaszokat fogadja el.
Automatikus kapcsolatbontás
Ha a Shieldix Cloud már nem ismeri fel a honlapot, a bővítmény bontja a kapcsolatot, és törli a helyi Shieldix Cloud-adatait.
Az adataid a te kezedben
Semmi sem kerül elküldésre, amíg egy adminisztrátor össze nem kapcsolja a honlapot, és bele nem egyezik; a kapcsolatot bármikor bonthatod, a fiókodat pedig a panelről exportálhatod vagy törölheted.
Védd meg a WordPress-honlapodat még ma
Válassz csomagot a honlapodhoz, és percek alatt összekapcsolhatod.