 IT
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funzionalità
Tutto ciò che fa Shieldix
Il plugin Shieldix protegge da solo il tuo sito WordPress. Shieldix Cloud aggiunge Shieldix AI, l’elenco condiviso degli aggressori e un unico pannello per tutti i tuoi siti.
Per singoli siti WordPress con PHP 7.4 o successivo; le reti multisite non sono supportate.
Firewall
Controlla le richieste e ferma gli attacchi prima che raggiungano il tuo sito.
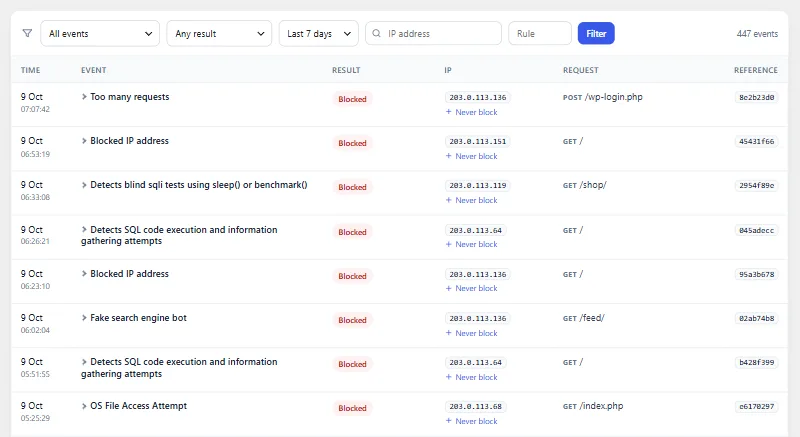
Agisce prima di WordPress
Con la protezione estesa attiva, il firewall controlla ogni richiesta prima che WordPress e i tuoi plugin si carichino; altrimenti parte presto come plugin must-use.
OWASP Core Rule Set
Le richieste vengono controllate con l’OWASP Core Rule Set 4.29 al livello di paranoia 1, e una richiesta viene bloccata quando le regole che attiva raggiungono la soglia.
Modalità apprendimento
Per i primi 7 giorni il firewall registra soltanto ciò che bloccherebbe, così puoi controllarlo prima che inizi a bloccare.
Limiti di frequenza
Un indirizzo che invia più di 240 richieste al minuto viene bloccato. Il blocco dura 10 minuti.
Limiti per ricerca, REST e 404
I visitatori che non hanno effettuato l’accesso hanno limiti più bassi per le ricerche e le chiamate REST API, e anche le richieste ripetute di pagine inesistenti vengono limitate.
Falsi bot dei motori di ricerca
I visitatori che si presentano come Googlebot o Bingbot ma non provengono dagli intervalli di indirizzi pubblicati da Google e Microsoft vengono bloccati.
Paesi
Quando il tuo sito è dietro Cloudflare, puoi bloccare i visitatori dei paesi che scegli.
Origine dell’indirizzo del visitatore
Scegli da dove proviene l’indirizzo del visitatore: la connessione diretta, Cloudflare, oppure X-Real-IP o X-Forwarded-For da proxy fidati.
Contenuti degli editor
Una richiesta di un utente connesso che attiva regole solo sui valori che invia viene trattenuta finché WordPress non riconosce l’utente: chi è autorizzato a pubblicare HTML non filtrato passa, così i suoi contenuti non vengono bloccati, e tutti gli altri vengono bloccati come al solito.
Non bloccare mai
Il firewall del tuo sito lascia passare gli indirizzi che aggiungi all’elenco “Non bloccare mai”.
Interruttore di emergenza
Una riga in wp-config.php disattiva Shieldix in qualsiasi modalità, anche quando non riesci a raggiungere la bacheca.
Fail-open
Se il firewall stesso incontra un errore interno, la richiesta passa e l’errore viene registrato, così un guasto di Shieldix non manda giù il tuo sito.
Pagina di blocco con riferimento
Un visitatore bloccato vede una breve pagina con un numero di riferimento che puoi cercare nel registro eventi.
File e vulnerabilità
Trova i file modificati e sospetti e ti segnala i punti deboli noti.
Checksum ufficiali
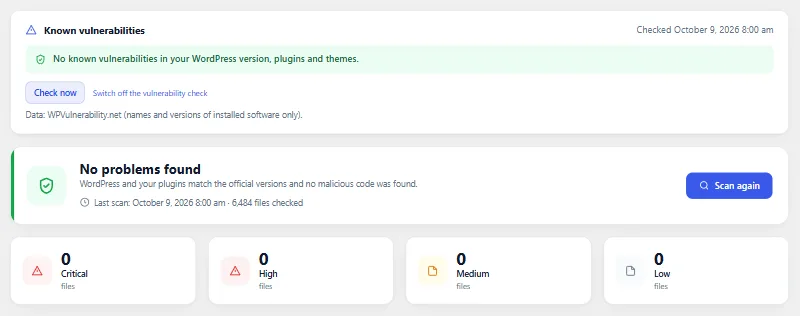
Il core di WordPress e i plugin di WordPress.org vengono confrontati con i loro checksum ufficiali, così i file modificati e aggiunti saltano all’occhio.
Firme di web shell
Un piccolo insieme di schemi mirati cerca codice noto di web shell e backdoor.
PHP in uploads
I file PHP nella cartella uploads, dove non dovrebbero stare, vengono segnalati.
Scansione giornaliera
La scansione gira una volta al giorno a piccoli passi e può essere avviata in qualsiasi momento; un risultato che ignori resta silenzioso finché il file non cambia.
Ripristino degli originali
Un file modificato del core o di un plugin può essere sostituito con la sua copia ufficiale da WordPress.org, verificata prima con il suo checksum.
Quarantena
I file sospetti possono essere spostati in quarantena, poi ripristinati o eliminati definitivamente; wp-config.php e Shieldix stesso sono protetti da questa operazione.
Vulnerabilità note
Se accetti, le versioni di WordPress, dei tuoi plugin e temi vengono confrontate con il database di WPVulnerability.net, e di nuovo dopo gli aggiornamenti.
Plugin chiusi
Una volta al giorno Shieldix chiede a WordPress.org se qualcuno dei tuoi plugin è stato chiuso lì, il che significa che non riceve più aggiornamenti da WordPress.org.
Rafforzamento
Chiude le vie d’accesso più comuni. Ogni misura spiega cosa fa e può essere disattivata di nuovo.
Rafforzamento in un clic
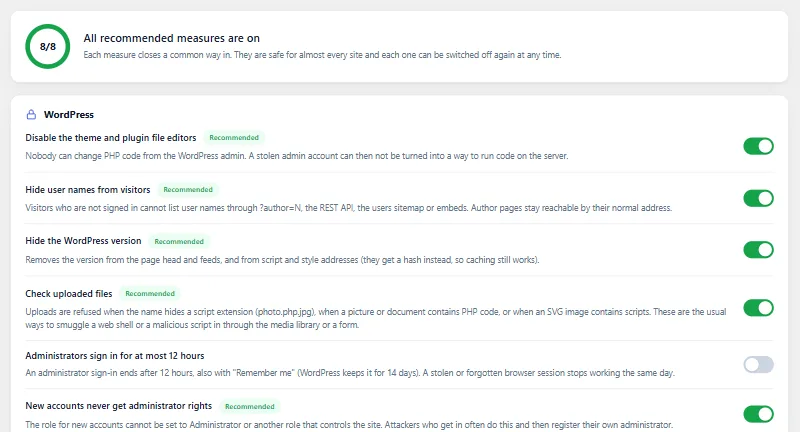
Un pulsante attiva le misure consigliate, e la scheda Rafforzamento mostra quali sono attive.
Editor di file
Disattiva gli editor dei file di temi e plugin nella bacheca.
XML-RPC
Disattiva XML-RPC, oppure lascialo attivo e rifiuta system.multicall, che racchiude molte chiamate in una sola richiesta.
Enumerazione degli utenti
I visitatori che non hanno effettuato l’accesso non possono elencare i nomi utente tramite gli indirizzi degli autori, la REST API, la sitemap degli utenti o gli embed.
Versione di WordPress nascosta
La versione di WordPress non compare nel sorgente delle pagine né negli indirizzi dei file.
Password per applicazioni
Consenti le password per applicazioni a tutti, solo agli amministratori o a nessuno.
Ruolo sicuro per i nuovi account
Il ruolo assegnato ai nuovi account non può avere poteri da amministratore, anche quando l’impostazione viene cambiata direttamente nel database.
Controlli sui caricamenti
Un caricamento viene rifiutato quando il suo nome nasconde un’estensione di script, quando si trova codice PHP in un file che non dovrebbe averne, o quando un’immagine SVG contiene script.
Intestazioni di sicurezza
Aggiunge X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy e Cross-Origin-Opener-Policy, con HSTS come scelta separata.
Regole nei file del server con ripristino automatico
Su Apache, le regole in .htaccess proteggono file come wp-config.php, disattivano l’elenco dei file nelle cartelle e bloccano PHP in uploads; se il sito smette di rispondere, vengono annullate. Su nginx ricevi le regole equivalenti da copiare.
Accesso in due passaggi con il plugin ufficiale
Shieldix non aggiunge a WordPress un proprio accesso in due passaggi: ti aiuta a installare il plugin ufficiale Two Factor e mostra quali amministratori non l’hanno ancora configurato.
Controllo della configurazione del sito
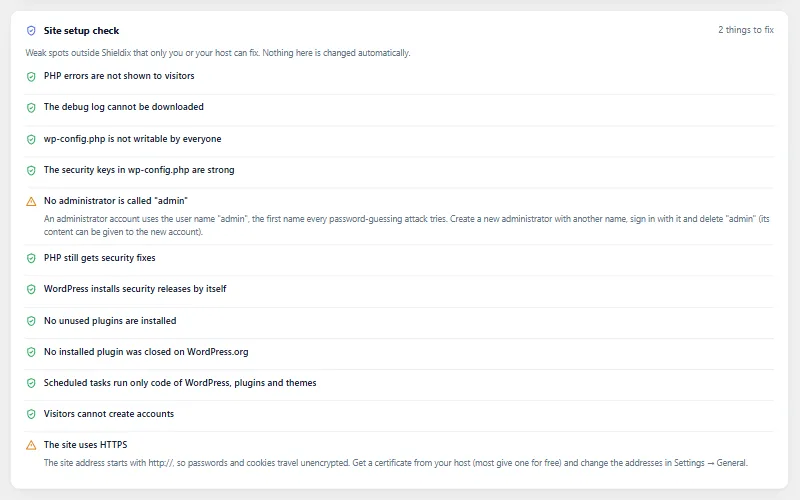
Un controllo in sola lettura di: output di debug mostrato ai visitatori, debug.log pubblico, permessi di wp-config.php, chiavi deboli, un utente chiamato admin, una versione vecchia di PHP, aggiornamenti automatici disattivati, plugin inattivi, registrazione aperta e HTTPS.
Reagire e sorvegliare
Agisci in fretta quando qualcosa non va e guarda cosa cambia dietro le quinte.
Blocco di emergenza
Un pulsante disconnette tutti, revoca le password per applicazioni, sostituisce le chiavi di sicurezza di WordPress e dà agli altri amministratori una nuova password casuale con un link per reimpostarla.
Sessioni degli amministratori
Vedi dove hanno effettuato l’accesso gli amministratori, chiudi una sessione e, se vuoi, limita gli accessi degli amministratori a 12 ore.
Connessioni in uscita
Registra i server esterni che WordPress, i plugin e i temi contattano tramite le funzioni HTTP di WordPress, mostra chi ha fatto ogni chiamata e può avvisarti via email quando compare un nuovo server.
Sorveglianza del codice nascosto
Ogni ora drop-in, plugin must-use e il loader del firewall vengono controllati per individuare modifiche, e un loader di Shieldix mancante o modificato viene ripristinato.
Attività pianificate
Ogni ora le attività pianificate vengono ricondotte al file che le esegue, e quelle il cui codice proviene da uploads, da eval o da fuori WordPress vengono segnalate.
Registro attività
Conserva 30 giorni di accessi, accessi falliti e modifiche a plugin, temi, utenti, ruoli, password, indirizzi email e impostazioni principali.
Resta informato
Sapere cosa è successo senza aprire la bacheca ogni giorno.
Panoramica
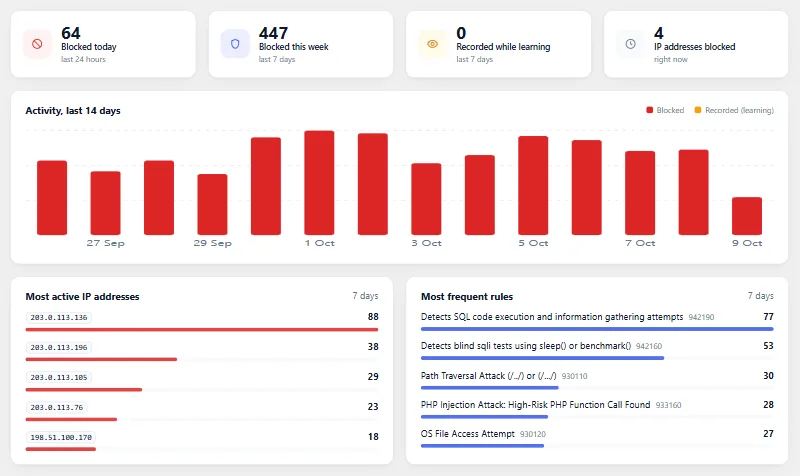
La panoramica di Shieldix mostra i conteggi delle ultime 24 ore e degli ultimi 7 giorni, un grafico degli ultimi 14 giorni, gli indirizzi e le regole più frequenti e i blocchi attivi con un pulsante Sblocca.
Registro eventi
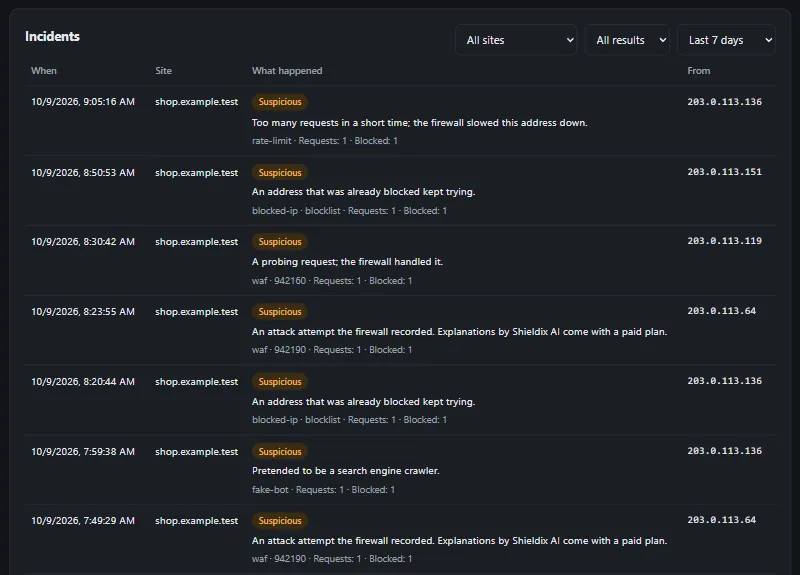
Richieste bloccate e registrate con la loro regola e il loro indirizzo, con filtri e dettagli, conservate per 30 giorni.
Avvisi via email
Email su attacchi oltre una soglia, errori del firewall, fine della modalità apprendimento, nuovi amministratori, accessi di amministratori da un nuovo indirizzo, una nuova password per applicazioni, modifiche importanti alle impostazioni, risultati della scansione e vulnerabilità note, quando Shieldix viene disattivato o viene rifiutato un ruolo privilegiato per i nuovi account, e su un nuovo server esterno (disattivato per impostazione predefinita), al massimo 10 email all’ora.
Rapporto settimanale
Una breve email a settimana: cosa ha bloccato il firewall, cosa richiede ancora attenzione e quali aggiornamenti sono in attesa.
Salute del sito
I controlli su firewall, scansione dei file, vulnerabilità note e rafforzamento compaiono nella schermata Salute del sito di WordPress, ognuno con un link al punto in cui si risolve.
Widget della bacheca
Un breve riepilogo nella bacheca di WordPress con questi controlli e il numero di attacchi bloccati.
Per sviluppatori e agenzie
Lavora dalla riga di comando e sposta le impostazioni tra i siti.
WP-CLI
Controlla lo stato, cambia la modalità, sblocca o consenti indirizzi, esegui la scansione, avvia il blocco di emergenza, importa ed esporta le impostazioni e collega Shieldix Cloud dalla riga di comando.
Importazione ed esportazione
Sposta le impostazioni di Shieldix su un altro sito in un unico file.
Strumenti per la privacy
Un testo suggerito per la tua informativa sulla privacy, più il supporto per gli strumenti di WordPress di esportazione e cancellazione dei dati personali.
28 lingue
Il plugin è disponibile in inglese e in altre 27 lingue.
Shieldix Cloud
Collega i tuoi siti a Shieldix Cloud, solo con il consenso di un amministratore.
Shieldix AI
Con i piani a pagamento, Shieldix AI esamina gli incidenti gravi del firewall e spiega in parole semplici, nella lingua del tuo account, che cosa è successo.
Blocchi automatici
Quando ne è sicura, Shieldix AI blocca l’indirizzo dell’aggressore su quel sito per 24 ore. Blocca al massimo 20 indirizzi al giorno per sito, e mai l’indirizzo di un server su cui girano i tuoi siti, un indirizzo privato o uno del tuo elenco “Non bloccare mai”.
Elenco condiviso degli aggressori
Un indirizzo entra nell’elenco condiviso degli aggressori quando lo segnalano 3 account diversi, o quando Shieldix AI valuta urgente un suo attacco con alta sicurezza. Le segnalazioni contano quando arrivano entro 24 ore. I siti collegati con un piano a pagamento bloccano un indirizzo dell’elenco in modalità protezione, la prima volta per 24 ore. Ogni volta che l’indirizzo ritorna, resta nell’elenco più a lungo, fino a 7 giorni.
Un pannello per tutti i siti
I tuoi siti, gli incidenti e le spiegazioni, l’elenco “Non bloccare mai”, il tuo piano e i crediti AI in un unico posto.
Accesso in due passaggi
Il pannello di Shieldix Cloud chiede un codice da un’app di autenticazione a ogni accesso, e di nuovo prima delle modifiche sensibili.
Crediti AI
Prima si usano le analisi incluse nel tuo piano, poi i crediti AI prepagati; quando finiscono entrambi, Shieldix AI si mette in pausa e il plugin continua a proteggere il tuo sito.
Email del Cloud
Shieldix Cloud ti avvisa via email degli incidenti urgenti e di quelli che Shieldix AI lascia a te. L’email che avvisa che Shieldix AI è in pausa arriva al massimo una volta ogni 24 ore.
Risposte firmate
Ogni risposta di Shieldix Cloud è firmata con Ed25519, e il plugin accetta solo le risposte la cui firma è valida.
Scollegamento automatico
Se Shieldix Cloud non riconosce più il sito, il plugin si scollega da solo ed elimina i suoi dati locali di Shieldix Cloud.
Dati sotto il tuo controllo
Non viene inviato nulla finché un amministratore non collega il sito e non accetta; puoi scollegarti in qualsiasi momento, ed esportare o eliminare il tuo account dal pannello.
Proteggi il tuo WordPress oggi
Scegli un piano per il tuo sito e collegalo in pochi minuti.