 NB
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Funksjoner
Alt Shieldix gjør
Shieldix-utvidelsen beskytter WordPress-nettstedet ditt på egen hånd. Shieldix Cloud legger til Shieldix AI, den delte listen over angripere og ett panel for alle nettstedene dine.
For enkeltstående WordPress-nettsteder med PHP 7.4 eller nyere; multisite-nettverk støttes ikke.
Brannmur
Kontrollerer forespørsler og stopper angrep før de når nettstedet ditt.
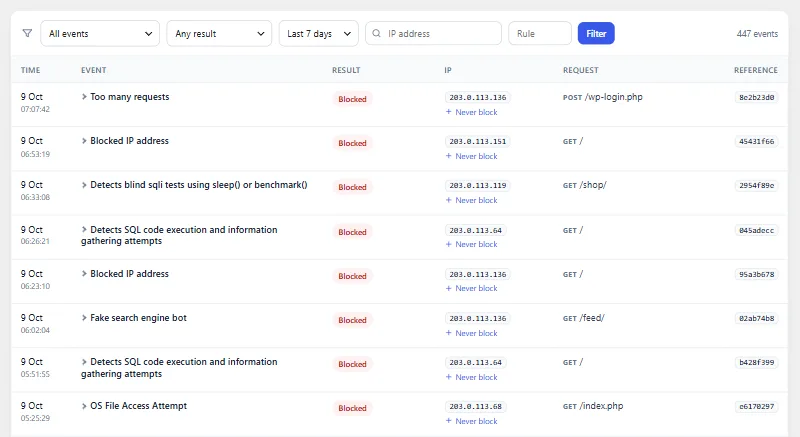
Kjører før WordPress
Med utvidet beskyttelse slått på kontrollerer brannmuren hver forespørsel før WordPress og utvidelsene dine lastes; ellers starter den tidlig som en must-use-utvidelse.
OWASP Core Rule Set
Forespørsler kontrolleres mot OWASP Core Rule Set 4.29 på paranoianivå 1, og en forespørsel blokkeres når reglene den utløser, til sammen når terskelen.
Læringsmodus
De første 7 dagene registrerer brannmuren bare hva den ville ha blokkert, slik at du kan gå gjennom det før blokkeringen starter.
Forespørselsgrenser
En adresse som sender mer enn 240 forespørsler i minuttet, blokkeres. Blokkeringen varer i 10 minutter.
Grenser for søk, REST og 404
Besøkende som ikke er logget inn, får lavere grenser for søk og kall til REST API, og gjentatte forespørsler etter sider som ikke finnes, begrenses også.
Falske søkemotorroboter
Besøkende som kaller seg Googlebot eller Bingbot, men som ikke kommer fra adresseområdene Google og Microsoft publiserer, blokkeres.
Land
Når nettstedet ditt ligger bak Cloudflare, kan du blokkere besøkende fra landene du velger.
Kilde for besøkendes adresse
Velg hvor den besøkendes adresse kommer fra: den direkte tilkoblingen, Cloudflare, eller X-Real-IP eller X-Forwarded-For fra pålitelige proxyer.
Redaktørinnhold
En innlogget forespørsel som bare utløser regler på verdiene den sender, holdes tilbake til WordPress vet hvem brukeren er: brukere som har lov til å publisere ufiltrert HTML, slipper gjennom, så deres eget innhold blir ikke blokkert, og alle andre blokkeres som vanlig.
Blokker aldri
Adresser du legger til i «Blokker aldri»-listen, slippes gjennom av brannmuren på nettstedet ditt.
Nødbryter
Én linje i wp-config.php slår av Shieldix i alle moduser, også når du ikke kommer inn i kontrollpanelet.
Slipper gjennom ved feil
Hvis brannmuren selv får en intern feil, slipper forespørselen gjennom og feilen registreres, så en feil i Shieldix ikke tar ned nettstedet ditt.
Blokkeringsside med referanse
En blokkert besøkende ser en kort side med et referansenummer som du kan slå opp i hendelsesloggen.
Filer og sårbarheter
Finner endrede og mistenkelige filer og forteller deg om kjente svake punkter.
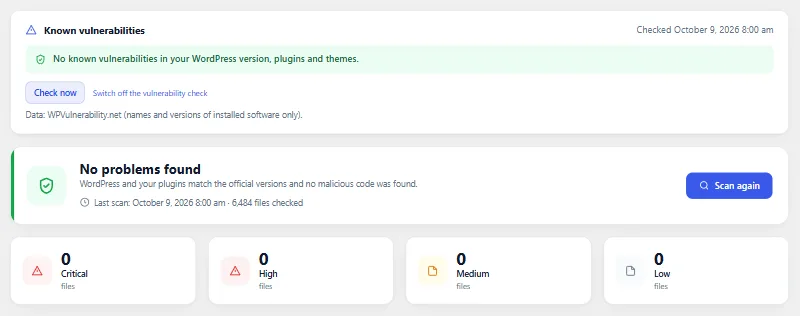
Offisielle sjekksummer
WordPress-kjernen og utvidelser fra WordPress.org sammenlignes med de offisielle sjekksummene sine, slik at endrede og tilføyde filer skiller seg ut.
Signaturer for web shells
Et lite sett med smale mønstre leter etter kjent kode for web shells og bakdører.
PHP i uploads
PHP-filer i uploads-mappen, der de ikke hører hjemme, rapporteres.
Daglig skanning
Skanningen kjører én gang om dagen i små trinn og kan startes når som helst; et funn du ignorerer, forblir stille til filen endres.
Gjenopprett originaler
En endret kjerne- eller utvidelsesfil kan erstattes med den offisielle kopien fra WordPress.org, som først kontrolleres mot sjekksummen sin.
Karantene
Mistenkelige filer kan flyttes til karantene og deretter gjenopprettes eller slettes for godt; wp-config.php og Shieldix selv er beskyttet mot dette.
Kjente sårbarheter
Hvis du samtykker, kontrolleres versjonene av WordPress, utvidelsene og temaene dine mot databasen til WPVulnerability.net, og de kontrolleres på nytt etter oppdateringer.
Stengte utvidelser
Én gang om dagen spør Shieldix WordPress.org om noen av utvidelsene dine er stengt der, noe som betyr at den ikke lenger får oppdateringer fra WordPress.org.
Herding
Stenger vanlige veier inn. Hvert tiltak forklarer seg selv og kan slås av igjen.
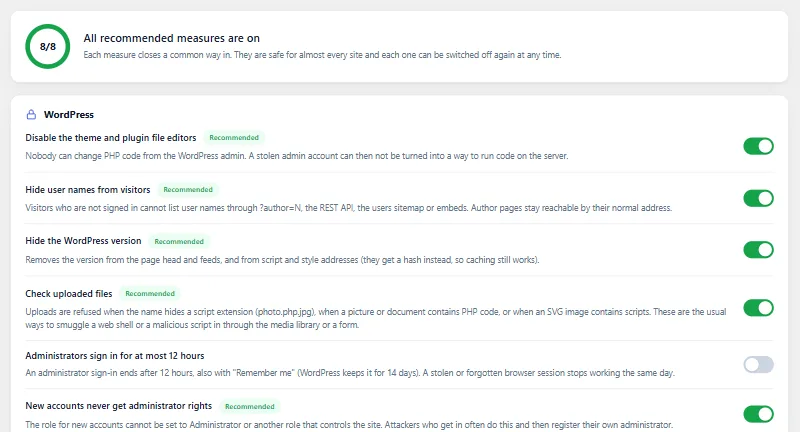
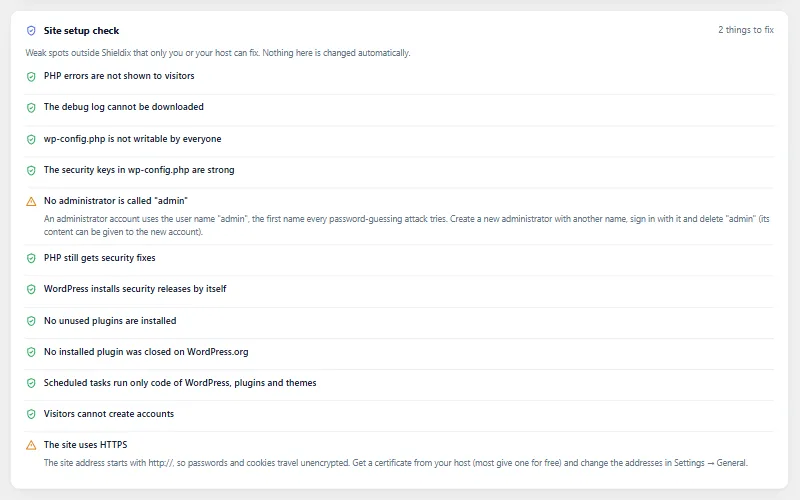
Herding med ett klikk
Én knapp slår på de anbefalte tiltakene, og fanen Herding viser hvilke som er slått på.
Filredigerere
Slår av filredigererne for temaer og utvidelser i kontrollpanelet.
XML-RPC
Slå av XML-RPC, eller behold det og avvis system.multicall, som pakker mange kall inn i én forespørsel.
Kartlegging av brukere
Besøkende som ikke er logget inn, kan ikke liste opp brukernavn via forfatteradresser, REST API, nettstedskartet for brukere eller innbygginger.
Skjult WordPress-versjon
WordPress-versjonen utelates fra sidekilden og filadressene.
Applikasjonspassord
Tillat applikasjonspassord for alle, bare for administratorer eller for ingen.
Trygg rolle for nye kontoer
Rollen som gis til nye kontoer, kan ikke være en rolle med rettigheter på administratornivå, selv når innstillingen endres direkte i databasen.
Kontroll av opplastinger
En opplasting avvises når navnet skjuler en skriptfiltype, når det finnes PHP-kode i en fil som ikke skal ha det, eller når et SVG-bilde inneholder skript.
Sikkerhetshoder
Legger til X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy og Cross-Origin-Opener-Policy, med HSTS som et eget valg.
Regler i serverfiler med automatisk tilbakestilling
På Apache beskytter .htaccess-regler filer som wp-config.php, slår av mappelister og stopper PHP i uploads; hvis nettstedet slutter å svare, tilbakestilles de. På nginx får du de tilsvarende reglene til å kopiere.
Totrinnsinnlogging med den offisielle utvidelsen
Shieldix legger ikke til en egen totrinnsinnlogging i WordPress: den hjelper deg å installere den offisielle utvidelsen Two Factor og viser hvilke administratorer som ikke har satt den opp.
Kontroll av nettstedsoppsettet
En skrivebeskyttet kontroll av feilsøkingsutdata som vises til besøkende, en offentlig debug.log, tillatelsene til wp-config.php, svake nøkler, en bruker som heter admin, en gammel PHP-versjon, avslåtte automatiske oppdateringer, inaktive utvidelser, åpen registrering og HTTPS.
Reager og overvåk
Handle raskt når noe er galt, og se hva som endres bak kulissene.
Nødlåsing
Én knapp logger ut alle, tilbakekaller applikasjonspassord, erstatter sikkerhetsnøklene i WordPress og gir de andre administratorene et nytt tilfeldig passord med en lenke for tilbakestilling.
Administratorøkter
Se hvor administratorer er logget inn, avslutt en økt og begrens om du vil administratorinnlogginger til 12 timer.
Utgående tilkoblinger
Registrerer de eksterne serverne som WordPress, utvidelser og temaer kontakter via HTTP-funksjonene i WordPress, viser hvem som gjorde hvert kall, og kan sende deg e-post når en ny server dukker opp.
Overvåking av skjult kode
Hver time kontrolleres drop-ins, must-use-utvidelser og brannmurens laster for endringer, og en manglende eller endret laster fra Shieldix settes tilbake.
Planlagte oppgaver
Hver time spores planlagte oppgaver tilbake til filen som kjører dem, og oppgaver med kode fra uploads, fra eval eller fra utenfor WordPress flagges.
Aktivitetslogg
Oppbevarer 30 dager med innlogginger, mislykkede innlogginger og endringer i utvidelser, temaer, brukere, roller, passord, e-postadresser og viktige innstillinger.
Hold deg oppdatert
Vit hva som har skjedd uten å åpne kontrollpanelet hver dag.
Oversikt
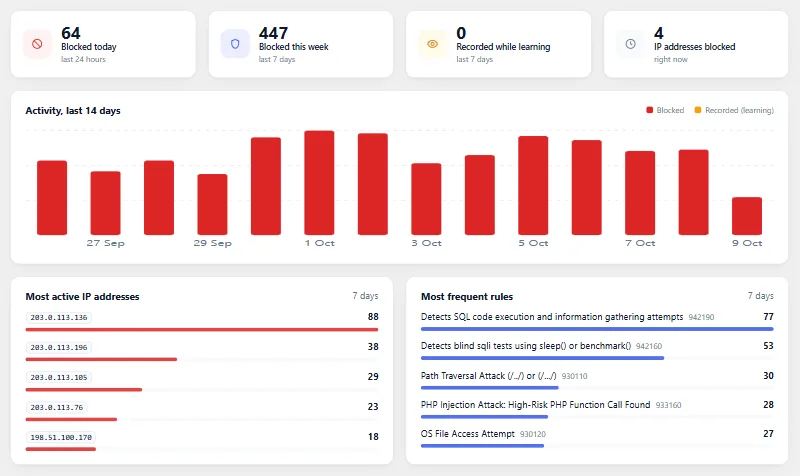
Oversikten i Shieldix viser tall for de siste 24 timene og 7 dagene, et diagram over de siste 14 dagene, de hyppigste adressene og reglene, og de aktive blokkeringene med en knapp for å oppheve blokkering.
Hendelseslogg
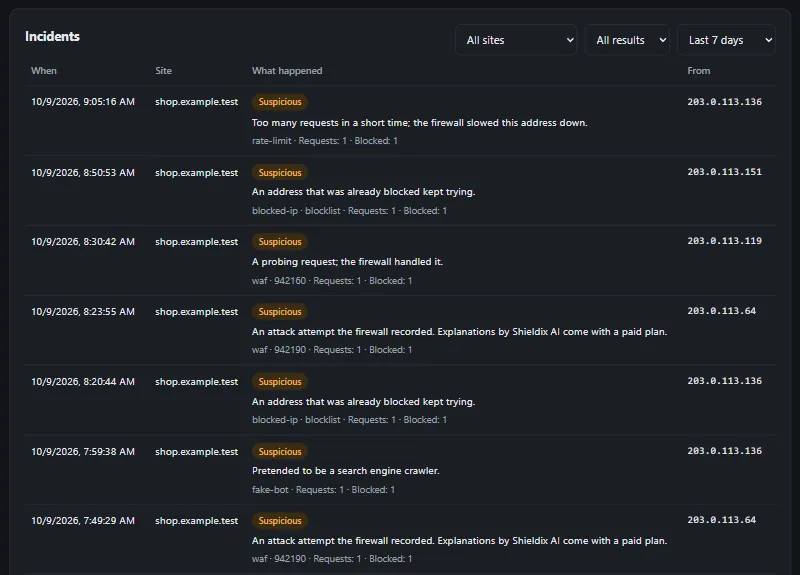
Blokkerte og registrerte forespørsler med regel og adresse, med filtre og detaljer, oppbevares i 30 dager.
Varsler på e-post
E-post om angrep over en terskel, brannmurfeil, slutten på læringsmodus, nye administratorer, administratorinnlogginger fra en ny adresse, et nytt applikasjonspassord, viktige endringer i innstillinger, skannefunn og kjente sårbarheter, når Shieldix deaktiveres eller en privilegert rolle for nye kontoer avvises, og om en ny ekstern server (avslått som standard), høyst 10 e-poster i timen.
Ukentlig rapport
Én kort e-post i uken: hva brannmuren blokkerte, hva som fortsatt trenger oppmerksomhet, og hvilke oppdateringer som venter.
Nettstedshelse
Kontroller for brannmuren, filskanningen, kjente sårbarheter og herdingen vises på skjermen Nettstedshelse i WordPress, hver med en lenke til stedet der det rettes opp.
Kontrollpanel-widget
Et kort sammendrag i kontrollpanelet i WordPress med disse kontrollene og antallet blokkerte angrep.
For utviklere og byråer
Arbeid fra kommandolinjen og flytt innstillinger mellom nettsteder.
WP-CLI
Sjekk statusen, endre modus, opphev blokkering av eller tillat adresser, skann, kjør nødlåsingen, importer og eksporter innstillinger og koble til Shieldix Cloud fra kommandolinjen.
Import og eksport
Flytt Shieldix-innstillingene dine til et annet nettsted som én fil.
Personvernverktøy
En foreslått tekst til personvernerklæringen din, pluss støtte for verktøyene i WordPress for eksport og sletting av personopplysninger.
28 språk
Utvidelsen er tilgjengelig på engelsk og 27 andre språk.
Shieldix Cloud
Koble nettstedene dine til Shieldix Cloud, bare med samtykke fra en administrator.
Shieldix AI
Med betalte abonnementer ser Shieldix AI på alvorlige brannmurinsidenter og forklarer med enkle ord, på kontoens språk, hva som skjedde.
Automatiske blokkeringer
Når Shieldix AI er sikker, blokkerer den den angripende adressen på det nettstedet i 24 timer. Den blokkerer høyst 20 adresser om dagen per nettsted, og aldri adressen til en server nettstedene dine kjører på, en privat adresse eller en adresse på «Blokker aldri»-listen din.
Delt liste over angripere
En adresse havner på den delte listen over angripere når 3 forskjellige kontoer rapporterer den, eller når Shieldix AI med høy sikkerhet vurderer et angrep fra den som hastende. Rapportene teller når de kommer innen 24 timer. Tilkoblede nettsteder med betalt abonnement blokkerer en listet adresse i beskyttelsesmodus, i første omgang i 24 timer. Hver gang adressen kommer tilbake, blir den stående lenger på listen, opptil 7 dager.
Ett panel for alle nettsteder
Nettstedene dine, insidenter og forklaringer, «Blokker aldri»-listen, abonnementet ditt og AI-kreditter på ett sted.
Totrinnsinnlogging
Panelet i Shieldix Cloud ber om en kode fra en autentiseringsapp ved hver innlogging, og på nytt før sensitive endringer.
AI-kreditter
Analysene som er inkludert i abonnementet ditt, brukes først, deretter forhåndsbetalte AI-kreditter; når begge er brukt opp, settes Shieldix AI på pause, og utvidelsen fortsetter å beskytte nettstedet ditt.
E-post fra Cloud
Shieldix Cloud sender deg e-post om hastende insidenter og om dem Shieldix AI overlater til deg. E-posten om at Shieldix AI er satt på pause, kommer høyst én gang per 24 timer.
Signerte svar
Hvert svar fra Shieldix Cloud er signert med Ed25519, og utvidelsen godtar bare svar med gyldig signatur.
Automatisk frakobling
Hvis Shieldix Cloud ikke lenger gjenkjenner nettstedet, kobler utvidelsen seg fra og sletter sine lokale Shieldix Cloud-data.
Data du kontrollerer
Ingenting sendes før en administrator kobler til nettstedet og samtykker; du kan koble fra når som helst, og eksportere eller slette kontoen din fra panelet.
Beskytt WordPress-nettstedet ditt i dag
Velg et abonnement for nettstedet ditt og koble det til på noen minutter.