 SV
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Suomi
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Türkçe
 Українська
Funktioner
Allt som Shieldix gör
Tillägget Shieldix skyddar din WordPress-webbplats på egen hand. Shieldix Cloud lägger till Shieldix AI, den delade listan över angripare och en panel för alla dina webbplatser.
För enskilda WordPress-webbplatser med PHP 7.4 eller nyare; multisite-nätverk stöds inte.
Brandvägg
Kontrollerar förfrågningar och stoppar attacker innan de når din webbplats.
Körs före WordPress
Med utökat skydd påslaget kontrollerar brandväggen varje förfrågan innan WordPress och dina tillägg laddas; annars startar den tidigt som ett måste-användas-tillägg.
OWASP Core Rule Set
Förfrågningar kontrolleras mot OWASP Core Rule Set 4.29 på paranoianivå 1, och en förfrågan blockeras när de regler den träffar sammanlagt når tröskelvärdet.
Inlärningsläge
Under de första 7 dagarna registrerar brandväggen bara vad den skulle blockera, så att du kan granska det innan blockeringen börjar.
Hastighetsgränser
En adress som skickar mer än 240 förfrågningar per minut blockeras. Blockeringen varar i 10 minuter.
Gränser för sökning, REST och 404
Besökare som inte är inloggade får lägre gränser för sökningar och anrop till REST API, och upprepade förfrågningar efter sidor som inte finns begränsas också.
Falska sökmotorbotar
Besökare som kallar sig Googlebot eller Bingbot men inte kommer från de adressintervall som Google och Microsoft publicerar blockeras.
Länder
När din webbplats ligger bakom Cloudflare kan du blockera besökare från de länder du väljer.
Källa för besökarens adress
Välj varifrån besökarens adress hämtas: den direkta anslutningen, Cloudflare, eller X-Real-IP eller X-Forwarded-For från betrodda proxyservrar.
Redaktörsinnehåll
En inloggad förfrågan som bara träffar regler på grund av de värden den skickar hålls kvar tills WordPress vet vem användaren är: användare som får publicera ofiltrerad HTML släpps igenom, så att deras eget innehåll inte blockeras, och alla andra blockeras som vanligt.
Blockera aldrig
Adresser som du lägger till i listan ”Blockera aldrig” släpps igenom av brandväggen på din webbplats.
Nödbrytare
En rad i wp-config.php stänger av Shieldix i alla lägen, även när du inte kommer åt adminpanelen.
Öppen vid fel
Om brandväggen själv råkar ut för ett internt fel släpps förfrågan igenom och felet registreras, så att ett fel i Shieldix inte slår ut din webbplats.
Blockeringssida med referens
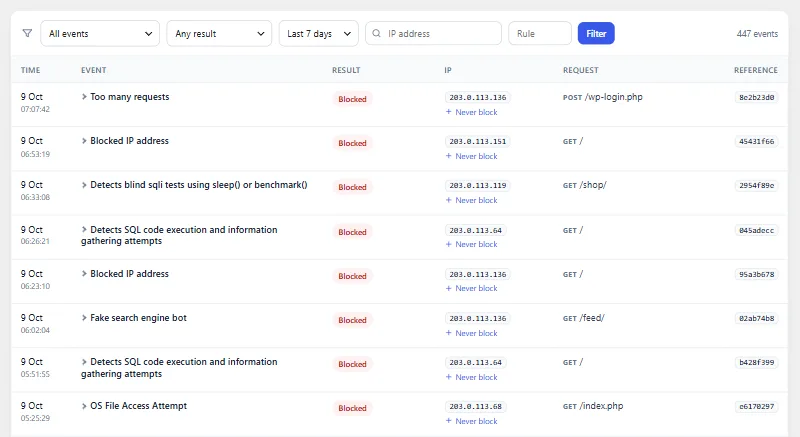
En blockerad besökare ser en kort sida med ett referensnummer som du kan slå upp i händelseloggen.
Filer och sårbarheter
Hittar ändrade och misstänkta filer och berättar om kända svaga punkter.
Officiella kontrollsummor
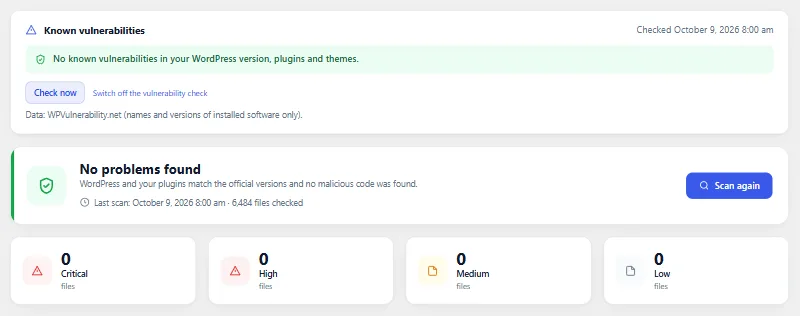
WordPress-kärnan och tillägg från WordPress.org jämförs med sina officiella kontrollsummor, så att ändrade och tillagda filer syns.
Signaturer för webbskal
En liten uppsättning snäva mönster letar efter känd kod för webbskal och bakdörrar.
PHP i uploads
PHP-filer i mappen uploads, där de inte hör hemma, rapporteras.
Daglig skanning
Skanningen körs en gång om dagen i små steg och kan startas när som helst; ett fynd som du ignorerar förblir tyst tills filen ändras.
Återställ original
En ändrad kärn- eller tilläggsfil kan ersättas med sin officiella kopia från WordPress.org, som först kontrolleras mot sin kontrollsumma.
Karantän
Misstänkta filer kan flyttas till karantän och sedan återställas eller raderas för gott; wp-config.php och Shieldix själv är skyddade mot detta.
Kända sårbarheter
Om du godkänner det kontrolleras versionerna av WordPress, dina tillägg och teman mot databasen WPVulnerability.net, och kontrolleras igen efter uppdateringar.
Stängda tillägg
En gång om dagen frågar Shieldix WordPress.org om något av dina tillägg har stängts där, vilket betyder att det inte längre får uppdateringar från WordPress.org.
Härdning
Stänger vanliga vägar in. Varje åtgärd förklarar sig själv och kan stängas av igen.
Härdning med ett klick
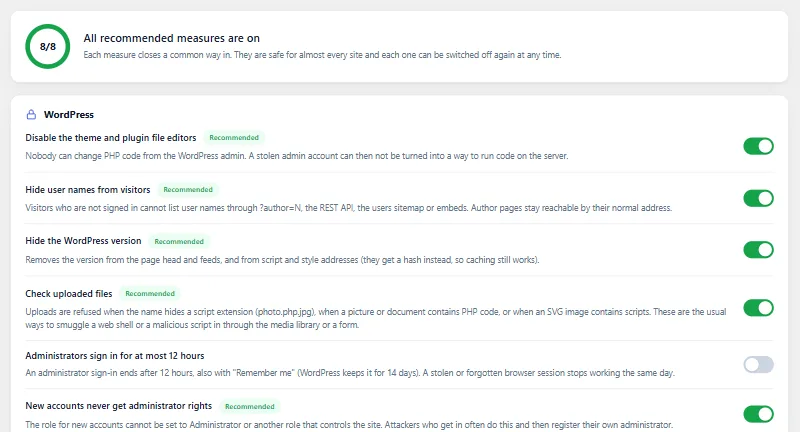
En knapp slår på de rekommenderade åtgärderna, och fliken för härdning visar vilka som är på.
Filredigerare
Stänger av filredigerarna för teman och tillägg i adminpanelen.
XML-RPC
Stäng av XML-RPC, eller behåll det påslaget och avvisa system.multicall, som packar många anrop i en enda förfrågan.
Uppräkning av användare
Besökare som inte är inloggade kan inte lista användarnamn via författaradresser, REST API, webbplatskartan för användare eller inbäddningar.
Dold WordPress-version
WordPress-versionen utelämnas från sidans källkod och filernas adresser.
Applikationslösenord
Tillåt applikationslösenord för alla, bara för administratörer eller för ingen.
Säker roll för nya konton
Rollen som nya konton får kan inte vara en roll med befogenheter på administratörsnivå, inte ens när inställningen ändras direkt i databasen.
Kontroll av uppladdningar
En uppladdning avvisas när namnet döljer ett skripttillägg, när PHP-kod hittas i en fil som inte ska innehålla någon, eller när en SVG-bild innehåller skript.
Säkerhetshuvuden
Lägger till X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy och Cross-Origin-Opener-Policy, med HSTS som ett separat val.
Regler i serverfiler med automatisk återställning
På Apache skyddar regler i .htaccess filer som wp-config.php, stänger av mapplistningar och stoppar PHP i uploads; om webbplatsen slutar svara återställs de. På nginx får du motsvarande regler att kopiera.
Tvåstegsinloggning med det officiella tillägget
Shieldix lägger inte till någon egen tvåstegsinloggning i WordPress: det hjälper dig att installera det officiella tillägget Two Factor och visar vilka administratörer som inte har ställt in det.
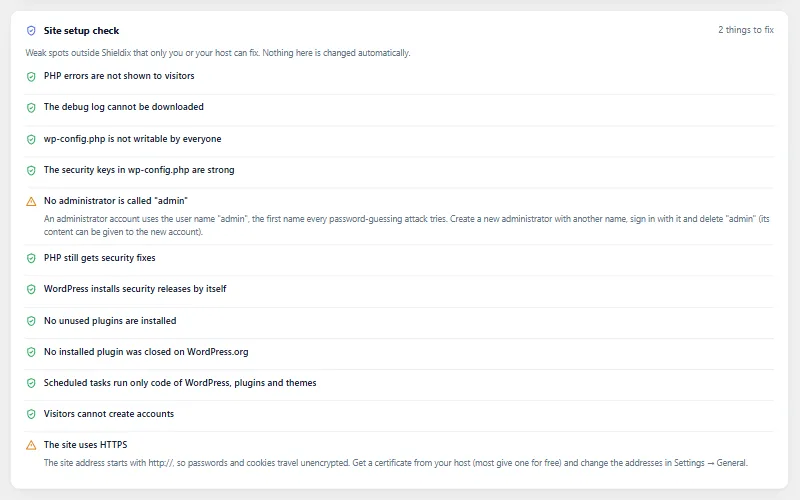
Kontroll av webbplatsens inställningar
En skrivskyddad kontroll av felsökningsutdata som visas för besökare, en offentlig debug.log, behörigheter för wp-config.php, svaga nycklar, en användare som heter admin, en gammal PHP-version, avstängda automatiska uppdateringar, inaktiva tillägg, öppen registrering och HTTPS.
Agera och bevaka
Agera snabbt när något är fel och se vad som ändras bakom kulisserna.
Nödlåsning
En knapp loggar ut alla, återkallar applikationslösenord, byter ut WordPress säkerhetsnycklar och ger de andra administratörerna ett nytt slumpmässigt lösenord med en återställningslänk.
Administratörssessioner
Se var administratörer är inloggade, avsluta en session och begränsa, om du vill, administratörers inloggningar till 12 timmar.
Utgående anslutningar
Registrerar de externa servrar som WordPress, tillägg och teman kontaktar via WordPress HTTP-funktioner, visar vem som gjorde varje anrop och kan mejla dig när en ny server dyker upp.
Bevakning av dold kod
Varje timme kontrolleras drop-ins, måste-användas-tillägg och brandväggens laddare efter ändringar, och en saknad eller ändrad laddare för Shieldix läggs tillbaka.
Schemalagda uppgifter
Varje timme spåras schemalagda uppgifter till filen som kör dem, och uppgifter vars kod kommer från uploads, från eval eller från utanför WordPress flaggas.
Aktivitetslogg
Sparar 30 dagar av inloggningar, misslyckade inloggningar och ändringar av tillägg, teman, användare, roller, lösenord, e-postadresser och viktiga inställningar.
Håll dig informerad
Vet vad som har hänt utan att öppna adminpanelen varje dag.
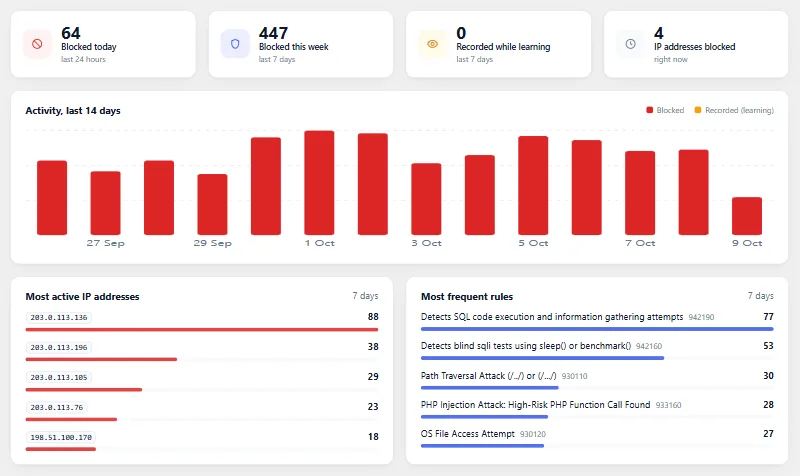
Översikt
Översikten i Shieldix visar antal för de senaste 24 timmarna och 7 dagarna, ett diagram över de senaste 14 dagarna, de vanligaste adresserna och reglerna, och de aktiva blockeringarna med knappen Häv blockering.
Händelselogg
Blockerade och registrerade förfrågningar med regel och adress, med filter och detaljer, sparas i 30 dagar.
Aviseringar via e-post
Mejl om attacker över ett tröskelvärde, brandväggsfel, slutet på inlärningsläget, nya administratörer, administratörsinloggningar från en ny adress, ett nytt applikationslösenord, viktiga ändringar av inställningar, fynd från skanningen och kända sårbarheter, när Shieldix inaktiveras eller en privilegierad roll för nya konton avvisas, och om en ny extern server (av som standard), högst 10 mejl i timmen.
Veckorapport
Ett kort mejl i veckan: vad brandväggen blockerade, vad som fortfarande behöver åtgärdas och vilka uppdateringar som väntar.
Hälsokontroll för webbplatser
Kontroller för brandväggen, filskanningen, kända sårbarheter och härdning visas på skärmen Hälsokontroll för webbplatser i WordPress, var och en med en länk till där den åtgärdas.
Widget i adminpanelen
En kort sammanfattning i WordPress adminpanel med dessa kontroller och antalet blockerade attacker.
För utvecklare och byråer
Arbeta från kommandoraden och flytta inställningar mellan webbplatser.
WP-CLI
Kontrollera status, ändra läge, häv blockering av eller tillåt adresser, skanna, kör nödlåsningen, importera och exportera inställningar och anslut Shieldix Cloud från kommandoraden.
Import och export
Flytta dina inställningar för Shieldix till en annan webbplats som en enda fil.
Integritetsverktyg
En föreslagen text för din integritetspolicy, plus stöd för WordPress verktyg för export och radering av personuppgifter.
28 språk
Tillägget finns på engelska och 27 andra språk.
Shieldix Cloud
Anslut dina webbplatser till Shieldix Cloud, bara med en administratörs samtycke.
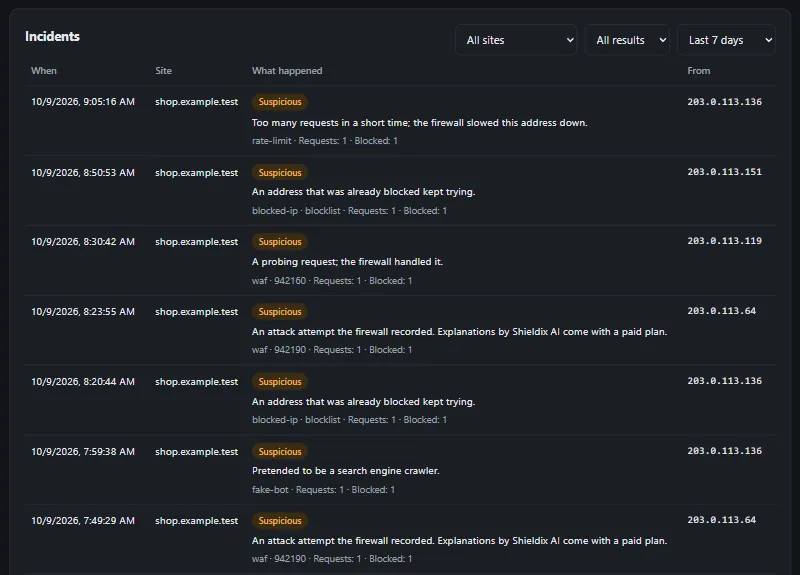
Shieldix AI
Med betalda paket granskar Shieldix AI allvarliga brandväggsincidenter och förklarar med enkla ord, på ditt kontos språk, vad som hände.
Automatiska blockeringar
När Shieldix AI är säker blockerar den den angripande adressen på den webbplatsen i 24 timmar. Den blockerar högst 20 adresser per dag och webbplats, och aldrig adressen till en server som dina webbplatser körs på, en privat adress eller en adress på din lista ”Blockera aldrig”.
Delad lista över angripare
En adress hamnar på den delade listan över angripare när 3 olika konton rapporterar den, eller när Shieldix AI med hög säkerhet bedömer en attack från den som brådskande. Rapporter räknas när de kommer inom 24 timmar. Anslutna webbplatser med ett betalt paket blockerar en listad adress i skyddsläge, till att börja med i 24 timmar. Varje gång adressen återkommer stannar den längre på listan, upp till 7 dagar.
En panel för alla webbplatser
Dina webbplatser, incidenter och förklaringar, listan ”Blockera aldrig”, ditt paket och dina AI-krediter på ett ställe.
Tvåstegsinloggning
Panelen i Shieldix Cloud ber om en kod från en autentiseringsapp vid varje inloggning, och igen före känsliga ändringar.
AI-krediter
Först används analyserna som ingår i ditt paket, sedan förbetalda AI-krediter; när båda tar slut pausas Shieldix AI och tillägget fortsätter att skydda din webbplats.
Mejl från Cloud
Shieldix Cloud mejlar dig om brådskande incidenter och om dem som Shieldix AI lämnar åt dig. Mejlet om att Shieldix AI är pausad kommer högst en gång per 24 timmar.
Signerade svar
Varje svar från Shieldix Cloud signeras med Ed25519, och tillägget godtar bara svar vars signatur stämmer.
Automatisk frånkoppling
Om Shieldix Cloud inte längre känner igen webbplatsen kopplar tillägget från sig självt och raderar sina lokala Shieldix Cloud-data.
Data som du styr över
Ingenting skickas förrän en administratör ansluter webbplatsen och godkänner; du kan koppla från när som helst, och exportera eller radera ditt konto från panelen.
Skydda din WordPress i dag
Välj ett paket för din webbplats och anslut den på några minuter.