 FI
 English
 Български
 Čeština
 Dansk
 Deutsch
 Ελληνικά
 Español
 Eesti
 Français
 Gaeilge
 Hrvatski
 Magyar
 Italiano
 Lietuvių
 Latviešu
 Malti
 Norsk bokmål
 Nederlands
 Polski
 Português
 Română
 Slovenčina
 Slovenščina
 Srpski
 Svenska
 Türkçe
 Українська
Ominaisuudet
Kaikki, mitä Shieldix tekee
Shieldix-lisäosa suojaa WordPress-sivustoasi itsenäisesti. Shieldix Cloud tuo lisäksi Shieldix AI:n, yhteisen hyökkääjälistan ja yhden paneelin kaikille sivustoillesi.
Yksittäisille WordPress-sivustoille, joissa on PHP 7.4 tai uudempi; multisite-verkkoja ei tueta.
Palomuuri
Tarkistaa pyynnöt ja pysäyttää hyökkäykset ennen kuin ne saavuttavat sivustosi.
Toimii ennen WordPressiä
Kun laajennettu suojaus on käytössä, palomuuri tarkistaa jokaisen pyynnön ennen kuin WordPress ja lisäosasi latautuvat; muuten se käynnistyy aikaisin pakollisena lisäosana.
OWASP Core Rule Set
Pyynnöt tarkistetaan OWASP Core Rule Set 4.29:ää vasten paranoiatasolla 1, ja pyyntö estetään, kun sen täsmäämien sääntöjen pisteet saavuttavat kynnyksen.
Oppimistila
Ensimmäisten 7 päivän ajan palomuuri vain kirjaa, mitä se estäisi, joten voit tarkistaa sen ennen kuin estäminen alkaa.
Nopeusrajoitukset
Osoite, joka lähettää yli 240 pyyntöä minuutissa, estetään. Esto kestää 10 minuuttia.
Haun, REST:n ja 404:n rajat
Kirjautumattomille kävijöille on alemmat rajat hauille ja REST API -kutsuille, ja myös toistuvia pyyntöjä olemattomille sivuille rajoitetaan.
Väärennetyt hakukonebotit
Kävijät, jotka esittäytyvät Googlebotiksi tai Bingbotiksi mutta eivät tule Googlen ja Microsoftin julkaisemilta osoitealueilta, estetään.
Maat
Kun sivustosi on Cloudflaren takana, voit estää kävijät valitsemistasi maista.
Kävijän osoitteen lähde
Valitse, mistä kävijän osoite saadaan: suorasta yhteydestä, Cloudflaresta tai luotettujen välityspalvelinten X-Real-IP- tai X-Forwarded-For-otsakkeesta.
Editorin sisältö
Kirjautuneen käyttäjän pyyntö, joka täsmää sääntöihin vain lähettämiensä arvojen osalta, pidätetään, kunnes WordPress tunnistaa käyttäjän: käyttäjät, joilla on oikeus julkaista suodattamatonta HTML:ää, pääsevät läpi, jotta heidän omaa sisältöään ei estetä, ja kaikki muut estetään tavalliseen tapaan.
Älä koskaan estä
Sivustosi palomuuri päästää läpi osoitteet, jotka lisäät ”Älä koskaan estä” -listalle.
Hätäkatkaisin
Yksi rivi wp-config.php-tiedostossa kytkee Shieldixin pois päältä missä tahansa tilassa, vaikka et pääsisi hallintapaneeliin.
Virheessä päästää läpi
Jos palomuurissa itsessään tapahtuu sisäinen virhe, pyyntö menee läpi ja virhe kirjataan, joten Shieldixin vika ei kaada sivustoasi.
Estosivu viitenumerolla
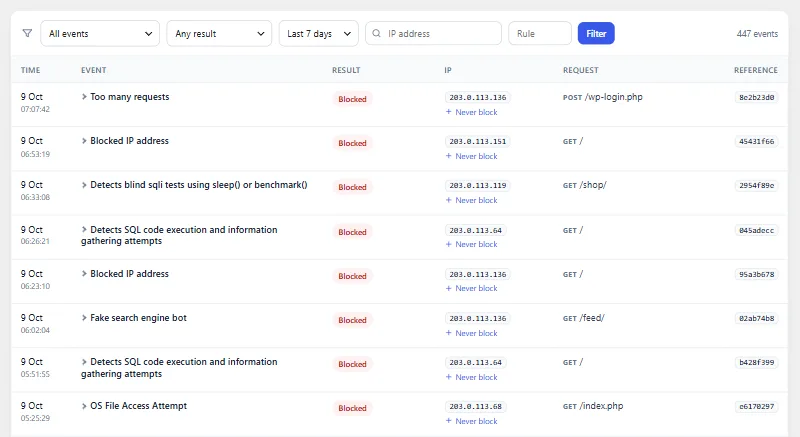
Estetty kävijä näkee lyhyen sivun ja viitenumeron, jonka voit hakea tapahtumalokista.
Tiedostot ja haavoittuvuudet
Löytää muuttuneet ja epäilyttävät tiedostot ja kertoo tunnetuista heikkouksista.
Viralliset tarkistussummat
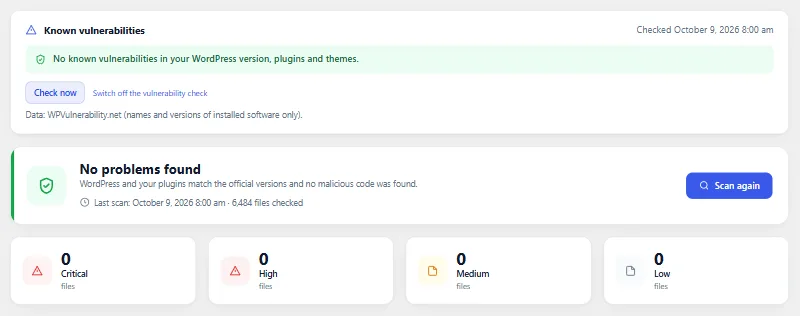
WordPressin ydintä ja WordPress.orgin lisäosia verrataan niiden virallisiin tarkistussummiin, joten muuttuneet ja lisätyt tiedostot erottuvat.
Web shell -tunnisteet
Pieni joukko tarkkarajaisia malleja etsii tunnettua web shell- ja takaovikoodia.
PHP uploads-kansiossa
PHP-tiedostoista uploads-kansiossa, jonne ne eivät kuulu, ilmoitetaan.
Päivittäinen tarkistus
Tarkistus suoritetaan kerran päivässä pienissä osissa, ja sen voi käynnistää milloin tahansa; ohittamasi löydös pysyy hiljaa, kunnes tiedosto muuttuu.
Alkuperäisten palautus
Muuttunut ydin- tai lisäosatiedosto voidaan korvata sen virallisella kopiolla WordPress.orgista, joka tarkistetaan ensin tarkistussummaa vasten.
Karanteeni
Epäilyttävät tiedostot voidaan siirtää karanteeniin ja sitten palauttaa tai poistaa pysyvästi; wp-config.php ja Shieldix itse on suojattu tältä.
Tunnetut haavoittuvuudet
Jos hyväksyt, WordPressin, lisäosiesi ja teemojesi versiot tarkistetaan WPVulnerability.net-tietokantaa vasten ja tarkistetaan uudelleen päivitysten jälkeen.
Suljetut lisäosat
Kerran päivässä Shieldix kysyy WordPress.orgista, onko jokin lisäosistasi suljettu siellä, mikä tarkoittaa, ettei se enää saa päivityksiä WordPress.orgista.
Koventaminen
Sulkee tavalliset sisäänpääsytiet. Jokainen toimi kertoo, mitä se tekee, ja sen voi poistaa käytöstä uudelleen.
Koventaminen yhdellä napsautuksella
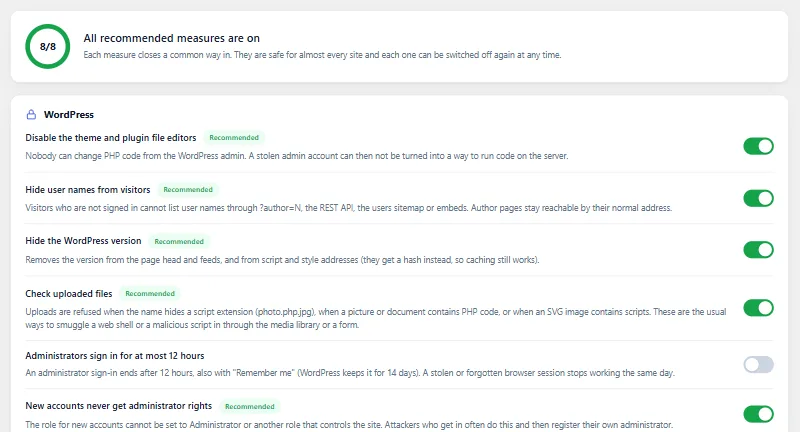
Yksi painike ottaa suositellut toimet käyttöön, ja koventamisen välilehti näyttää, mitkä ovat käytössä.
Tiedostoeditorit
Poistaa hallintapaneelin teema- ja lisäosatiedostojen editorit käytöstä.
XML-RPC
Poista XML-RPC käytöstä tai pidä se käytössä ja hylkää system.multicall, joka pakkaa monta kutsua yhteen pyyntöön.
Käyttäjien luettelointi
Kirjautumattomat kävijät eivät voi luetella käyttäjätunnuksia kirjoittajaosoitteiden, REST API:n, käyttäjien sivukartan tai upotusten kautta.
Piilotettu WordPress-versio
WordPressin versio jätetään pois sivun lähdekoodista ja tiedostojen osoitteista.
Sovellussalasanat
Salli sovellussalasanat kaikille, vain ylläpitäjille tai ei kenellekään.
Turvallinen rooli uusille tileille
Uusille tileille annettu rooli ei voi olla ylläpitäjätason oikeuksilla varustettu, vaikka asetusta muutettaisiin suoraan tietokannassa.
Latausten tarkistus
Lataus hylätään, kun sen nimeen on piilotettu skriptin tiedostopääte, kun tiedostosta, jossa sitä ei pitäisi olla, löytyy PHP-koodia tai kun SVG-kuva sisältää skriptejä.
Tietoturvaotsakkeet
Lisää otsakkeet X-Content-Type-Options, X-Frame-Options, Referrer-Policy, Permissions-Policy ja Cross-Origin-Opener-Policy sekä HSTS:n erillisenä valintana.
Palvelintiedoston säännöt automaattisella palautuksella
Apachessa .htaccess-säännöt suojaavat tiedostoja, kuten wp-config.php, poistavat kansiolistaukset käytöstä ja estävät PHP:n uploads-kansiossa; jos sivusto lakkaa vastaamasta, ne perutaan. Nginxissä saat vastaavat säännöt kopioitaviksi.
Kaksivaiheinen kirjautuminen virallisella lisäosalla
Shieldix ei lisää WordPressiin omaa kaksivaiheista kirjautumistaan: se auttaa sinua asentamaan virallisen Two Factor -lisäosan ja näyttää, ketkä ylläpitäjät eivät ole ottaneet sitä käyttöön.
Sivuston asetusten tarkistus
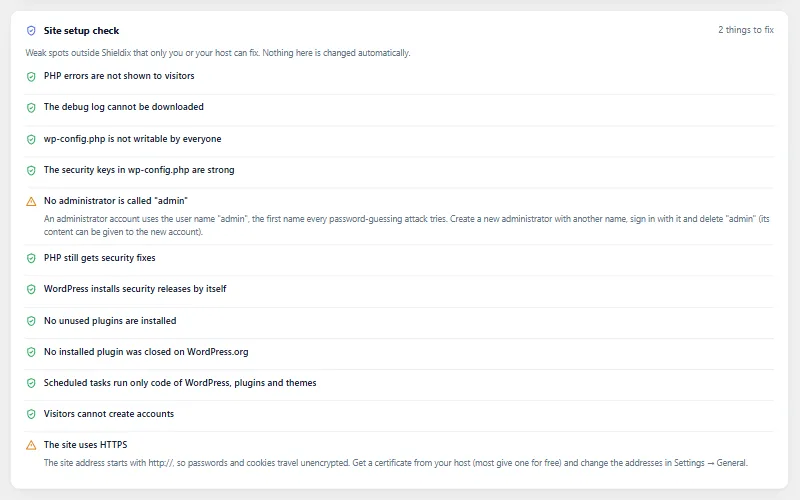
Vain lukeva tarkistus, joka kattaa kävijöille näkyvän virheenkorjaustulosteen, julkisen debug.log-tiedoston, wp-config.php-tiedoston oikeudet, heikot avaimet, admin-nimisen käyttäjän, vanhan PHP-version, käytöstä poistetut automaattiset päivitykset, passiiviset lisäosat, avoimen rekisteröitymisen ja HTTPS:n.
Reagoi ja valvo
Toimi nopeasti, kun jokin on vialla, ja näe, mitä kulissien takana muuttuu.
Hätälukitus
Yksi painike kirjaa kaikki ulos, peruu sovellussalasanat, vaihtaa WordPressin tietoturva-avaimet ja antaa muille ylläpitäjille uuden satunnaisen salasanan ja nollauslinkin.
Ylläpitäjien istunnot
Näe, missä ylläpitäjät ovat kirjautuneina, lopeta istunto ja halutessasi rajoita ylläpitäjien kirjautumiset 12 tuntiin.
Lähtevät yhteydet
Kirjaa ulkoiset palvelimet, joihin WordPress, lisäosat ja teemat ottavat yhteyttä WordPressin HTTP-funktioiden kautta, näyttää, mikä niistä teki kunkin kutsun, ja voi lähettää sinulle sähköpostia, kun uusi palvelin ilmaantuu.
Piilokoodin valvonta
Joka tunti drop-in-tiedostot, pakolliset lisäosat ja palomuurin lataaja tarkistetaan muutosten varalta, ja puuttuva tai muuttunut Shieldixin lataaja palautetaan.
Ajastetut tehtävät
Joka tunti ajastetut tehtävät jäljitetään tiedostoon, joka suorittaa ne, ja tehtävät, joiden koodi tulee uploads-kansiosta, evalista tai WordPressin ulkopuolelta, merkitään.
Toimintoloki
Säilyttää 30 päivän ajalta kirjautumiset, epäonnistuneet kirjautumiset ja muutokset lisäosiin, teemoihin, käyttäjiin, rooleihin, salasanoihin, sähköpostiosoitteisiin ja keskeisiin asetuksiin.
Pysy ajan tasalla
Tiedä, mitä tapahtui, avaamatta hallintapaneelia joka päivä.
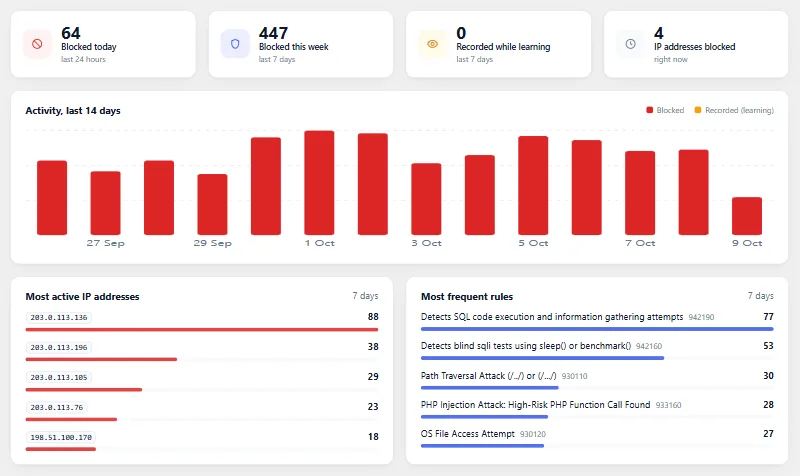
Yleiskatsaus
Shieldixin yleiskatsaus näyttää määrät viimeisiltä 24 tunnilta ja 7 päivältä, kaavion viimeisiltä 14 päivältä, yleisimmät osoitteet ja säännöt sekä voimassa olevat estot ja Poista esto -painikkeen.
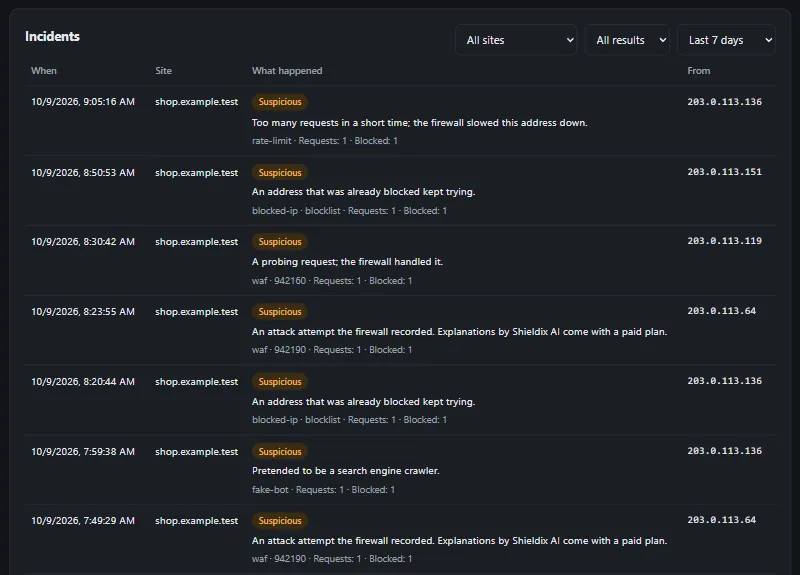
Tapahtumaloki
Estetyt ja kirjatut pyynnöt sääntöineen ja osoitteineen, suodattimineen ja tietoineen, säilytetään 30 päivää.
Sähköpostihälytykset
Sähköpostit kynnyksen ylittävistä hyökkäyksistä, palomuurin virheistä, oppimistilan päättymisestä, uusista ylläpitäjistä, ylläpitäjien kirjautumisista uudesta osoitteesta, uudesta sovellussalasanasta, tärkeistä asetusmuutoksista, tarkistuksen löydöksistä ja tunnetuista haavoittuvuuksista, Shieldixin poistamisesta käytöstä tai uusien tilien etuoikeutetun roolin hylkäämisestä sekä uudesta ulkoisesta palvelimesta (oletuksena pois päältä), enintään 10 sähköpostia tunnissa.
Viikkoraportti
Yksi lyhyt sähköposti viikossa: mitä palomuuri esti, mikä vaatii vielä huomiota ja mitkä päivitykset odottavat.
Sivuston eheys
Palomuurin, tiedostotarkistuksen, tunnettujen haavoittuvuuksien ja koventamisen tarkistukset näkyvät WordPressin Sivuston eheys -näkymässä, kukin linkillä paikkaan, jossa asian voi korjata.
Hallintapaneelin vimpain
Lyhyt yhteenveto WordPressin hallintapaneelissa näistä tarkistuksista ja estettyjen hyökkäysten määrästä.
Kehittäjille ja toimistoille
Työskentele komentoriviltä ja siirrä asetuksia sivustojen välillä.
WP-CLI
Tarkista tila, vaihda tilaa, poista osoitteiden estoja tai salli osoitteita, tarkista tiedostot, suorita hätälukitus, tuo ja vie asetuksia sekä yhdistä Shieldix Cloud komentoriviltä.
Tuonti ja vienti
Siirrä Shieldix-asetuksesi toiselle sivustolle yhtenä tiedostona.
Tietosuojatyökalut
Tekstiehdotus tietosuojaselosteeseesi sekä tuki WordPressin henkilötietojen vienti- ja poistotyökaluille.
28 kieltä
Lisäosa on saatavilla englanniksi ja 27 muulla kielellä.
Shieldix Cloud
Yhdistä sivustosi Shieldix Cloudiin, vain ylläpitäjän suostumuksella.
Shieldix AI
Maksullisissa paketeissa Shieldix AI tarkastelee vakavia palomuurin poikkeamia ja selittää selkokielellä, tilisi kielellä, mitä tapahtui.
Automaattiset estot
Kun Shieldix AI on varma, se estää hyökkäävän osoitteen kyseisellä sivustolla 24 tunniksi. Se estää enintään 20 osoitetta päivässä sivustoa kohden, eikä koskaan sellaisen palvelimen osoitetta, jolla sivustosi toimivat, yksityistä osoitetta tai ”Älä koskaan estä” -listallasi olevaa osoitetta.
Yhteinen hyökkääjälista
Osoite päätyy yhteiseen hyökkääjälistaan, kun 3 eri tiliä ilmoittaa siitä tai kun Shieldix AI arvioi siitä tulleen hyökkäyksen suurella varmuudella kiireelliseksi. Ilmoitukset lasketaan, kun ne tulevat 24 tunnin sisällä. Maksullisen paketin yhdistetyt sivustot estävät listalla olevan osoitteen suojaustilassa, aluksi 24 tunniksi. Aina kun osoite palaa, se pysyy listalla pidempään, enintään 7 päivää.
Yksi paneeli kaikille sivustoille
Sivustosi, poikkeamat ja selitykset, ”Älä koskaan estä” -lista, pakettisi ja AI-krediitit yhdessä paikassa.
Kaksivaiheinen kirjautuminen
Shieldix Cloud -paneeli pyytää todennussovelluksen koodia joka kirjautumisella ja uudelleen ennen arkaluonteisia muutoksia.
AI-krediitit
Ensin käytetään pakettiisi sisältyvät analyysit, sitten ennakkoon maksetut AI-krediitit; kun molemmat loppuvat, Shieldix AI pitää tauon ja lisäosa jatkaa sivustosi suojaamista.
Cloud-sähköpostit
Shieldix Cloud lähettää sinulle sähköpostia kiireellisistä poikkeamista ja niistä, jotka Shieldix AI jättää sinun ratkaistaviksesi. Sähköposti Shieldix AI:n tauosta tulee enintään kerran 24 tunnissa.
Allekirjoitetut vastaukset
Jokainen Shieldix Cloudin vastaus allekirjoitetaan Ed25519:llä, ja lisäosa hyväksyy vain vastaukset, joiden allekirjoitus on kunnossa.
Automaattinen yhteyden katkaisu
Jos Shieldix Cloud ei enää tunnista sivustoa, lisäosa katkaisee yhteyden itse ja poistaa paikalliset Shieldix Cloud -tietonsa.
Tiedot hallinnassasi
Mitään ei lähetetä, ennen kuin ylläpitäjä yhdistää sivuston ja antaa hyväksyntänsä; voit katkaista yhteyden milloin tahansa sekä viedä tai poistaa tilisi paneelista.
Suojaa WordPressisi jo tänään
Valitse sivustollesi paketti ja yhdistä se muutamassa minuutissa.